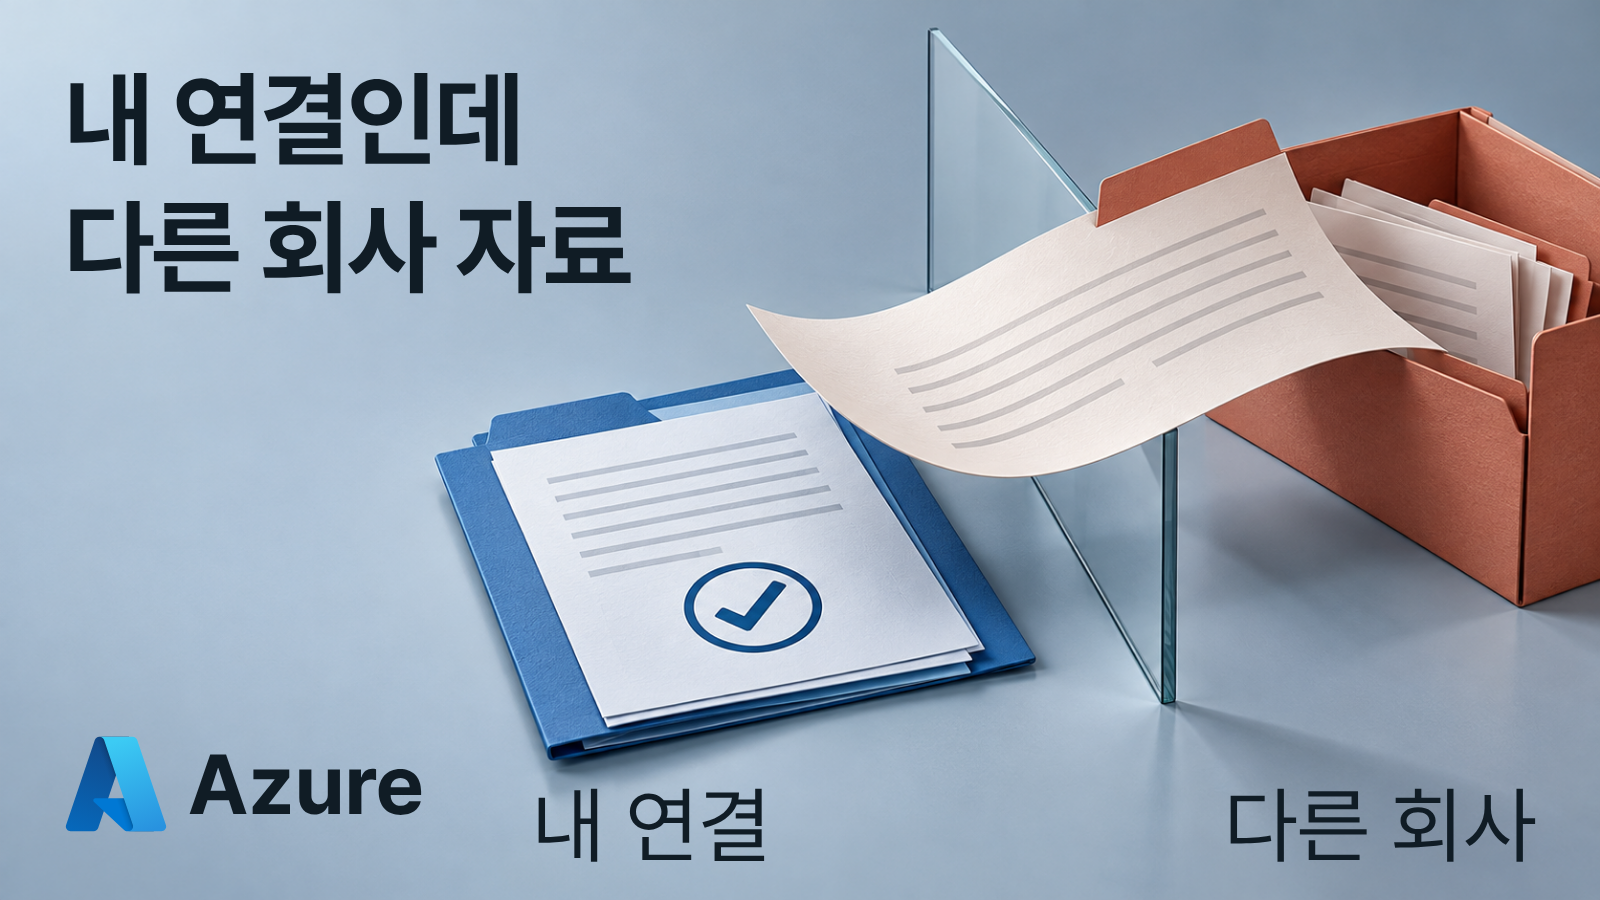
연결 하나가 다른 회사 데이터로 이어졌다: 클라우드 권한 검사가 놓친 경계
내 연결의 권한 검사를 통과한 요청이 다른 조직의 비밀 저장소와 데이터베이스로 이어졌습니다. Azure 연결 기능에서 발견돼 수정된 다섯 취약점을 통해 입력 차단과 최종 대상의 권한 확인이 어떻게 다른지 살펴봅니다.
 유토모 테크로그새 기술과 제품 이야기
주제
클라우드 관련 글을 모았습니다. 유토모 테크로그에서 새 기술과 제품이 일과 제품에 만드는 변화를 살펴봅니다.
내 연결의 권한 검사를 통과한 요청이 다른 조직의 비밀 저장소와 데이터베이스로 이어졌습니다. Azure 연결 기능에서 발견돼 수정된 다섯 취약점을 통해 입력 차단과 최종 대상의 권한 확인이 어떻게 다른지 살펴봅니다.
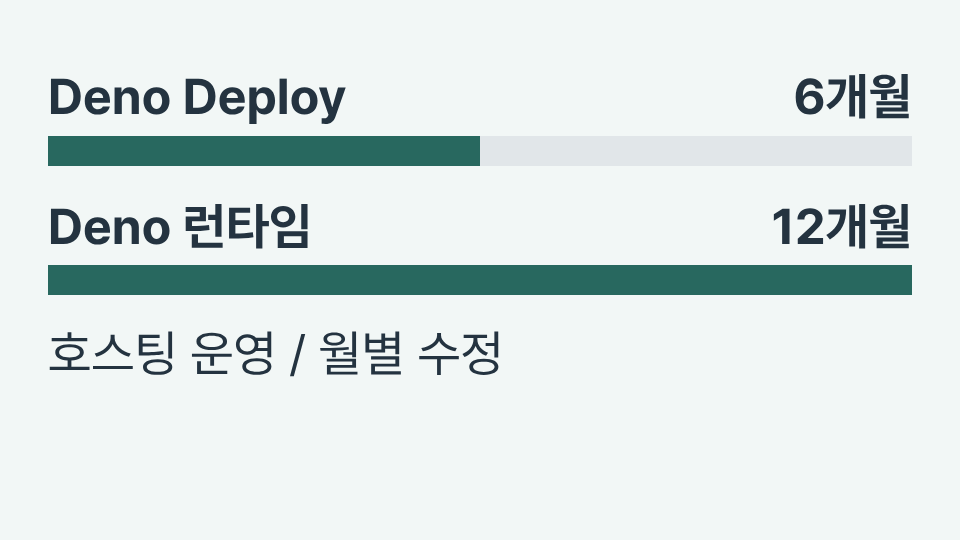
Deno 팀이 Cloudflare에 합류하면서 Deploy는 6개월 뒤 종료하고 런타임 개발은 1년 뒤 끝납니다. 제품팀이 먼저 정할 이전 일정과 호스팅·코드 의존도를 나눠 살펴봅니다.
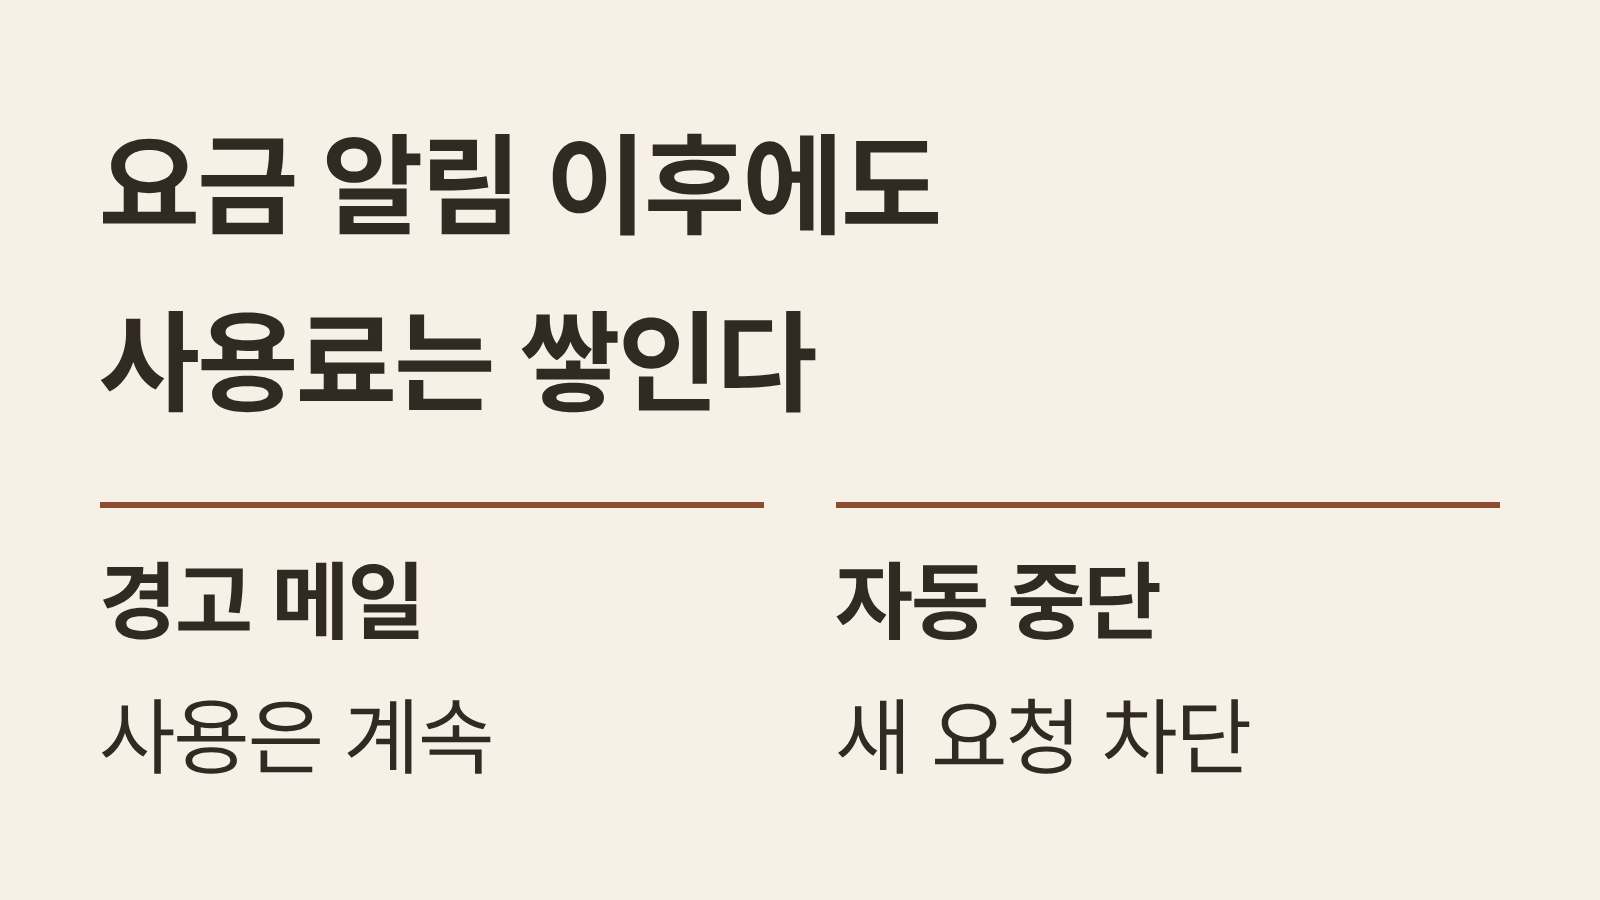
AWS와 구글 클라우드의 자동 지출 중단은 적용 범위와 출시 조건이 다릅니다. 배포 전에 차단 대상과 복구 정책을 확인하는 방법을 살펴봅니다.
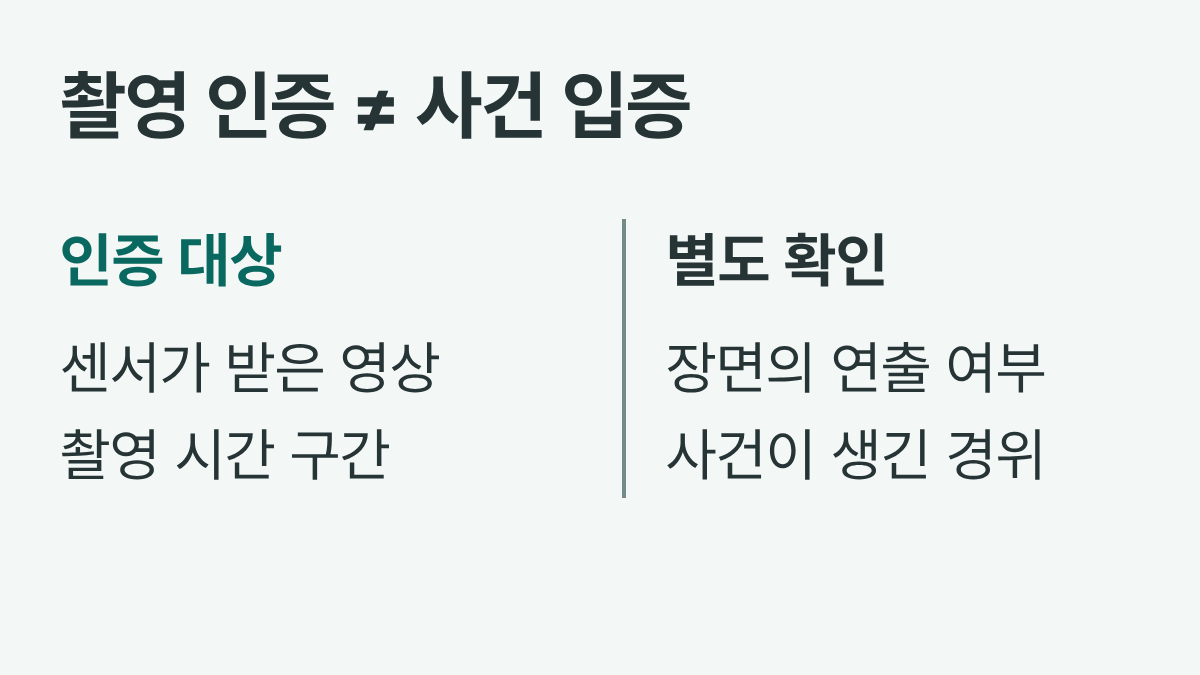
애플의 참조 이미지는 센서가 받은 영상과 촬영 시간 구간을 인증합니다. 선택형 촬영, 클라우드 현상, 폐기목록의 의미를 짚고 사진 접수 기준을 어떻게 나눌지 설명합니다.
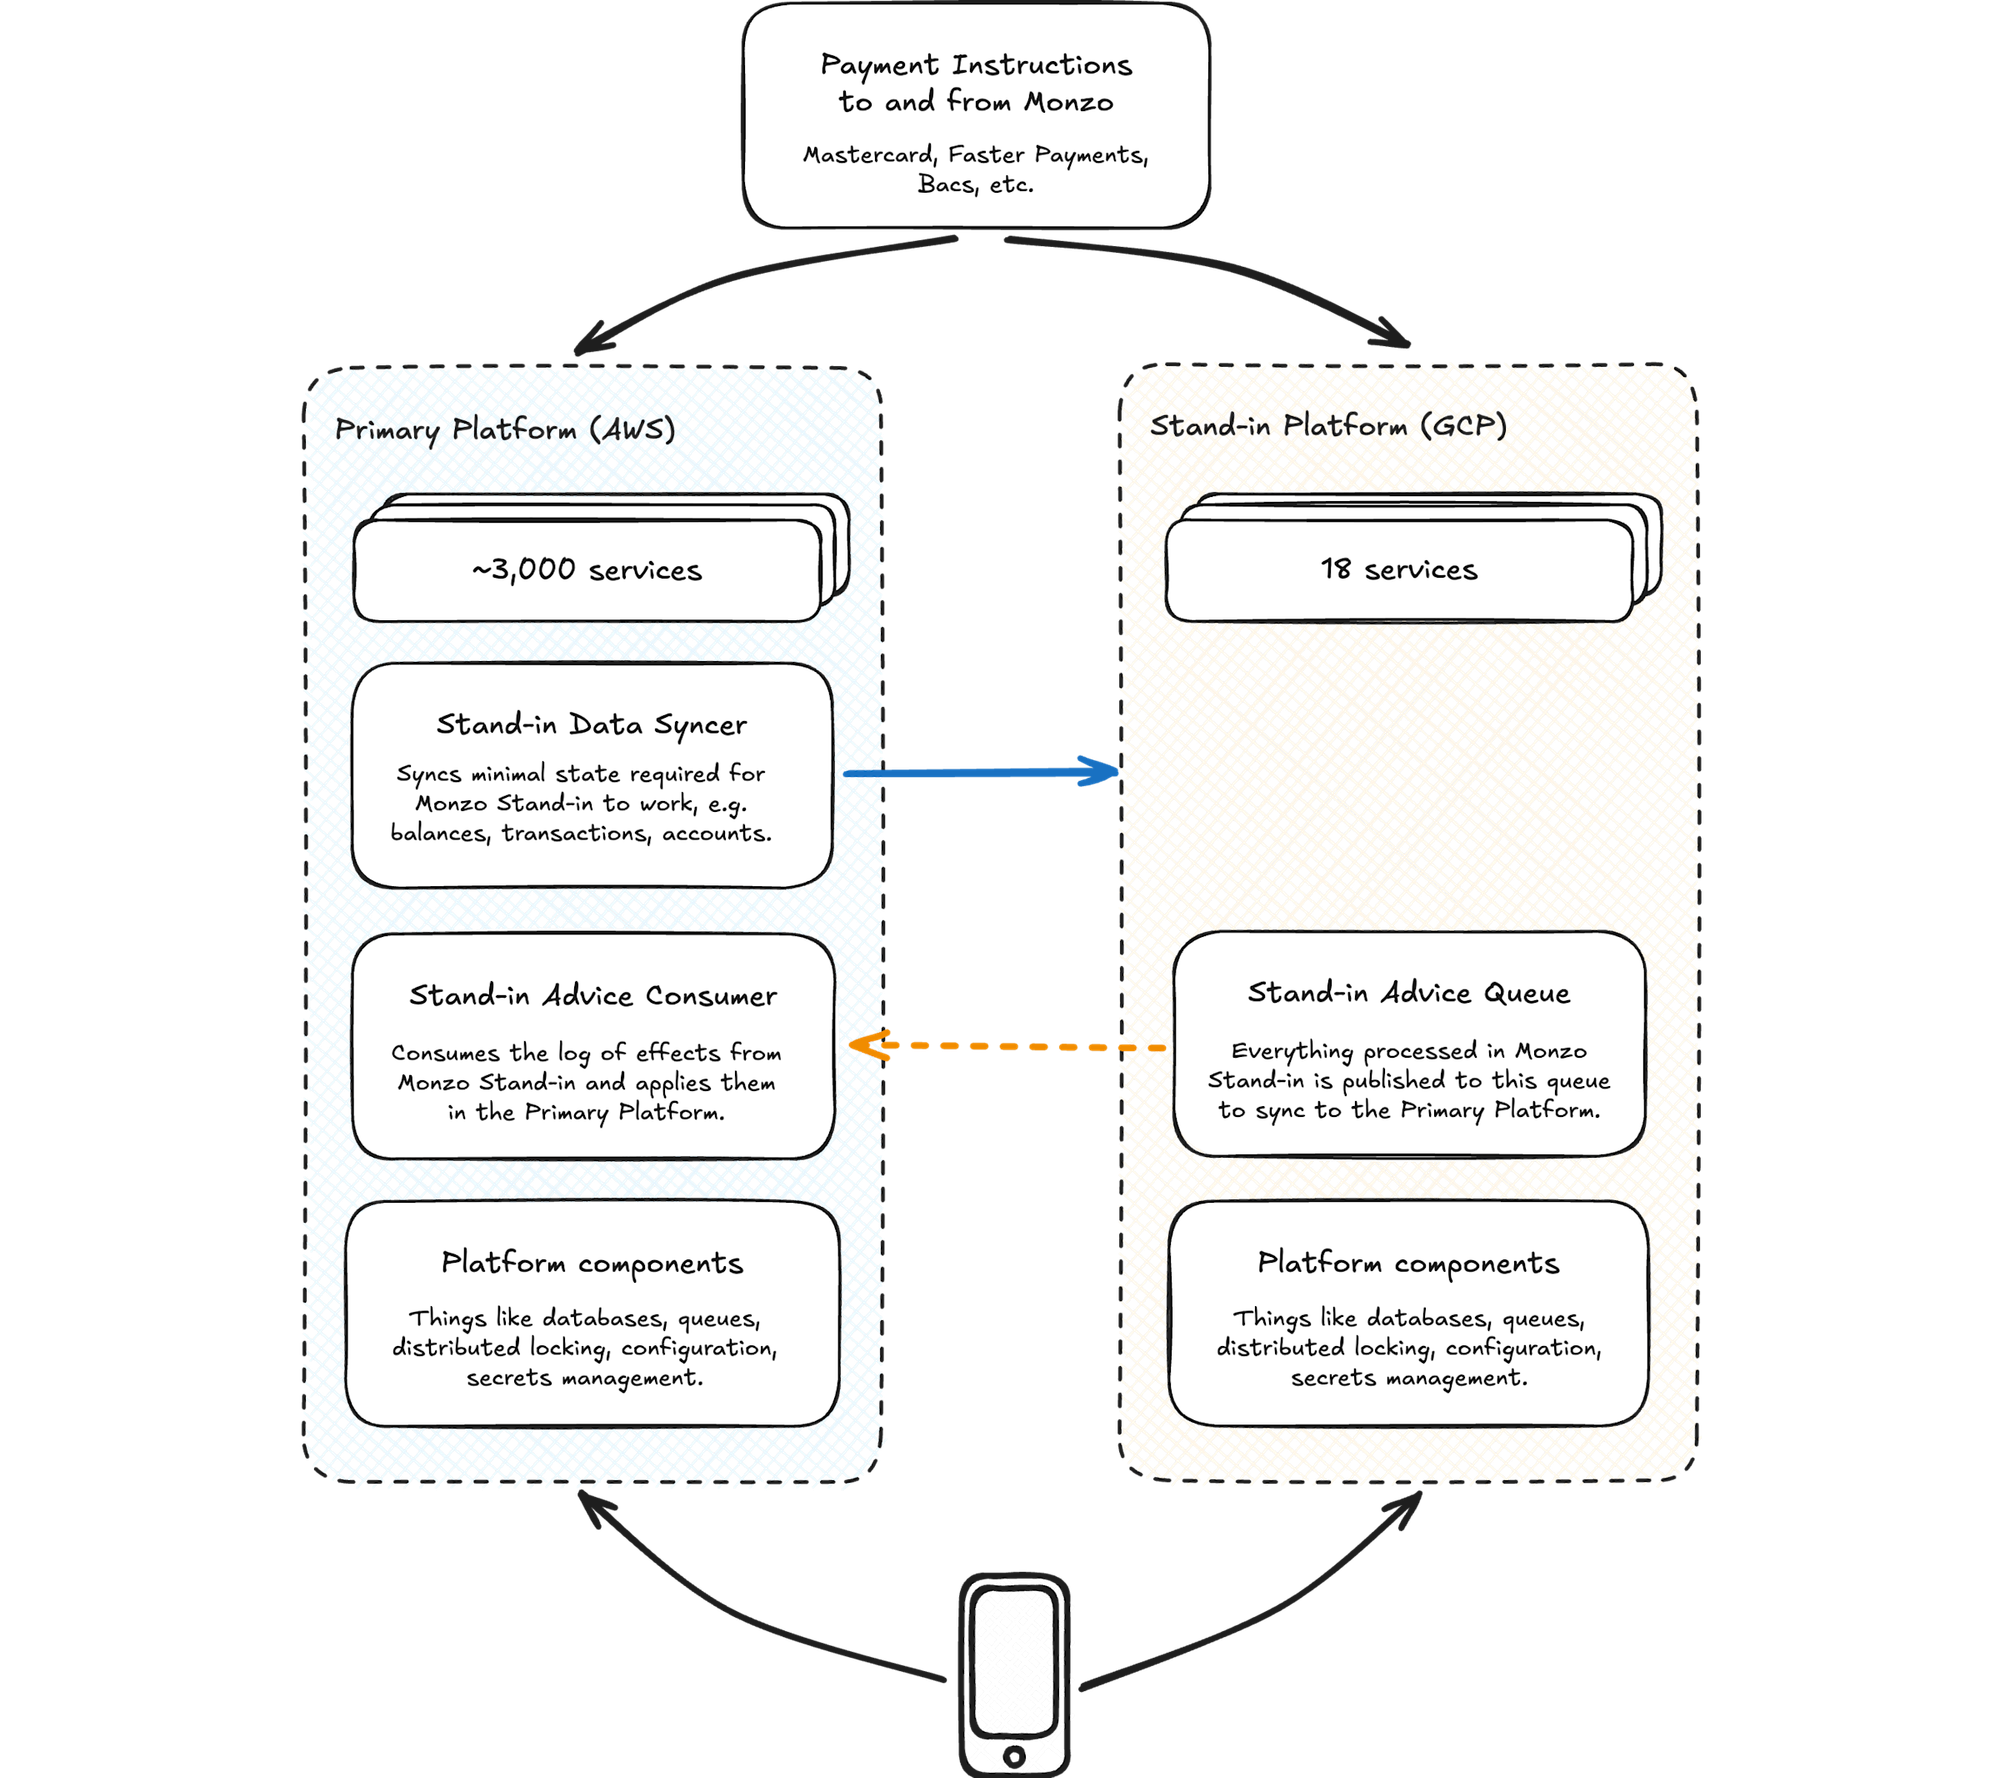
Monzo는 클라우드 전체 장애에서도 결제와 이체를 이어가기 위해 AWS 주 플랫폼과 별개의 GCP Stand-in을 운영합니다. 전체 복제 대신 핵심 거래만 남기는 설계를 살펴봅니다.
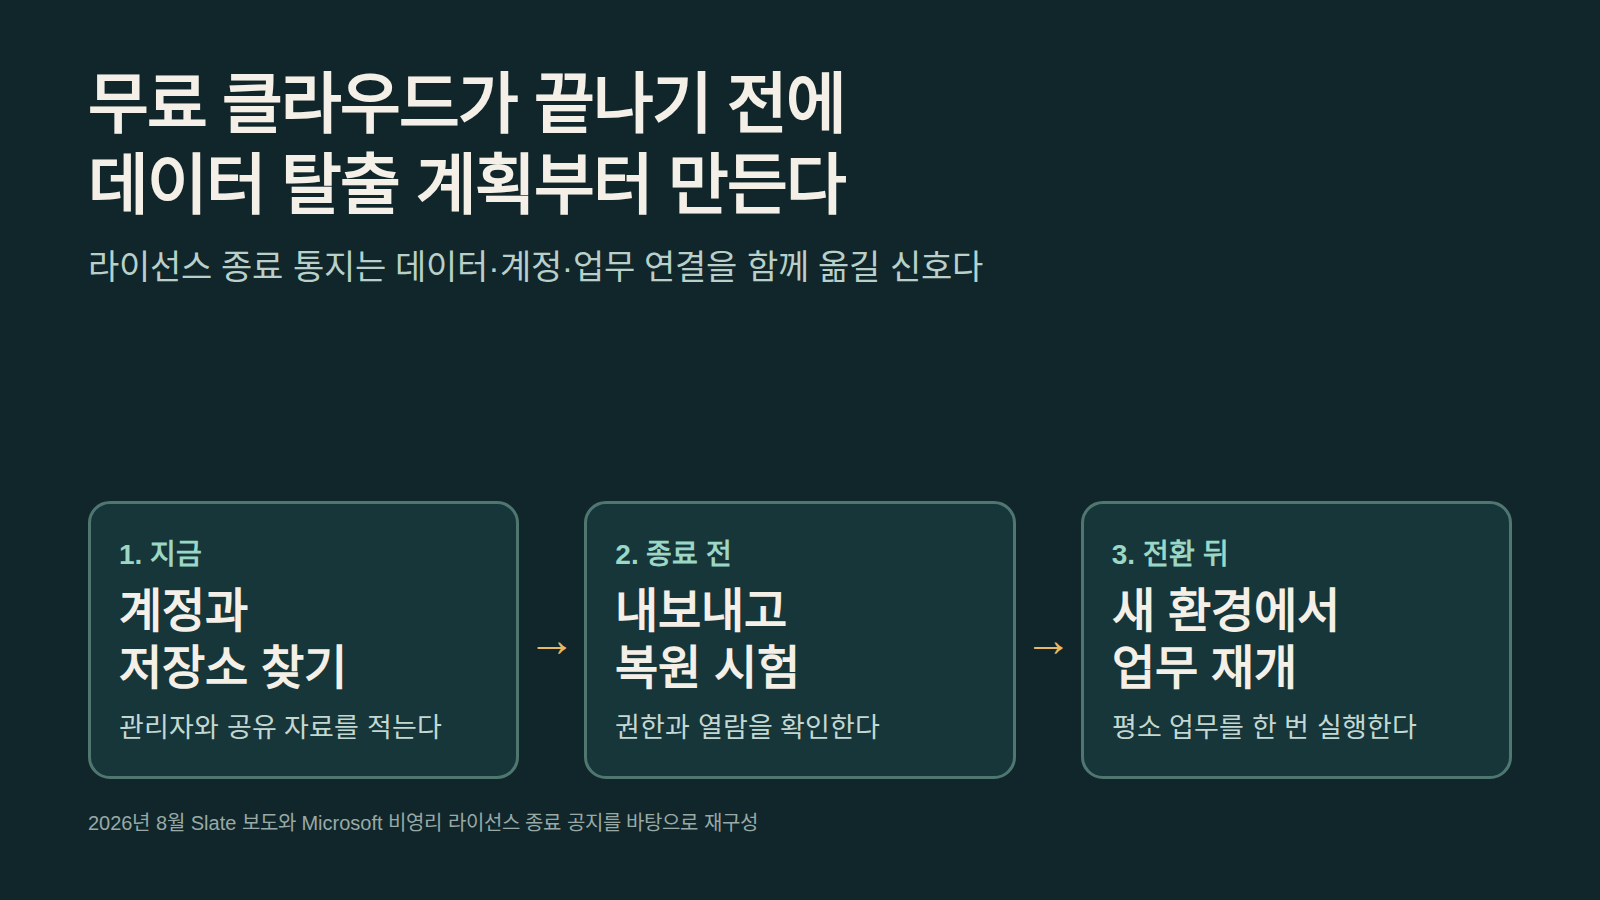
Microsoft의 무료 비영리 라이선스 종료 사례는 클라우드 전환이 비용 문제가 아니라 데이터와 업무 연결의 이전이라는 점을 보여줍니다. 종료일 전에 계정, 우선 자료, 자동화, 권한을 점검하고 새 환경에서 실제 업무를 시험해야 합니다.
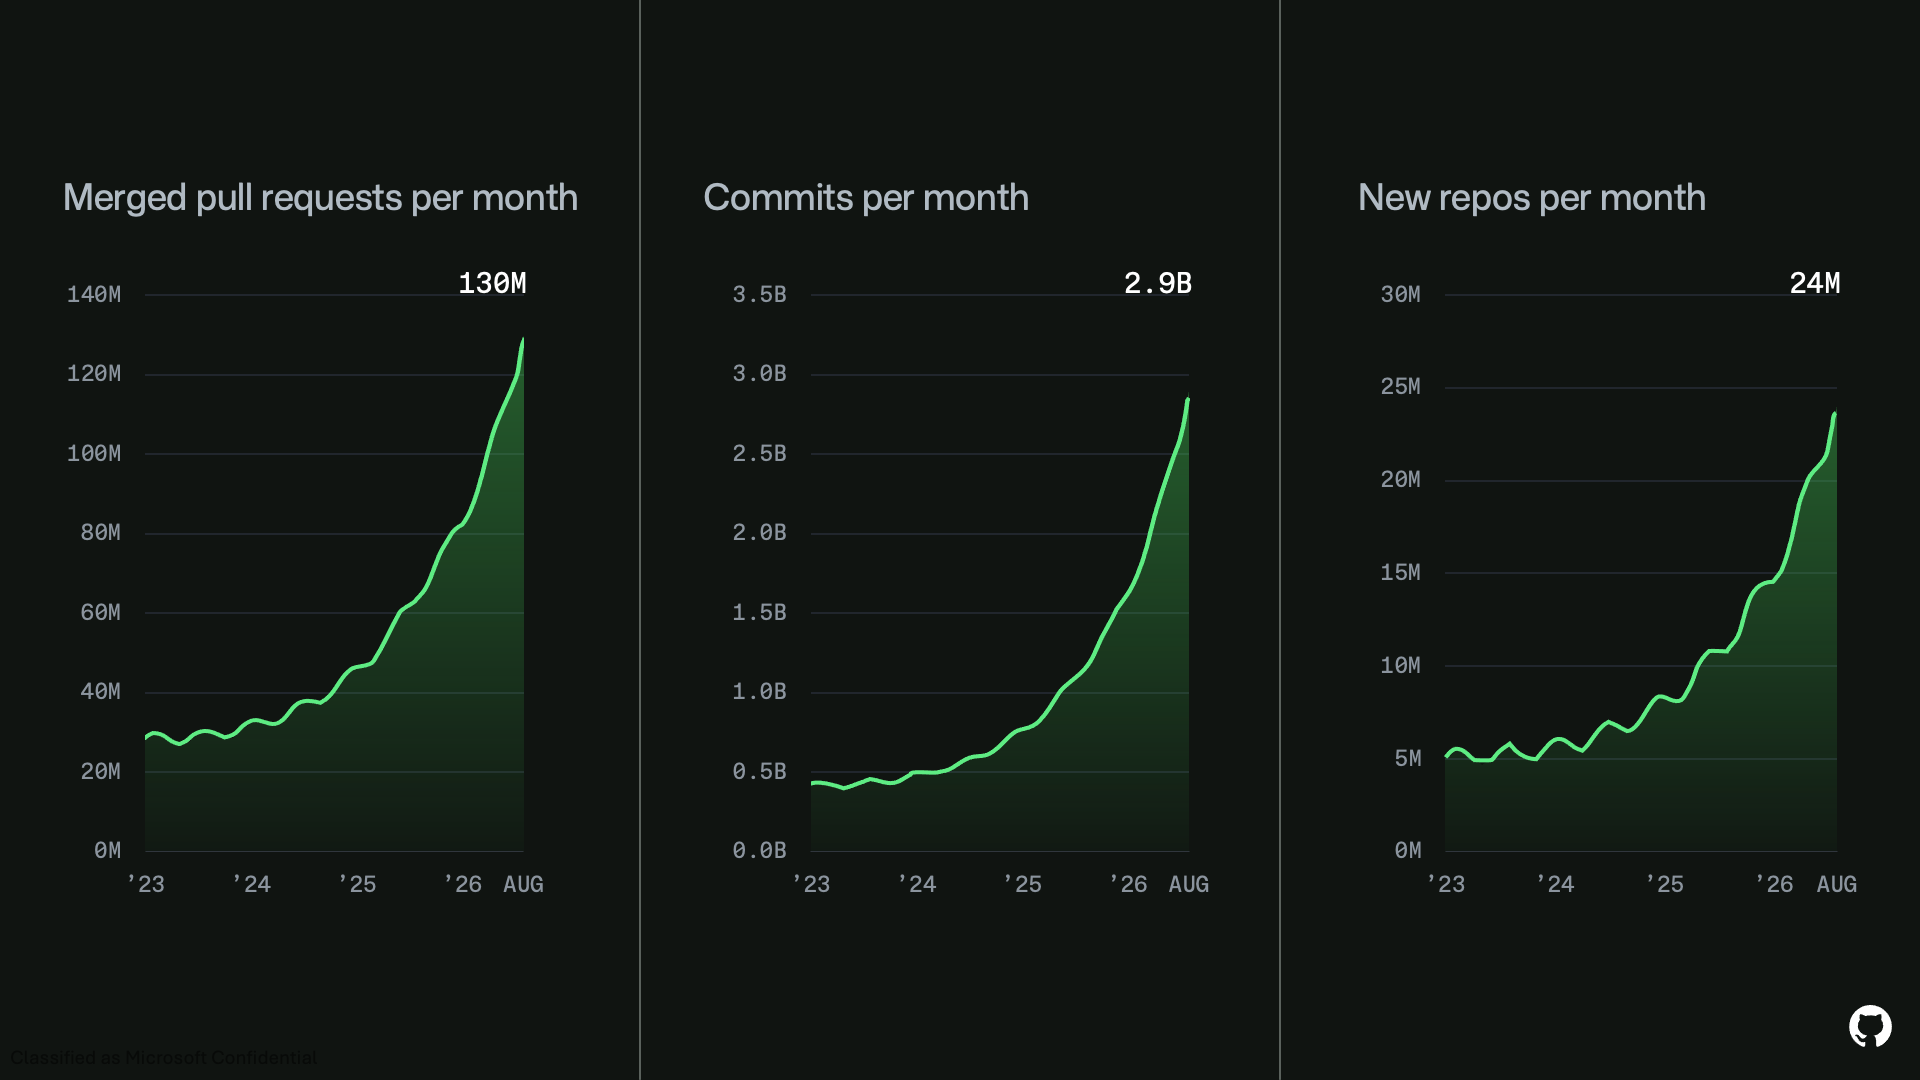
GitHub의 8월 17일 장애는 자동 확장이 놓친 사이드카 한계와 재시도 폭증이 인증·CI·Copilot까지 번진 사례입니다. 개발팀의 외부 의존성·용량·복구 점검표를 정리했습니다.
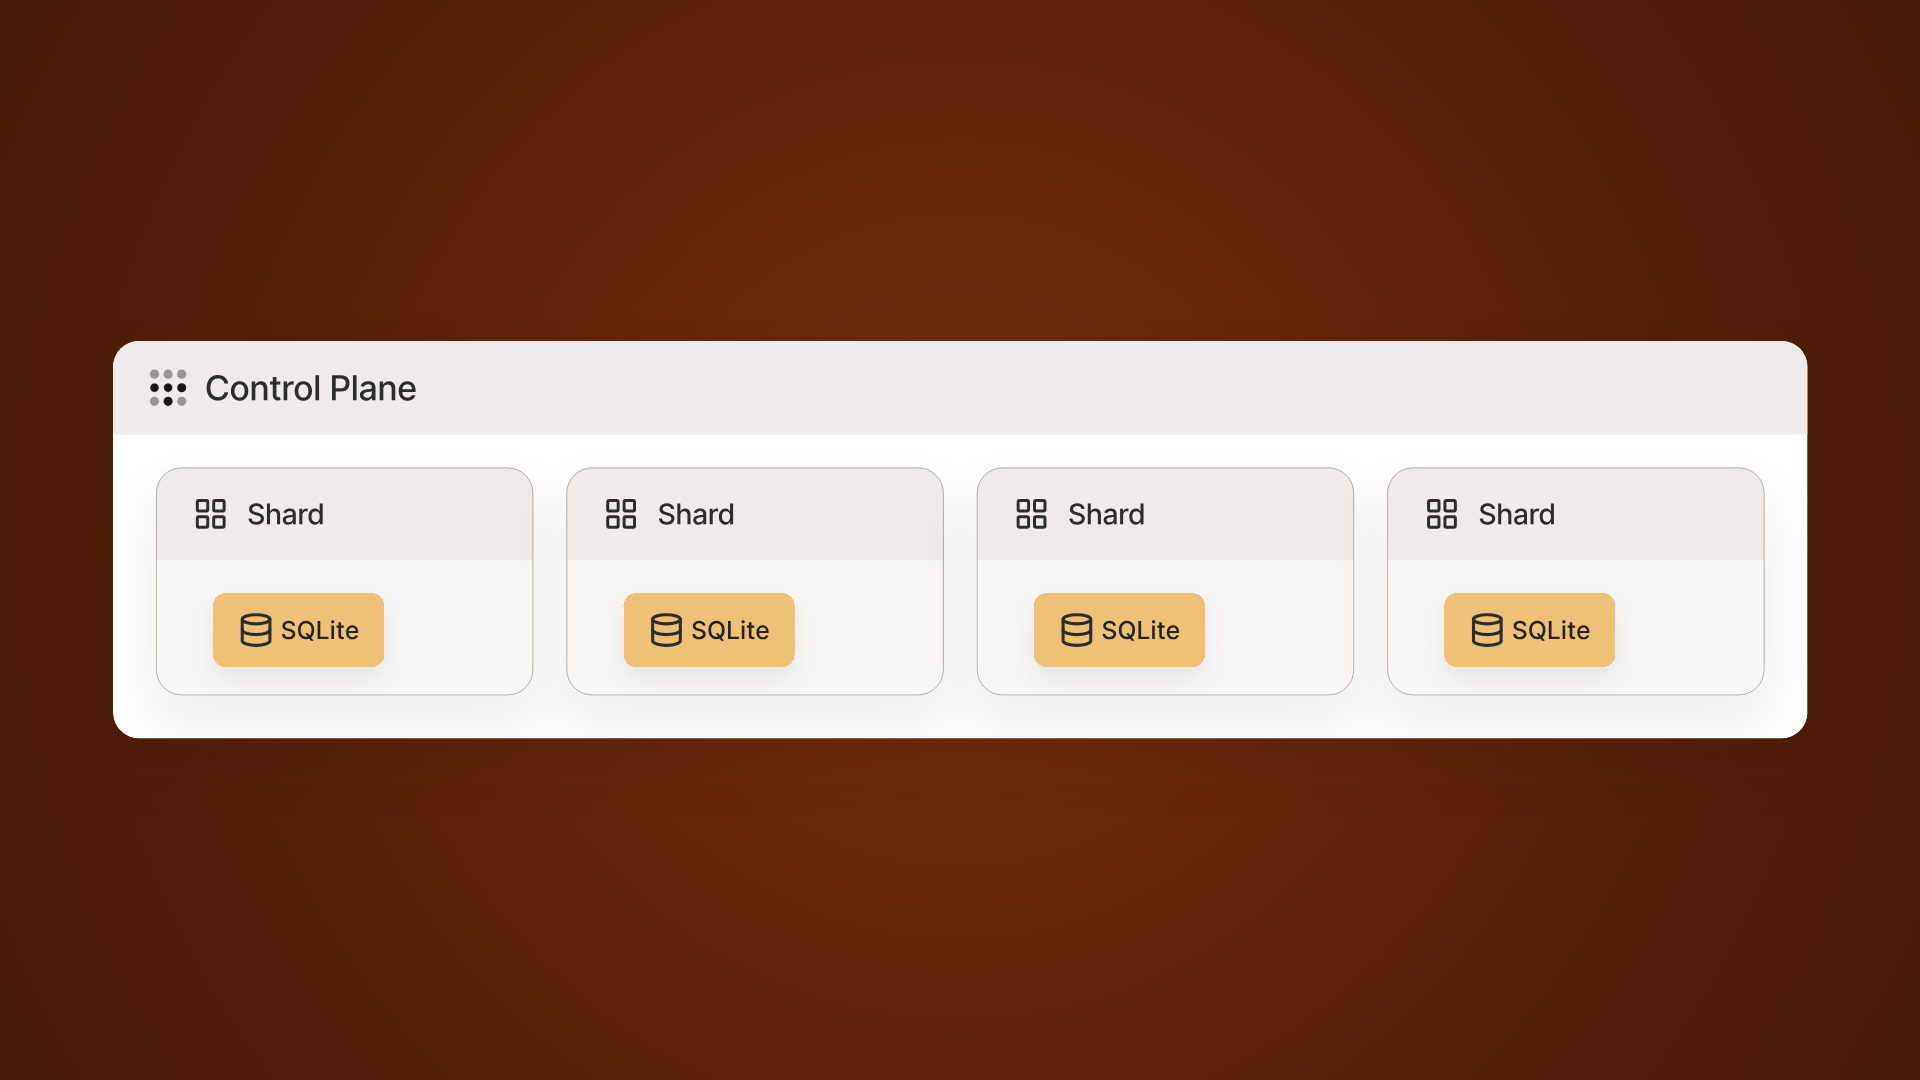
Tailscale은 6개월간 SQLite 손상 19건을 추적해 체크포인트와 쓰기 트랜잭션의 희귀한 경합을 찾아냈습니다. 패치 뒤에도 복구 기록과 경고를 통해 수정이 실제 장애를 막는지 검증했습니다.
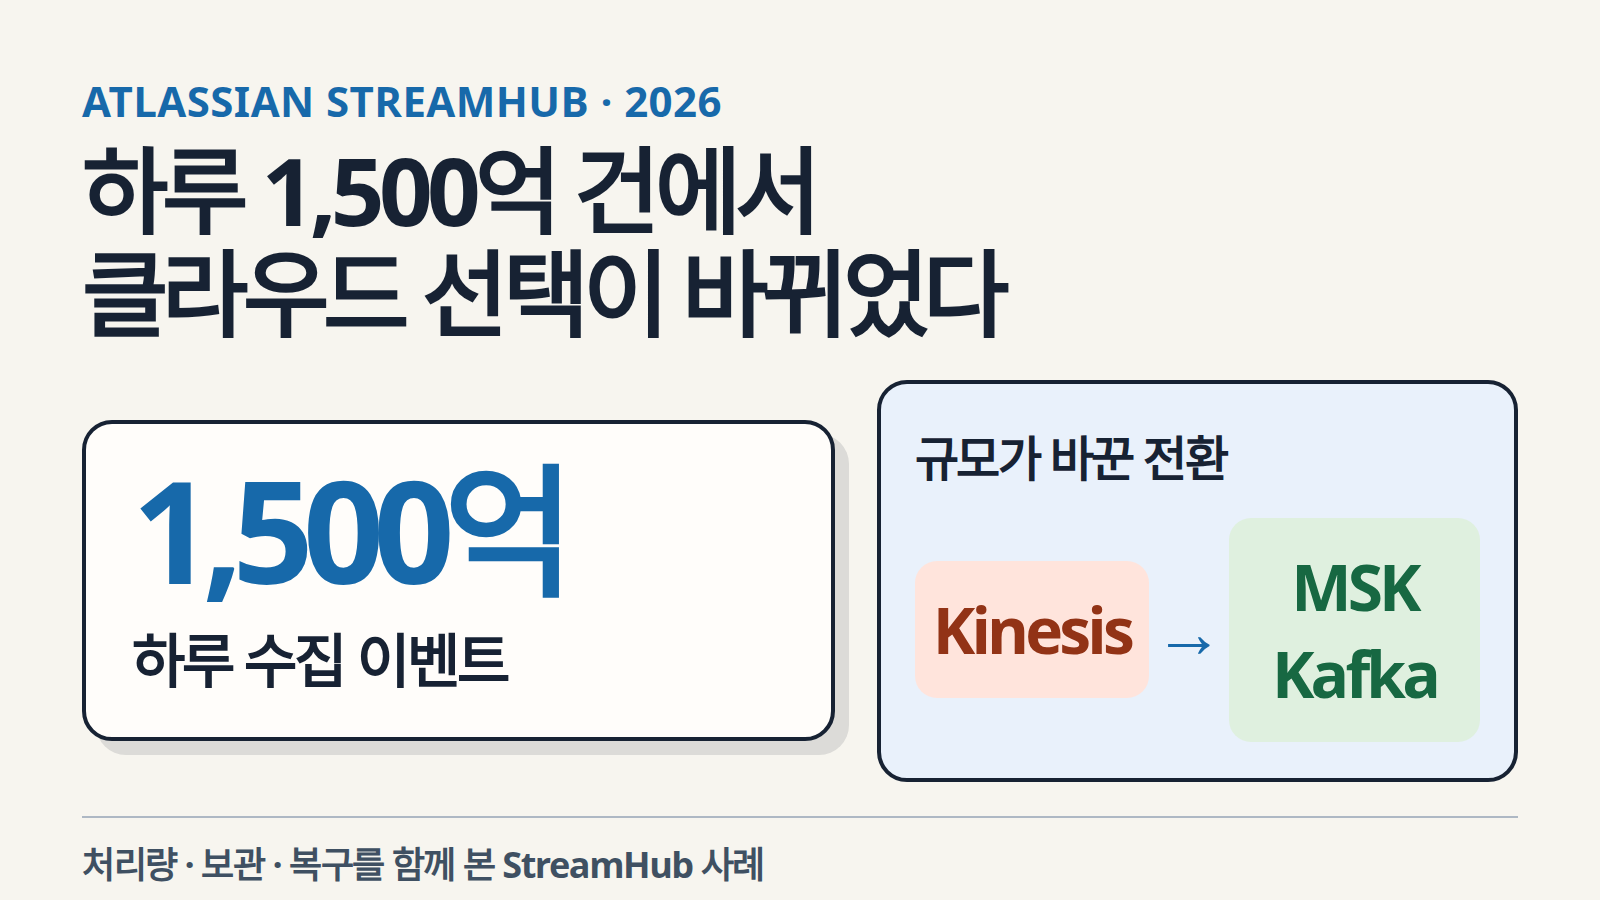
Atlassian의 하루 1,500억 건 StreamHub는 Kinesis에서 Kafka로 옮기며 클라우드 선택 기준을 바꿨습니다. 평균 비용보다 브로커 병목, 계층 저장소, 제어면 장애 시 회복 경로가 중요해졌습니다.
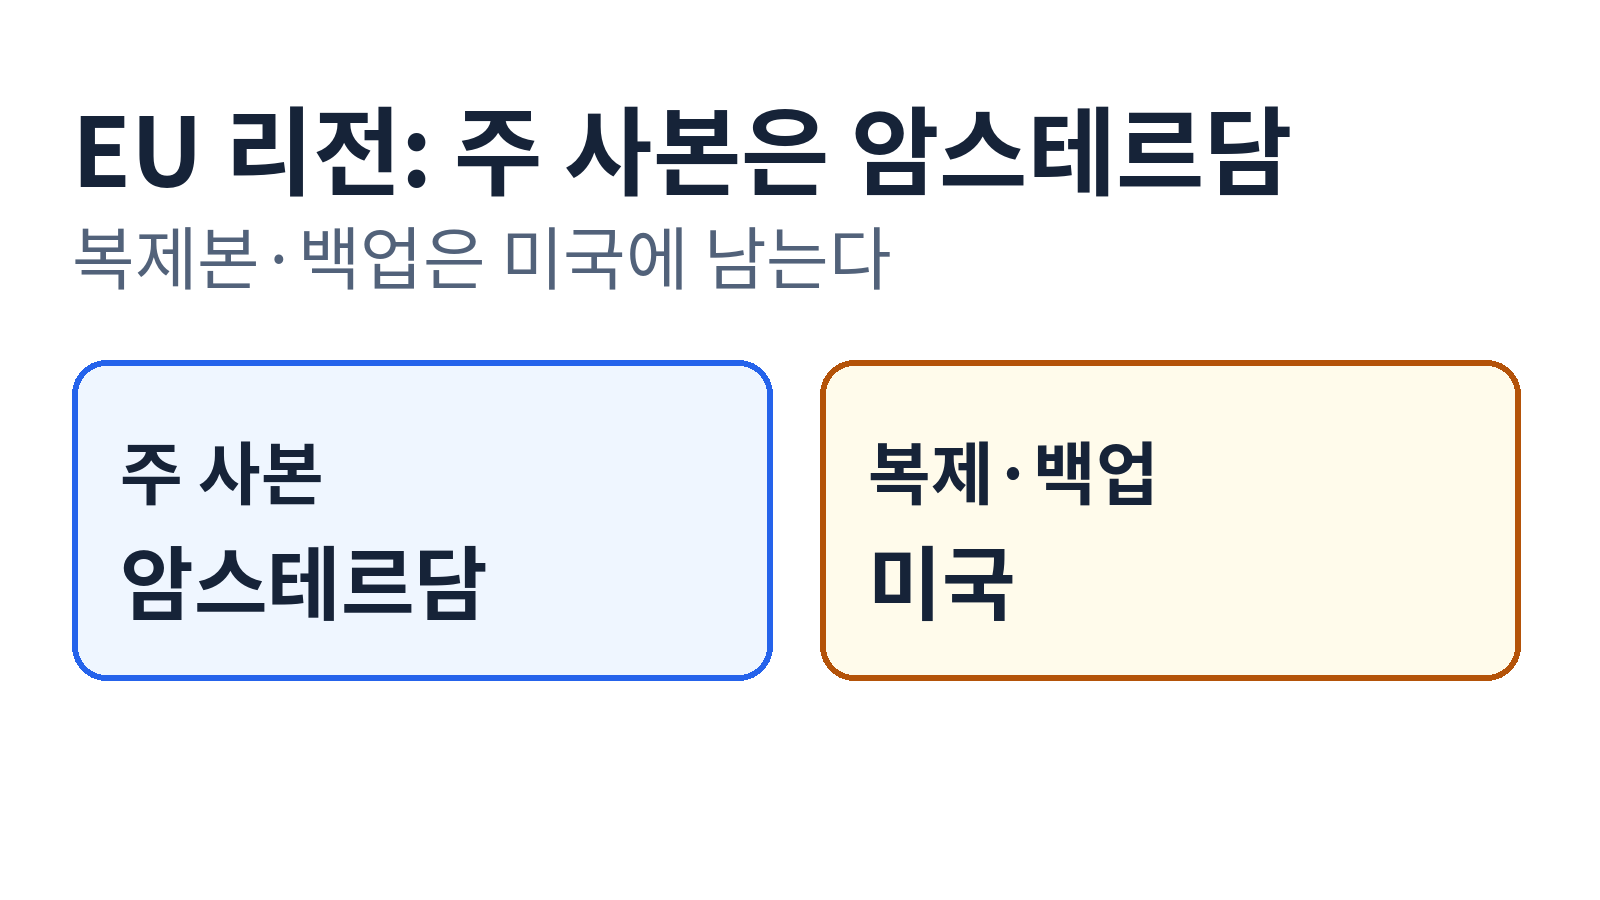
Fastmail이 EU 데이터 리전을 도입해 메일·파일의 주 사본을 암스테르담에 둘 수 있게 했습니다. 복제본·백업·로그·장애 시 연결까지 나눠 보면 데이터 주권의 실제 경계가 보입니다.
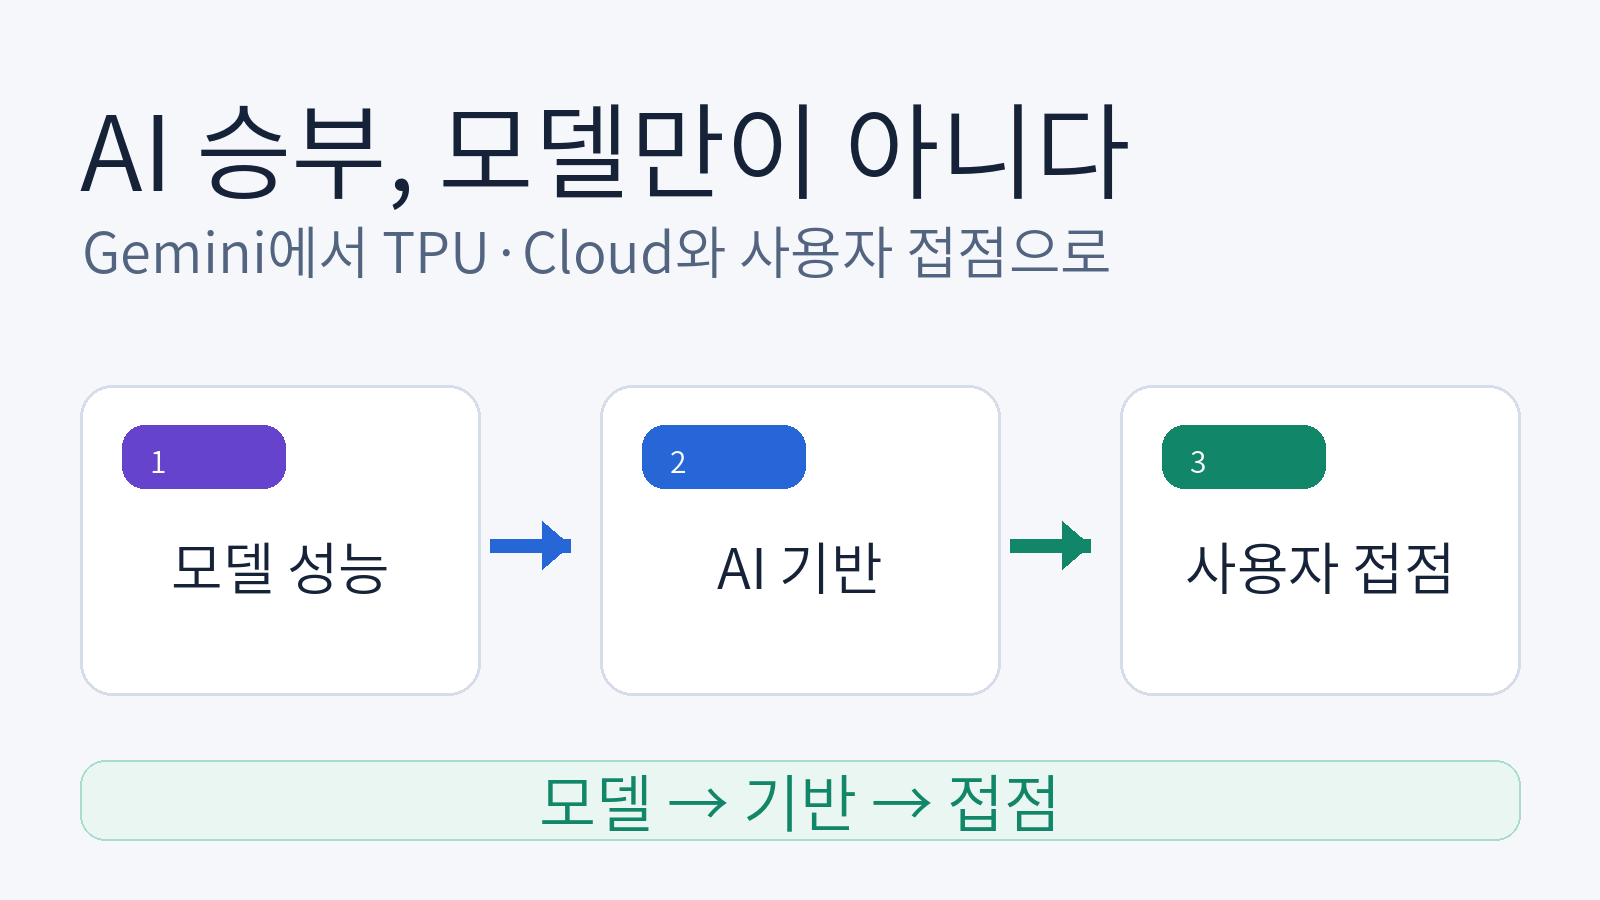
구글의 DeepMind 조직 변화는 최전선 모델 경쟁의 후퇴로만 읽히지 않습니다. TPU·클라우드·Search·Android의 연결망을 통해 AI 확산을 노리는 전략인지 살펴봅니다.
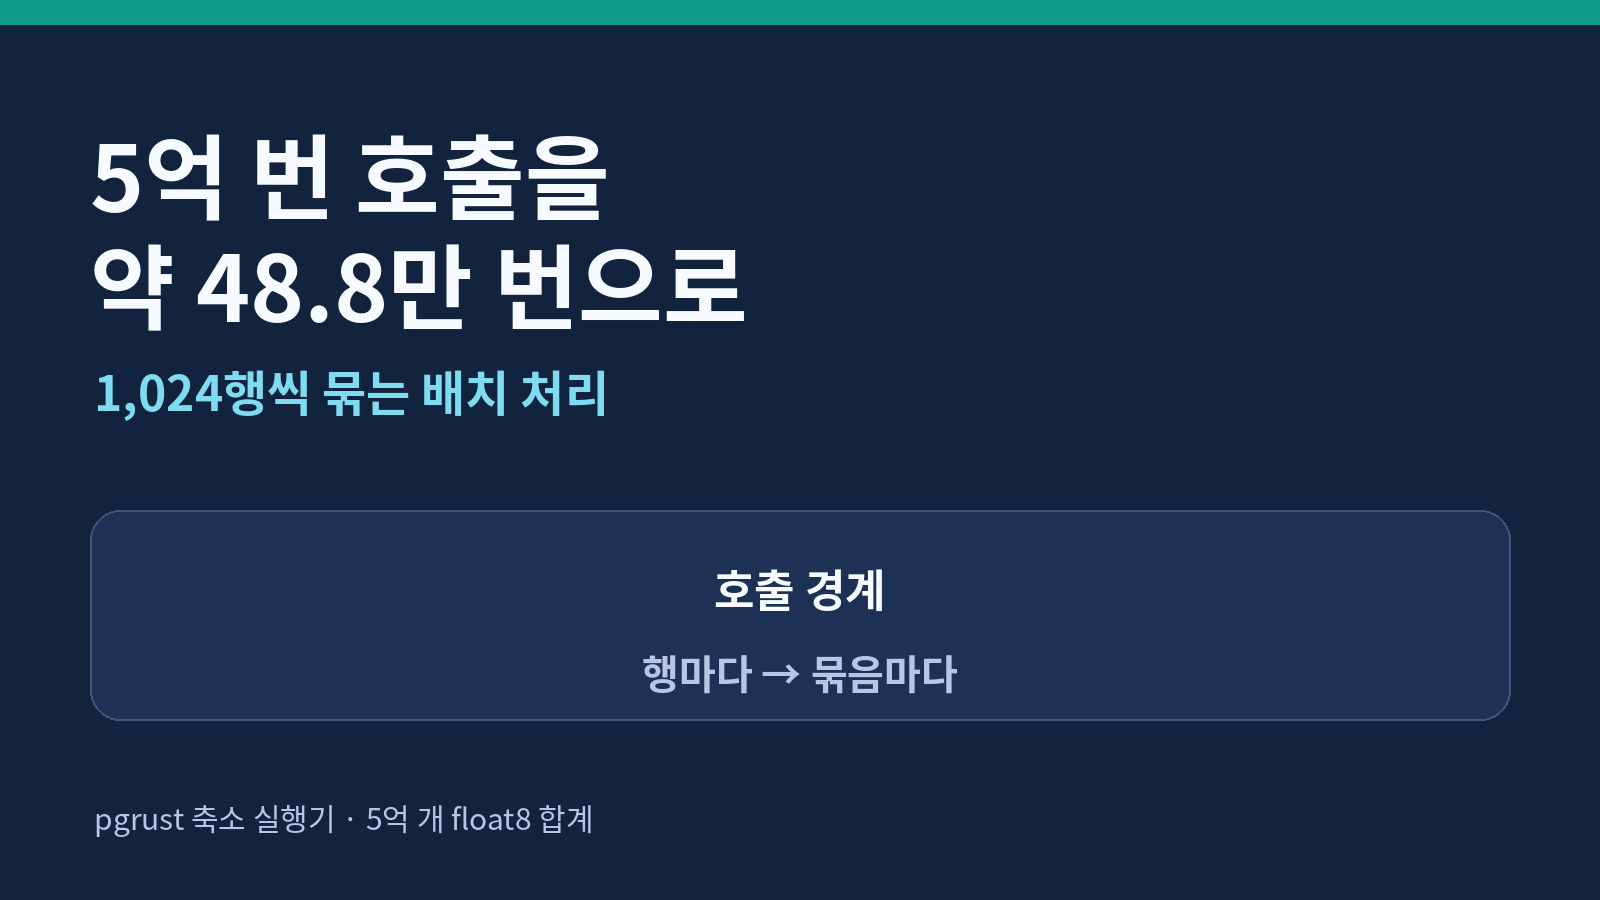
pgrust가 분석 쿼리 실행기를 배치 처리, 연산자 융합, SIMD로 바꿔 약 10배 개선한 과정을 정리했습니다. 행 단위 호출과 중간 복사, CPU 데이터 폭이 성능을 가르는 이유를 설명합니다.