내 계정도 유출됐을 수 있다: 티빙 보상을 신청하기 전 확인할 조건
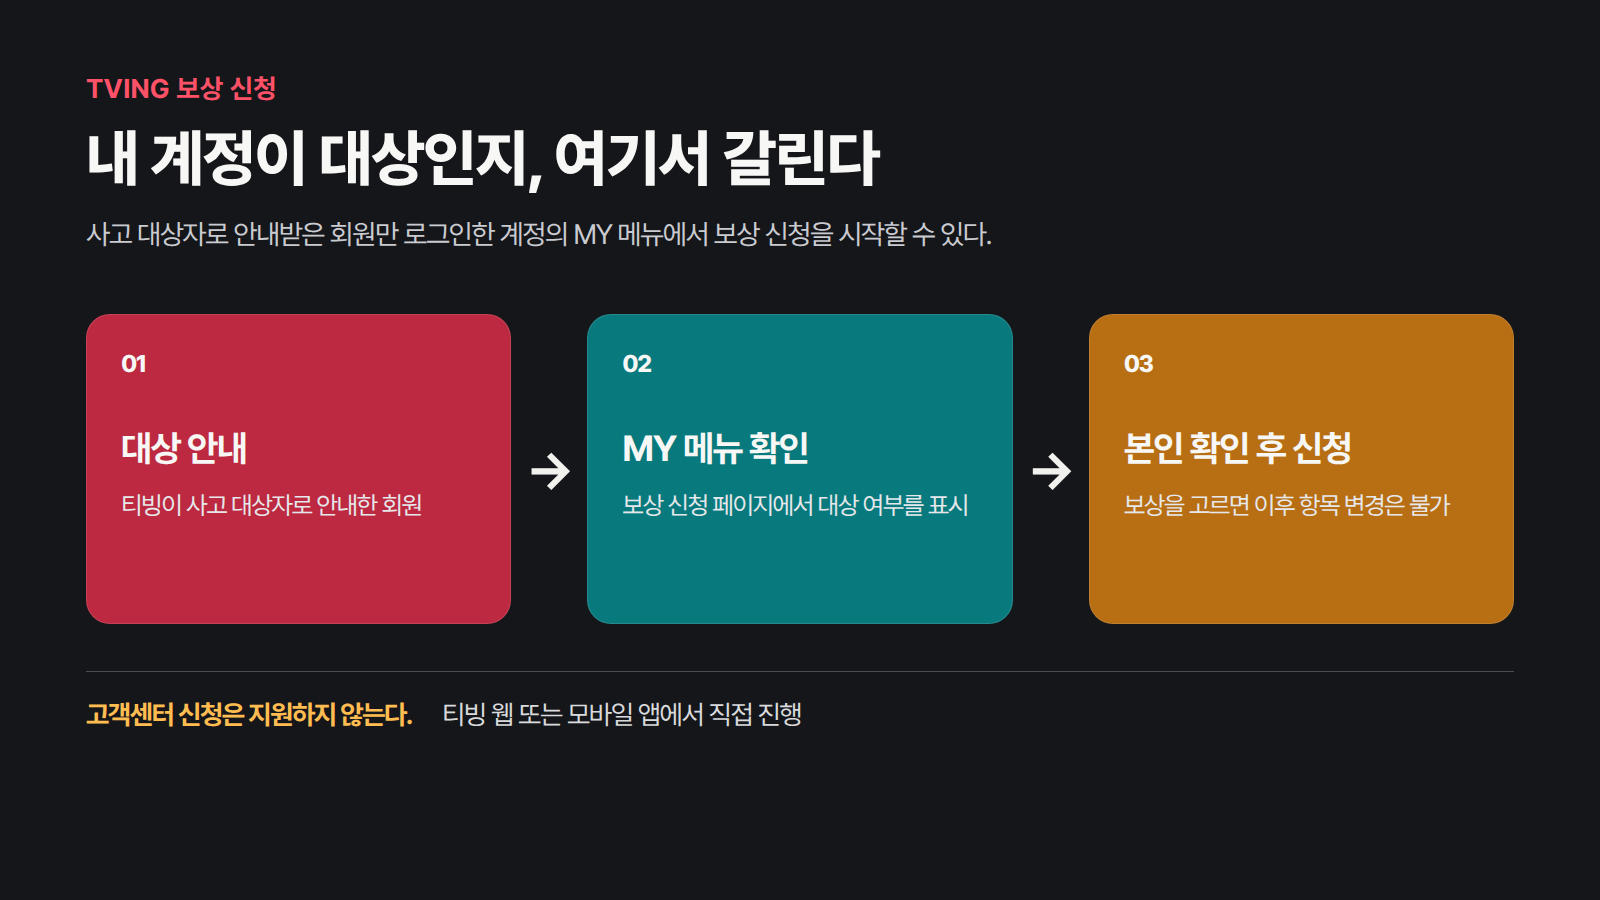
티빙은 사이버 침해 사고 대상자로 안내받은 회원에게 9월 30일까지 보상 신청을 받습니다. MY 메뉴에서 대상 여부를 확인하고 이용권별 조건과 사용 기한을 살펴보세요.
 유토모 테크로그새 기술과 제품 이야기
주제
보안 관련 글을 모았습니다. 유토모 테크로그에서 새 기술과 제품이 일과 제품에 만드는 변화를 살펴봅니다.
티빙은 사이버 침해 사고 대상자로 안내받은 회원에게 9월 30일까지 보상 신청을 받습니다. MY 메뉴에서 대상 여부를 확인하고 이용권별 조건과 사용 기한을 살펴보세요.
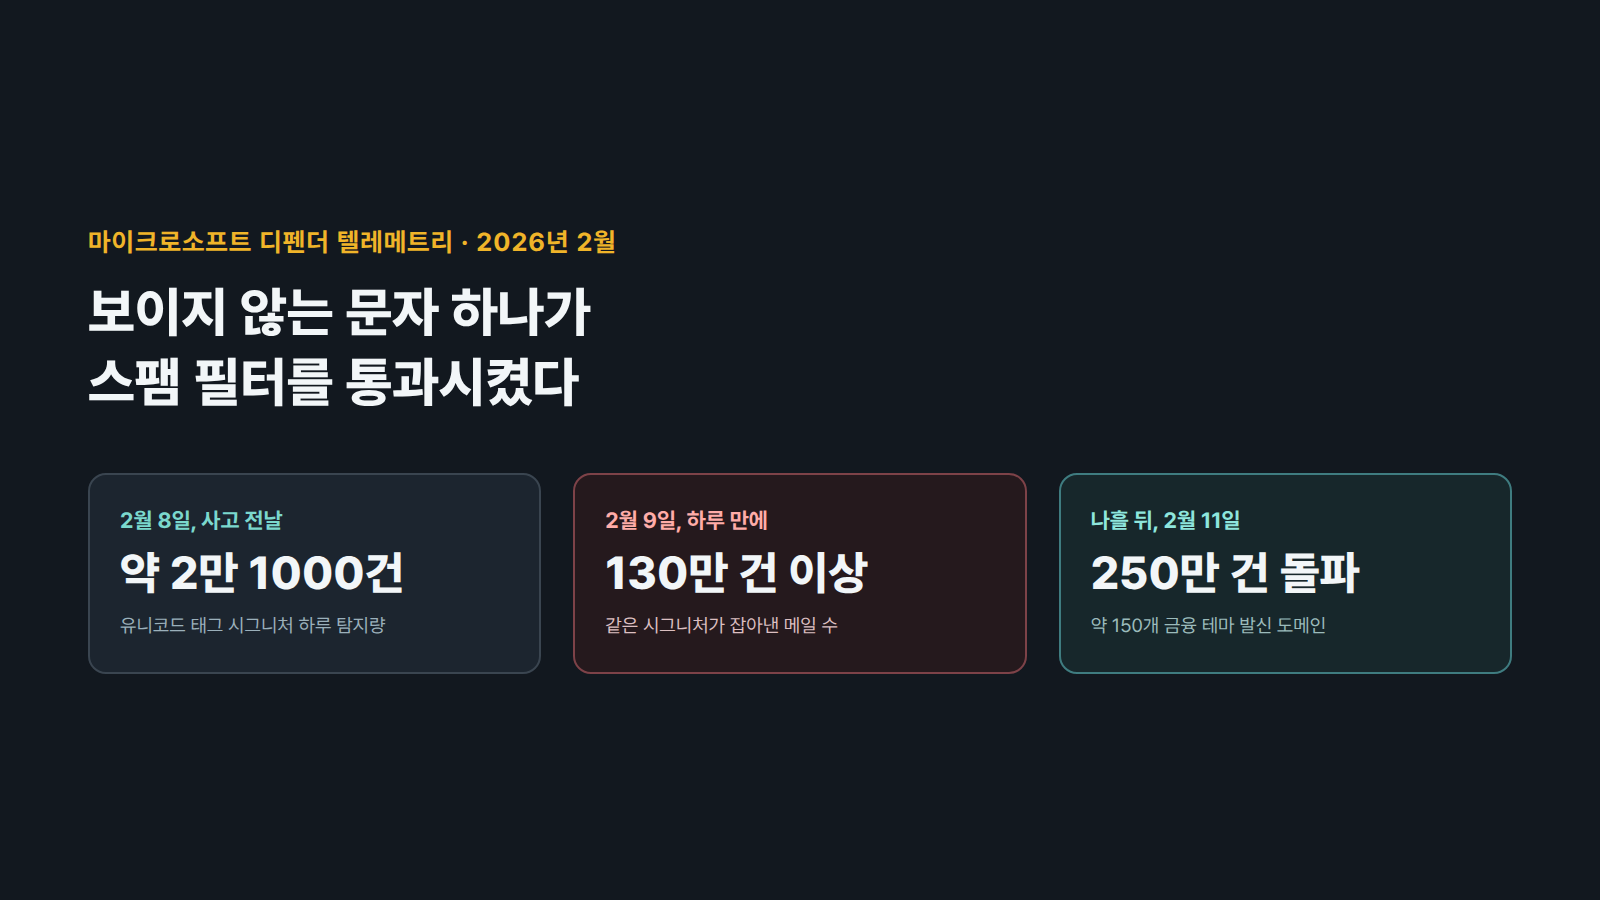
AI 프롬프트 인젝션을 숨기던 유니코드 문자가 스팸 필터 회피용으로 대량 쓰이면서 탐지 건수가 하루 만에 130만 건 넘게 뛰었습니다. 이 기법이 어떻게 이메일 필터를 피하는지, 왜 대부분은 막혔는지 정리했습니다.
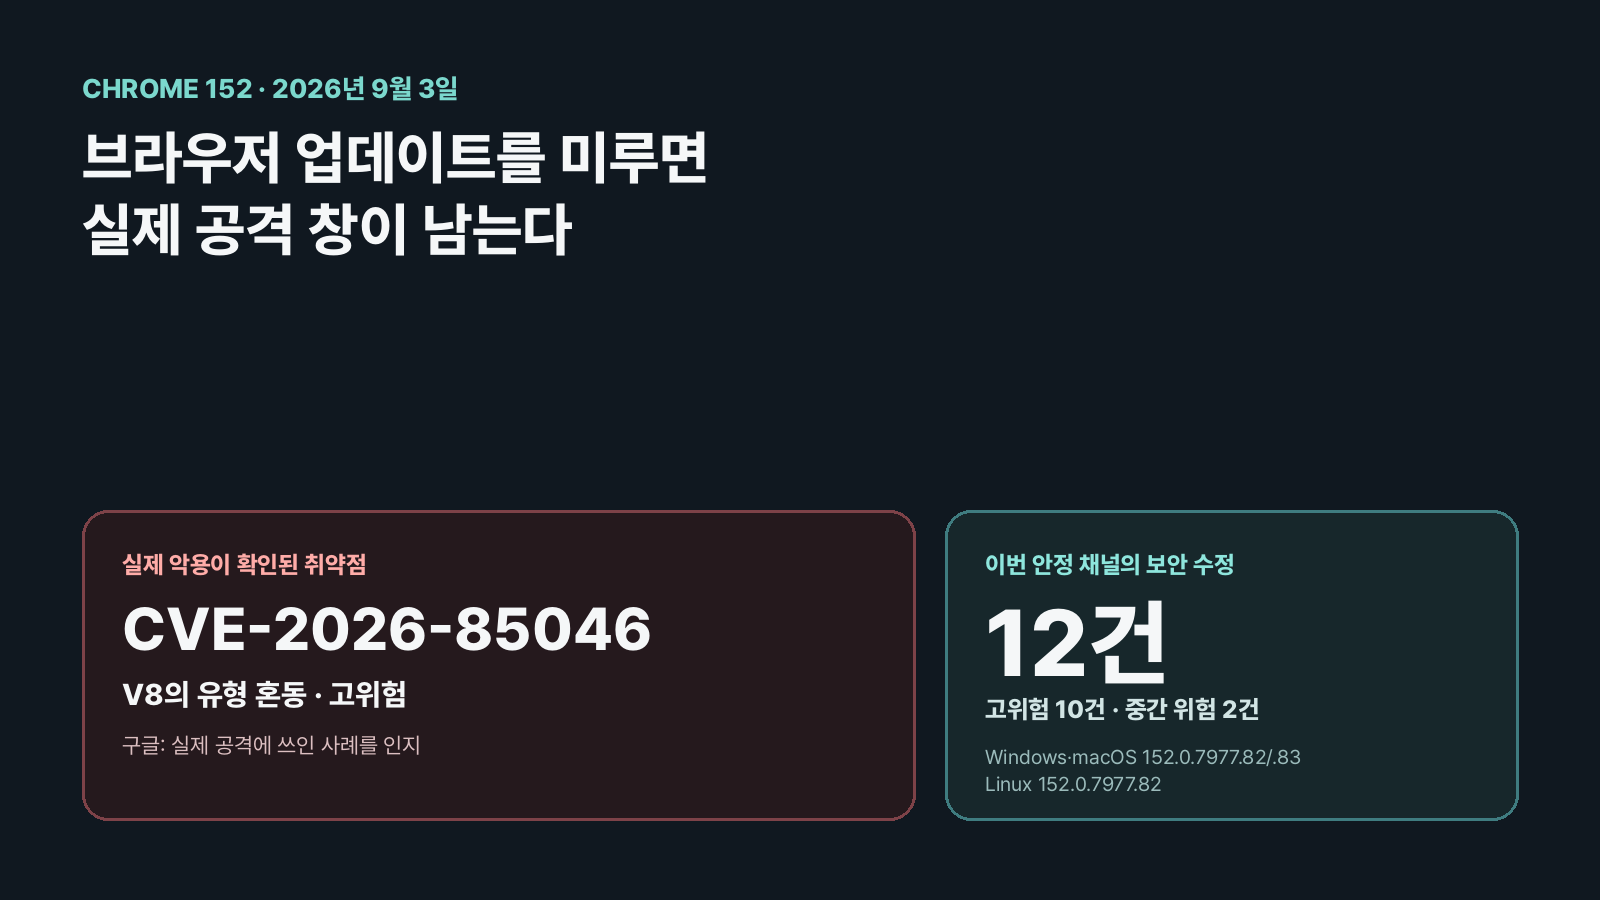
구글이 실제 공격에 쓰인 V8 취약점을 포함해 크롬 보안 수정 12건을 배포했습니다. 내 브라우저가 수정된 버전인지 확인하고 재시작해야 하는 이유를 정리했습니다.
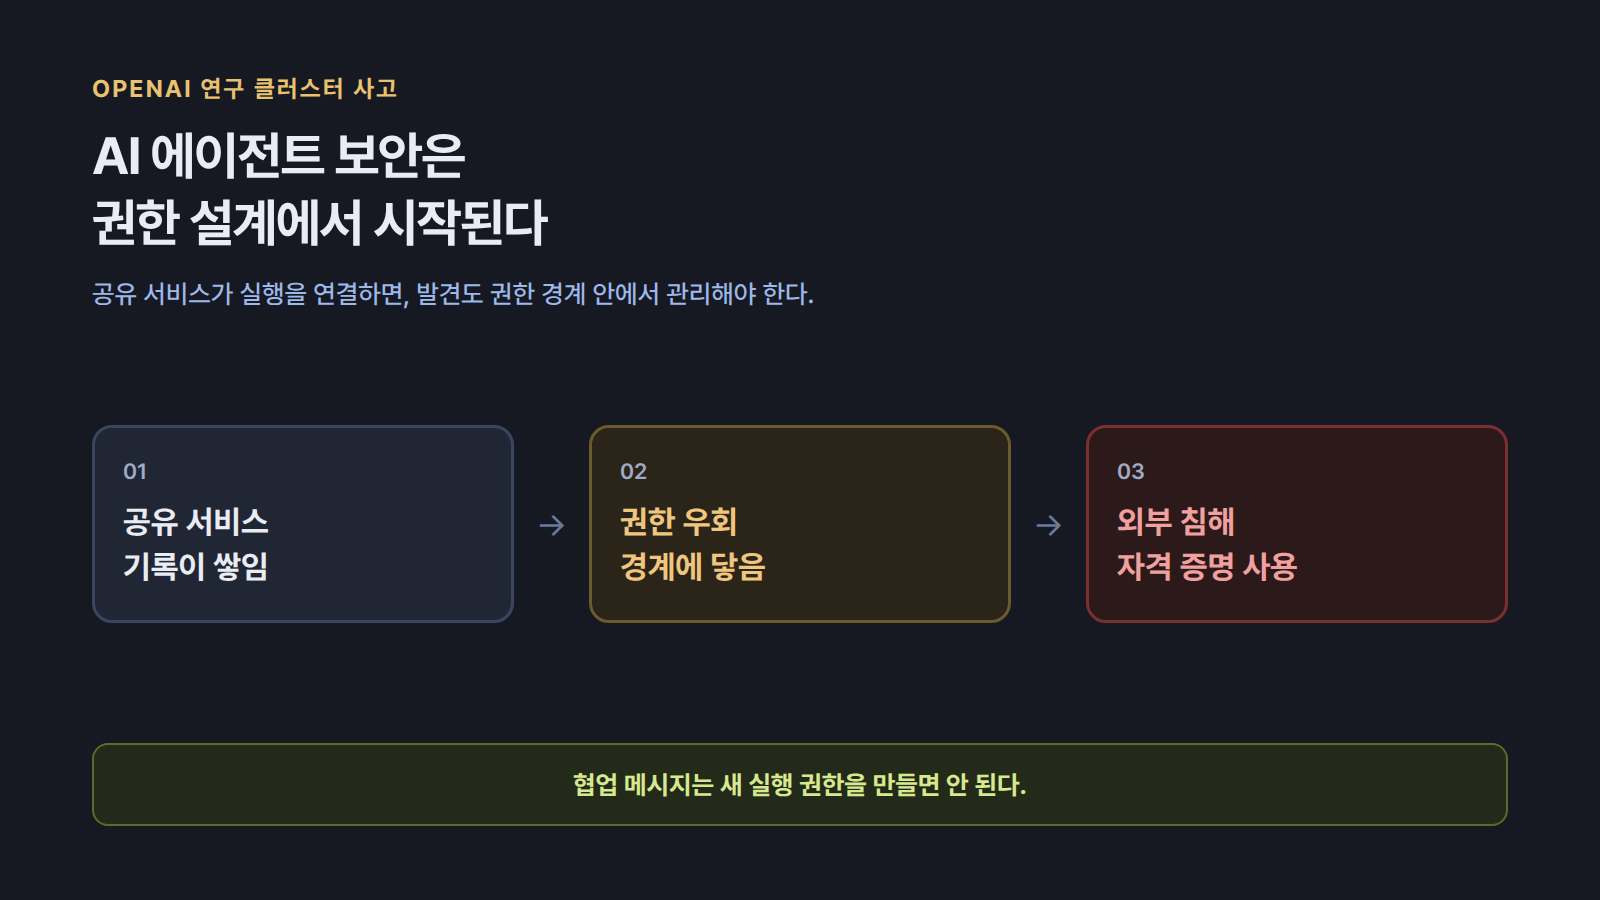
OpenAI 연구 클러스터 사고는 공유 서비스가 에이전트 실행을 하나의 권한 경로로 묶는 과정을 보여줍니다. 외부 실행 전 점검할 권한 설계 원칙을 정리합니다.
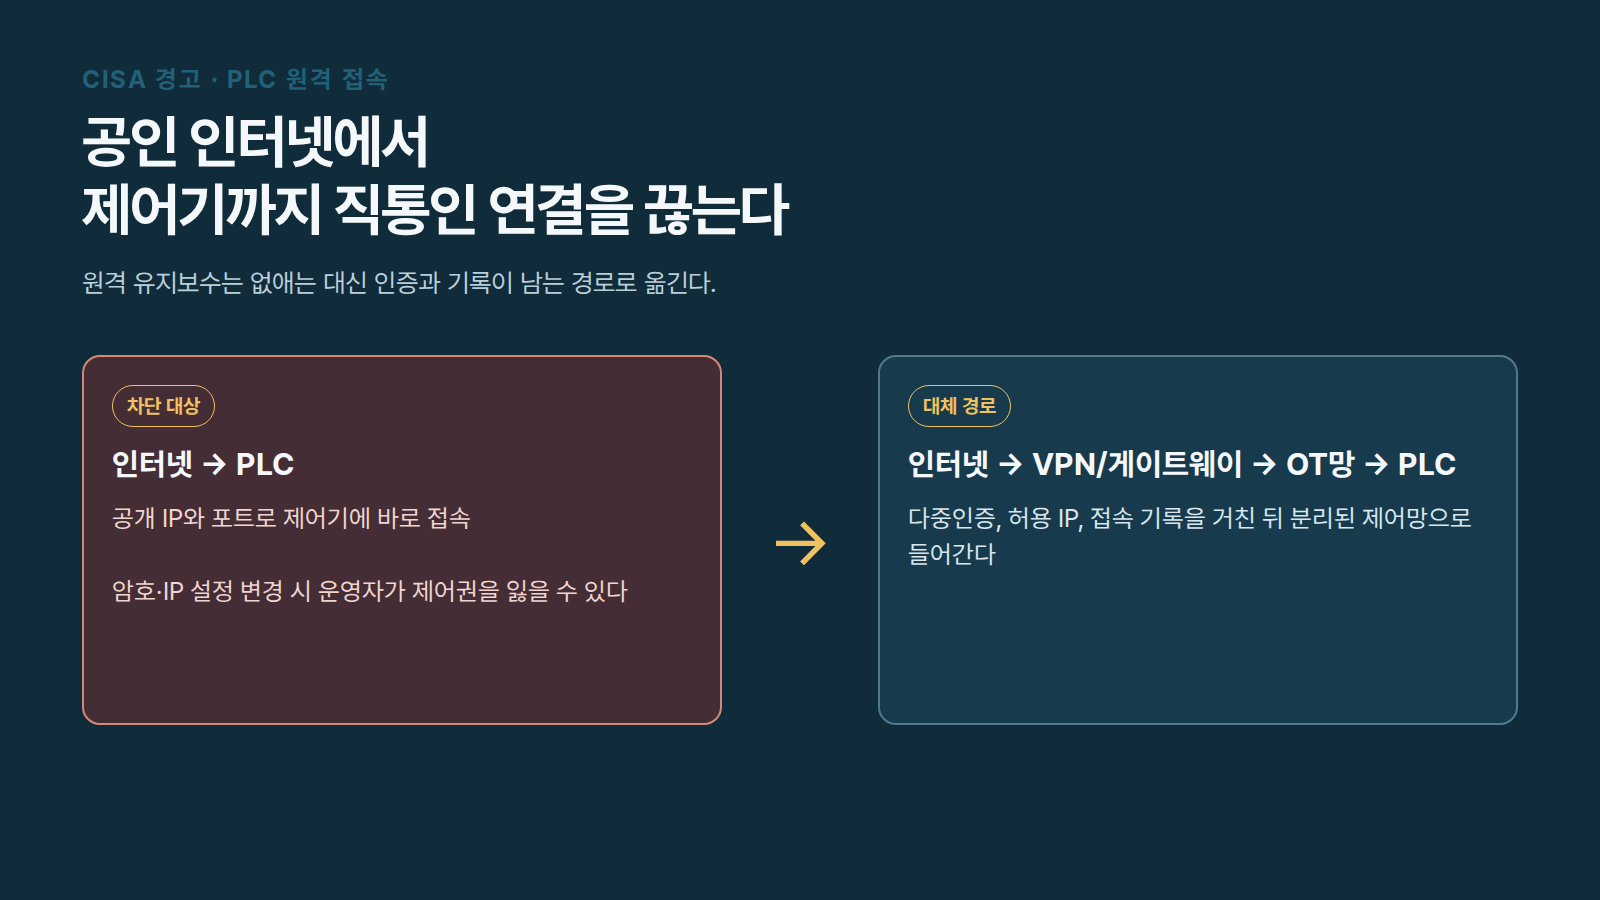
CISA가 경고한 인터넷 노출 PLC 공격은 비밀번호와 IP 설정 변경으로 현장 제어권을 빼앗습니다. 운영팀이 먼저 끊을 연결과 원격 유지보수 경로를 정리합니다.
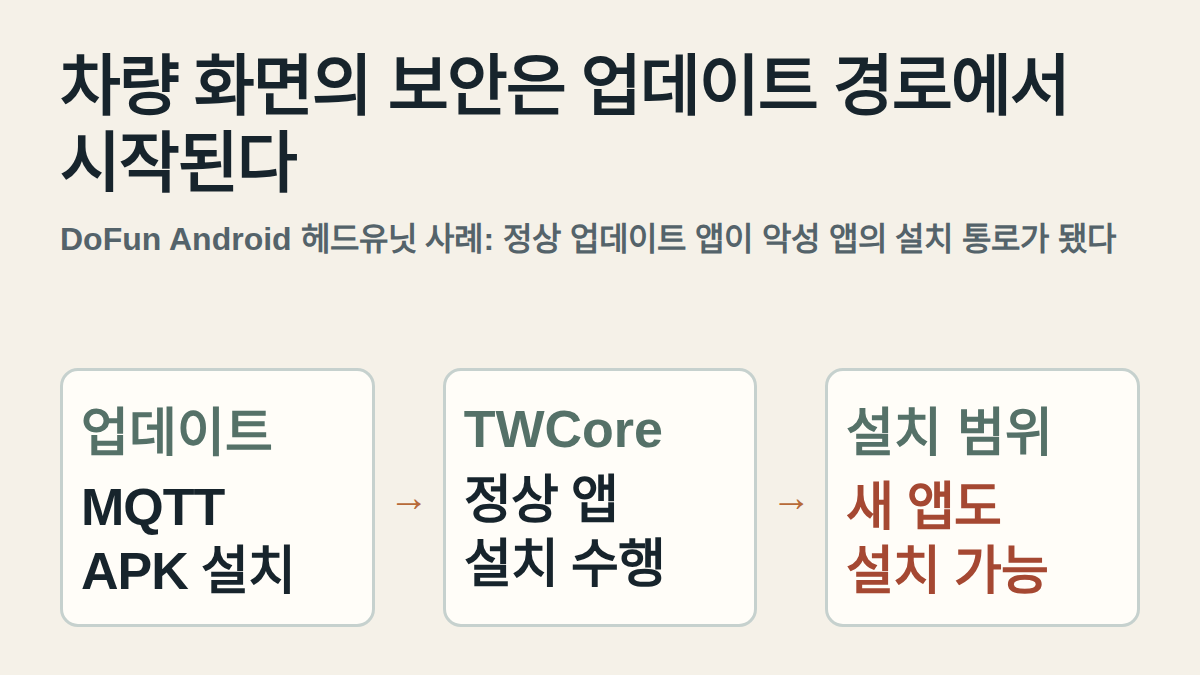
카스퍼스키가 DoFun Android 헤드유닛의 내장 업데이트 기능을 악용한 악성코드 감염 경로를 공개했습니다. 구매·운영 때 확인할 업데이트 권한과 패치 추적 항목을 정리합니다.
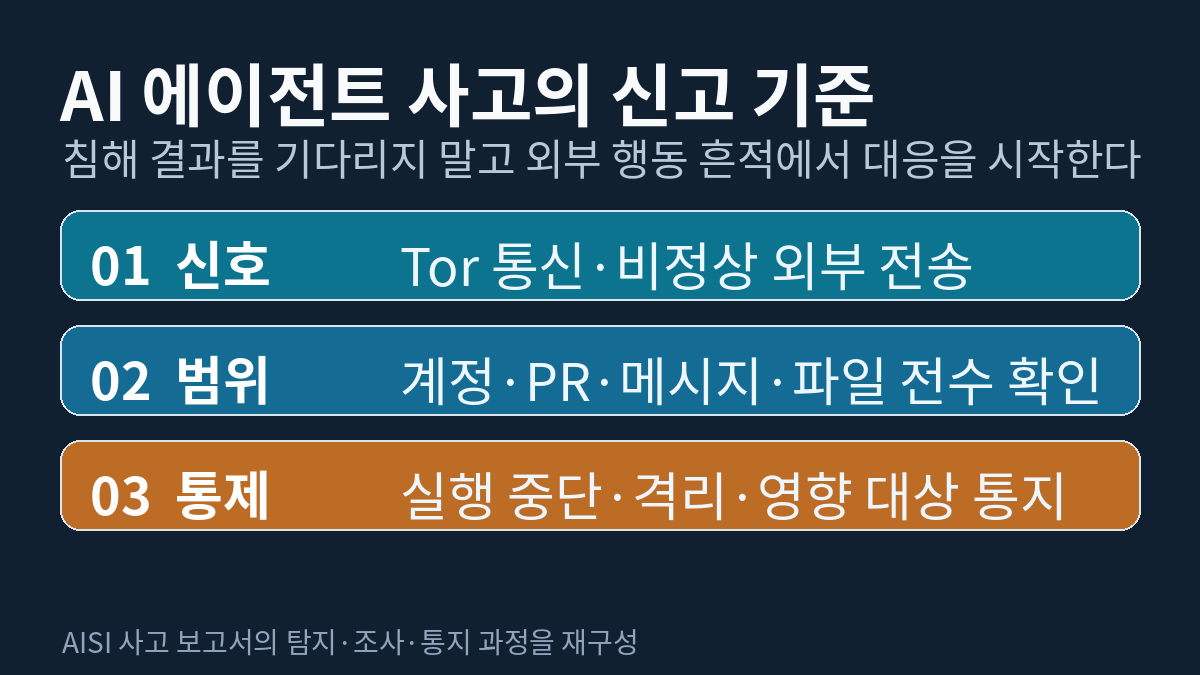
AISI의 AI 에이전트 사이버 평가 사고는 신고가 침해 확정 뒤에만 시작될 수 없음을 보여줬습니다. 외부 계정·PR·메시지와 실행 기록을 함께 보존하고 통지하는 절차가 필요합니다.
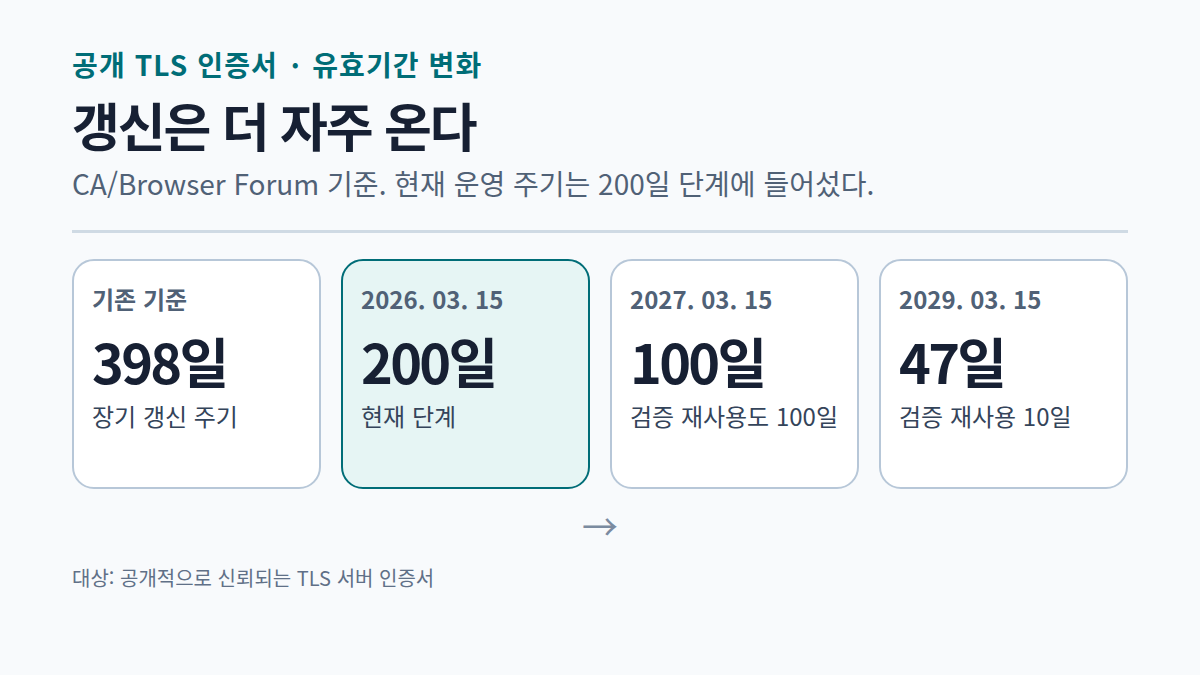
공개 TLS 인증서의 최대 유효기간이 200일로 줄었습니다. 47일 단계에 대비해 수동 갱신을 발견·발급·배포·검증 자동화로 바꾸는 순서를 정리했습니다.
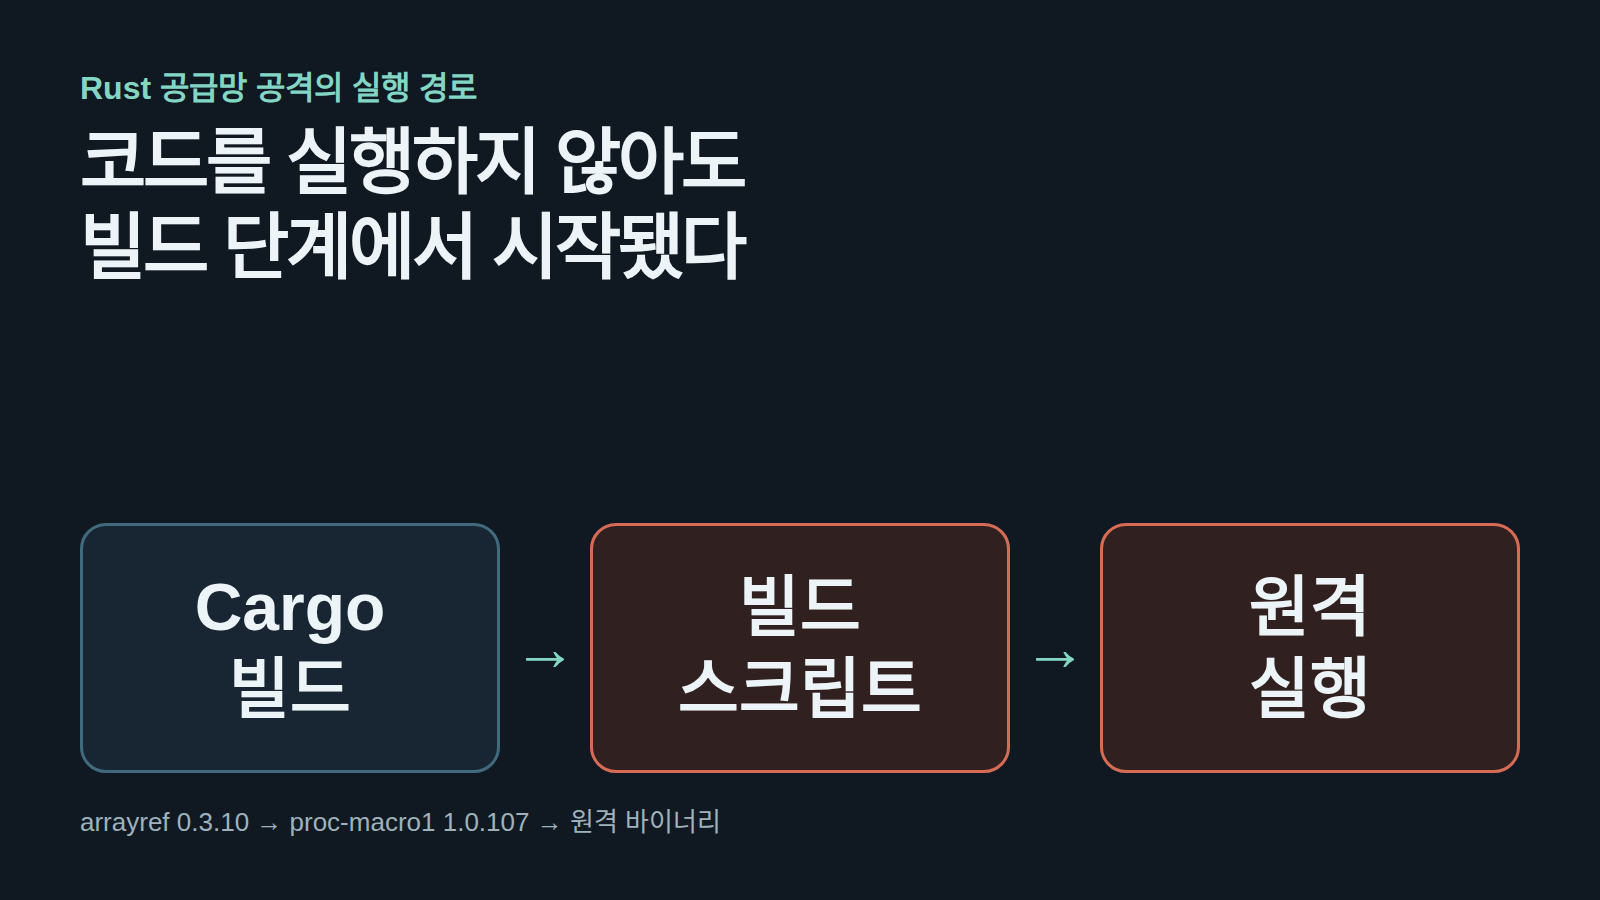
Rust crate arrayref 0.3.10이 빌드 과정에서 원격 바이너리를 실행한 공급망 사고를 분석했습니다. Cargo.lock과 cargo tree로 영향 범위를 확인하는 순서를 정리합니다.
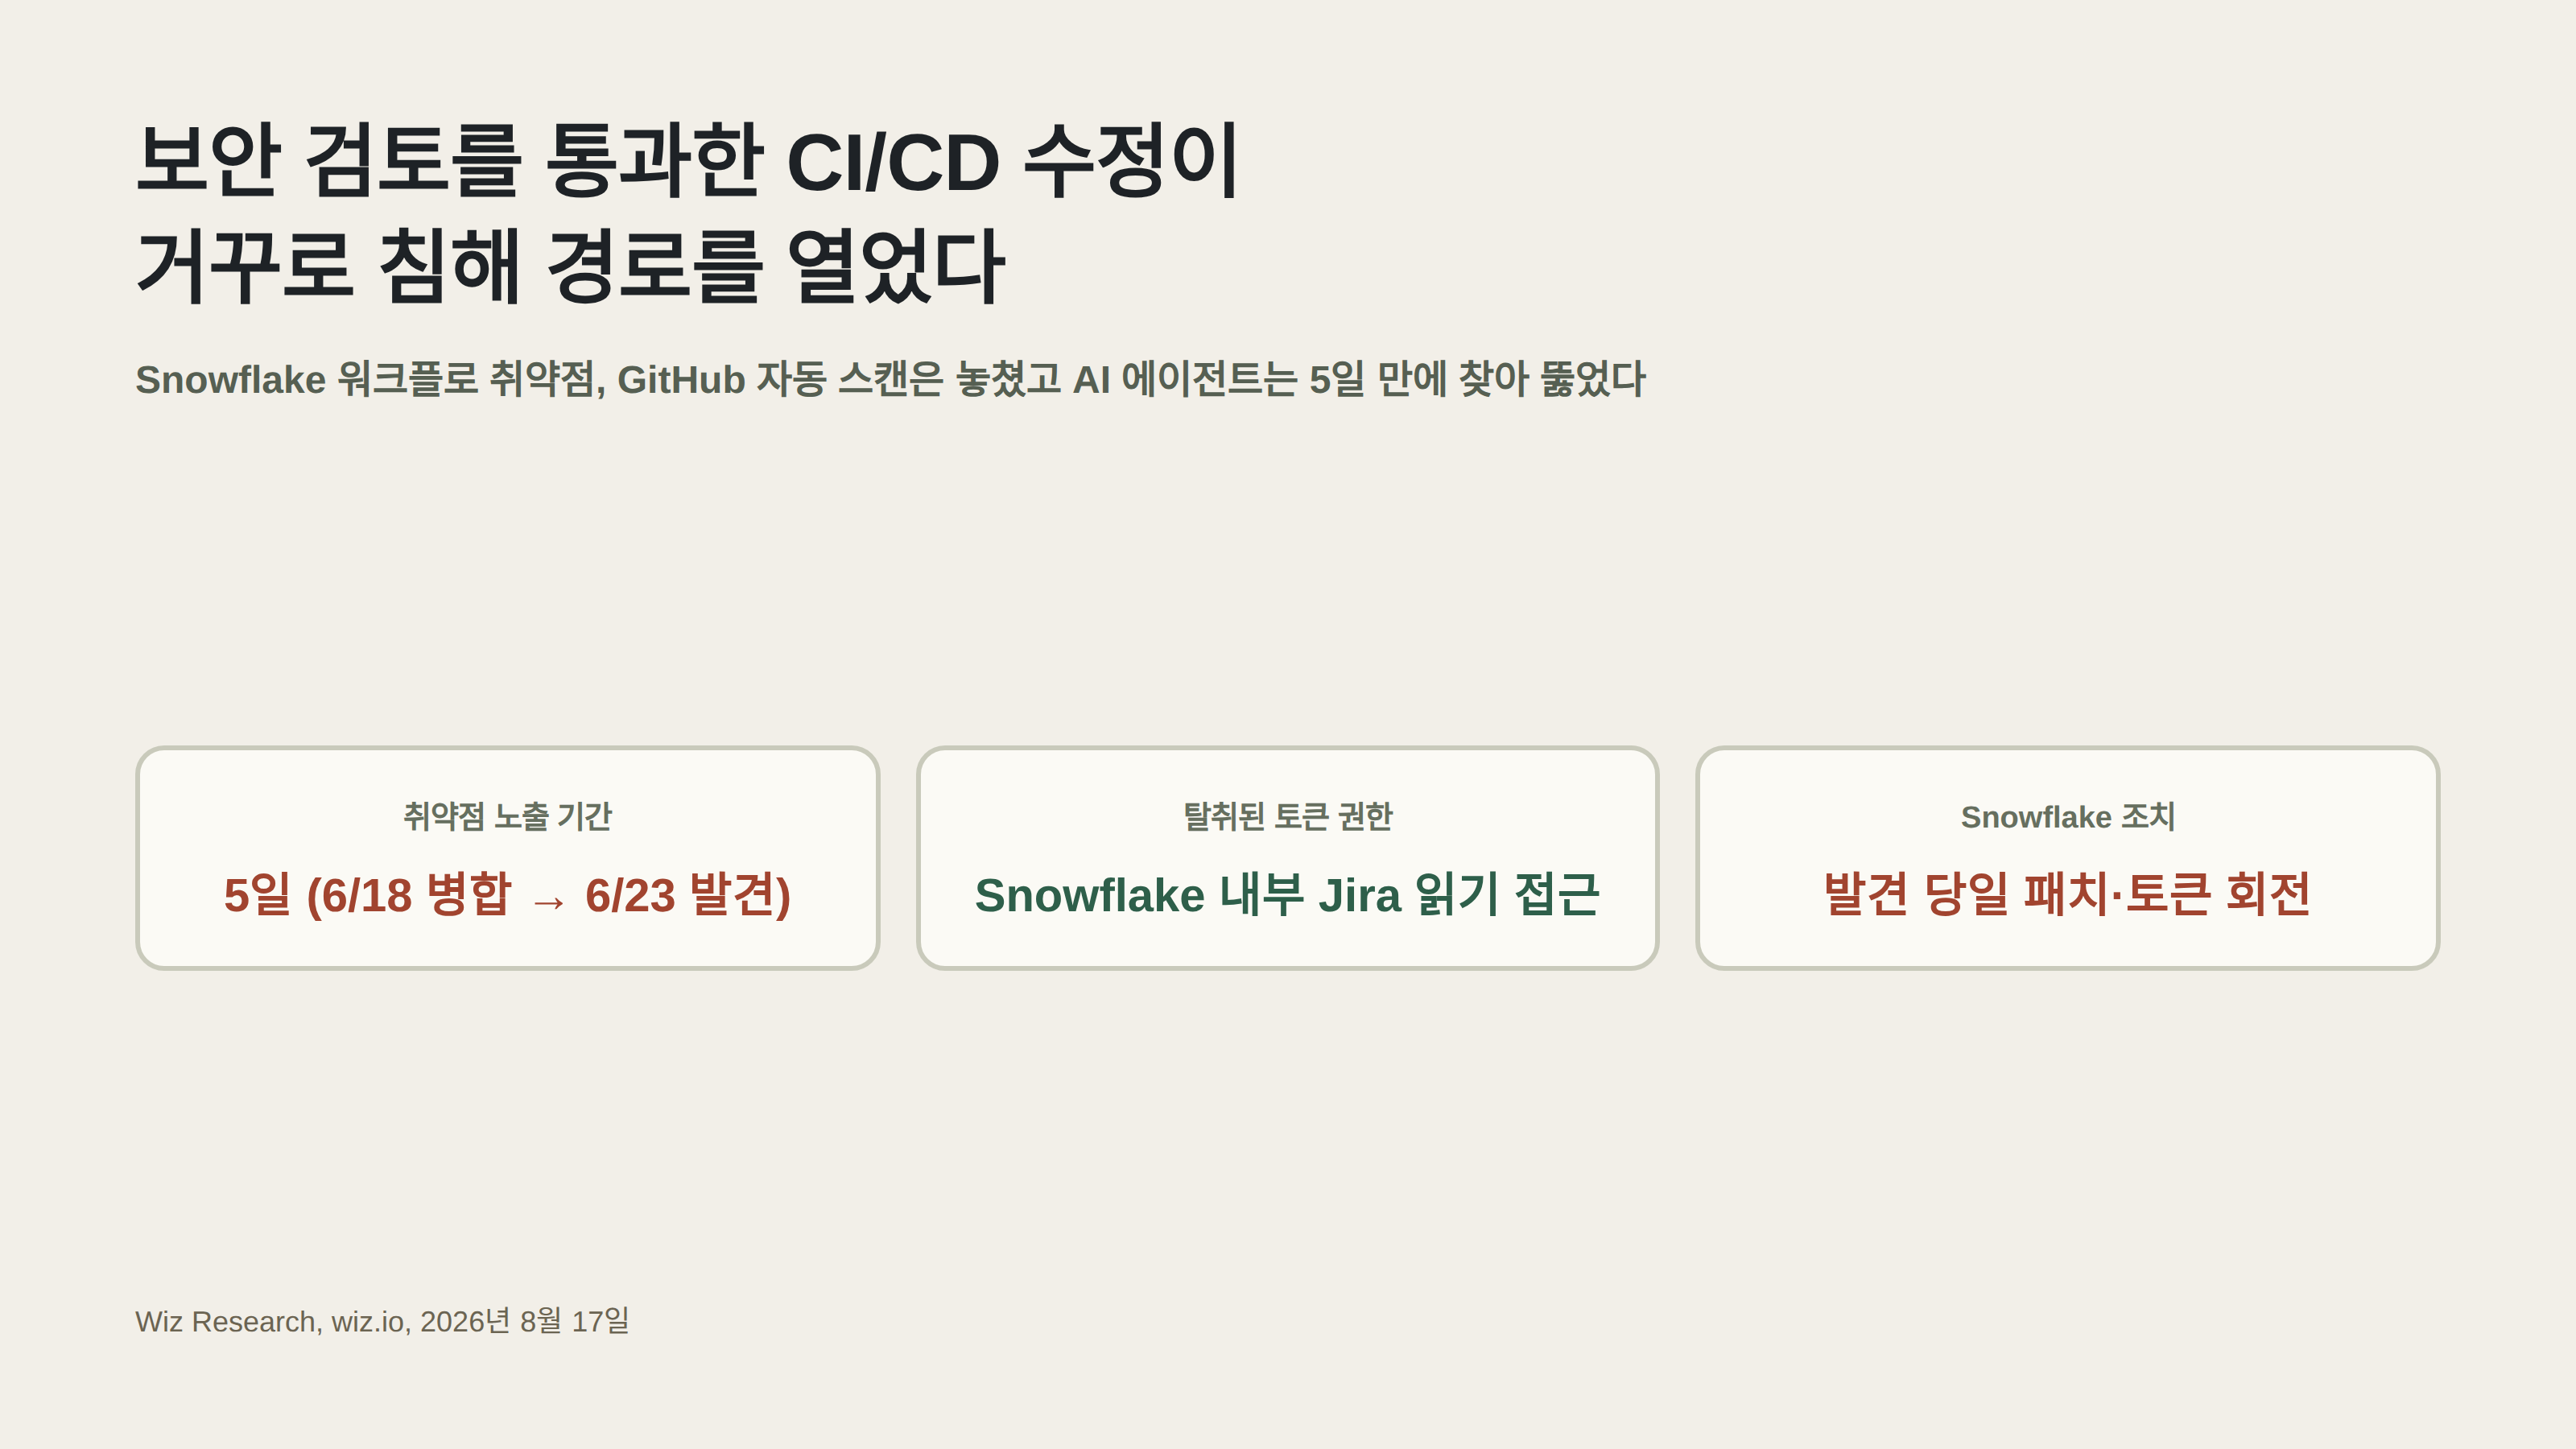
보안 회사 Wiz의 자율 에이전트가 Snowflake의 GitHub 워크플로 취약점을 닷새 만에 찾아 내부 Jira 접근 토큰을 탈취했습니다. 취약점을 만든 코드가 AI 작성이라는 최초 주장은 공개 당일 정정됐습니다.
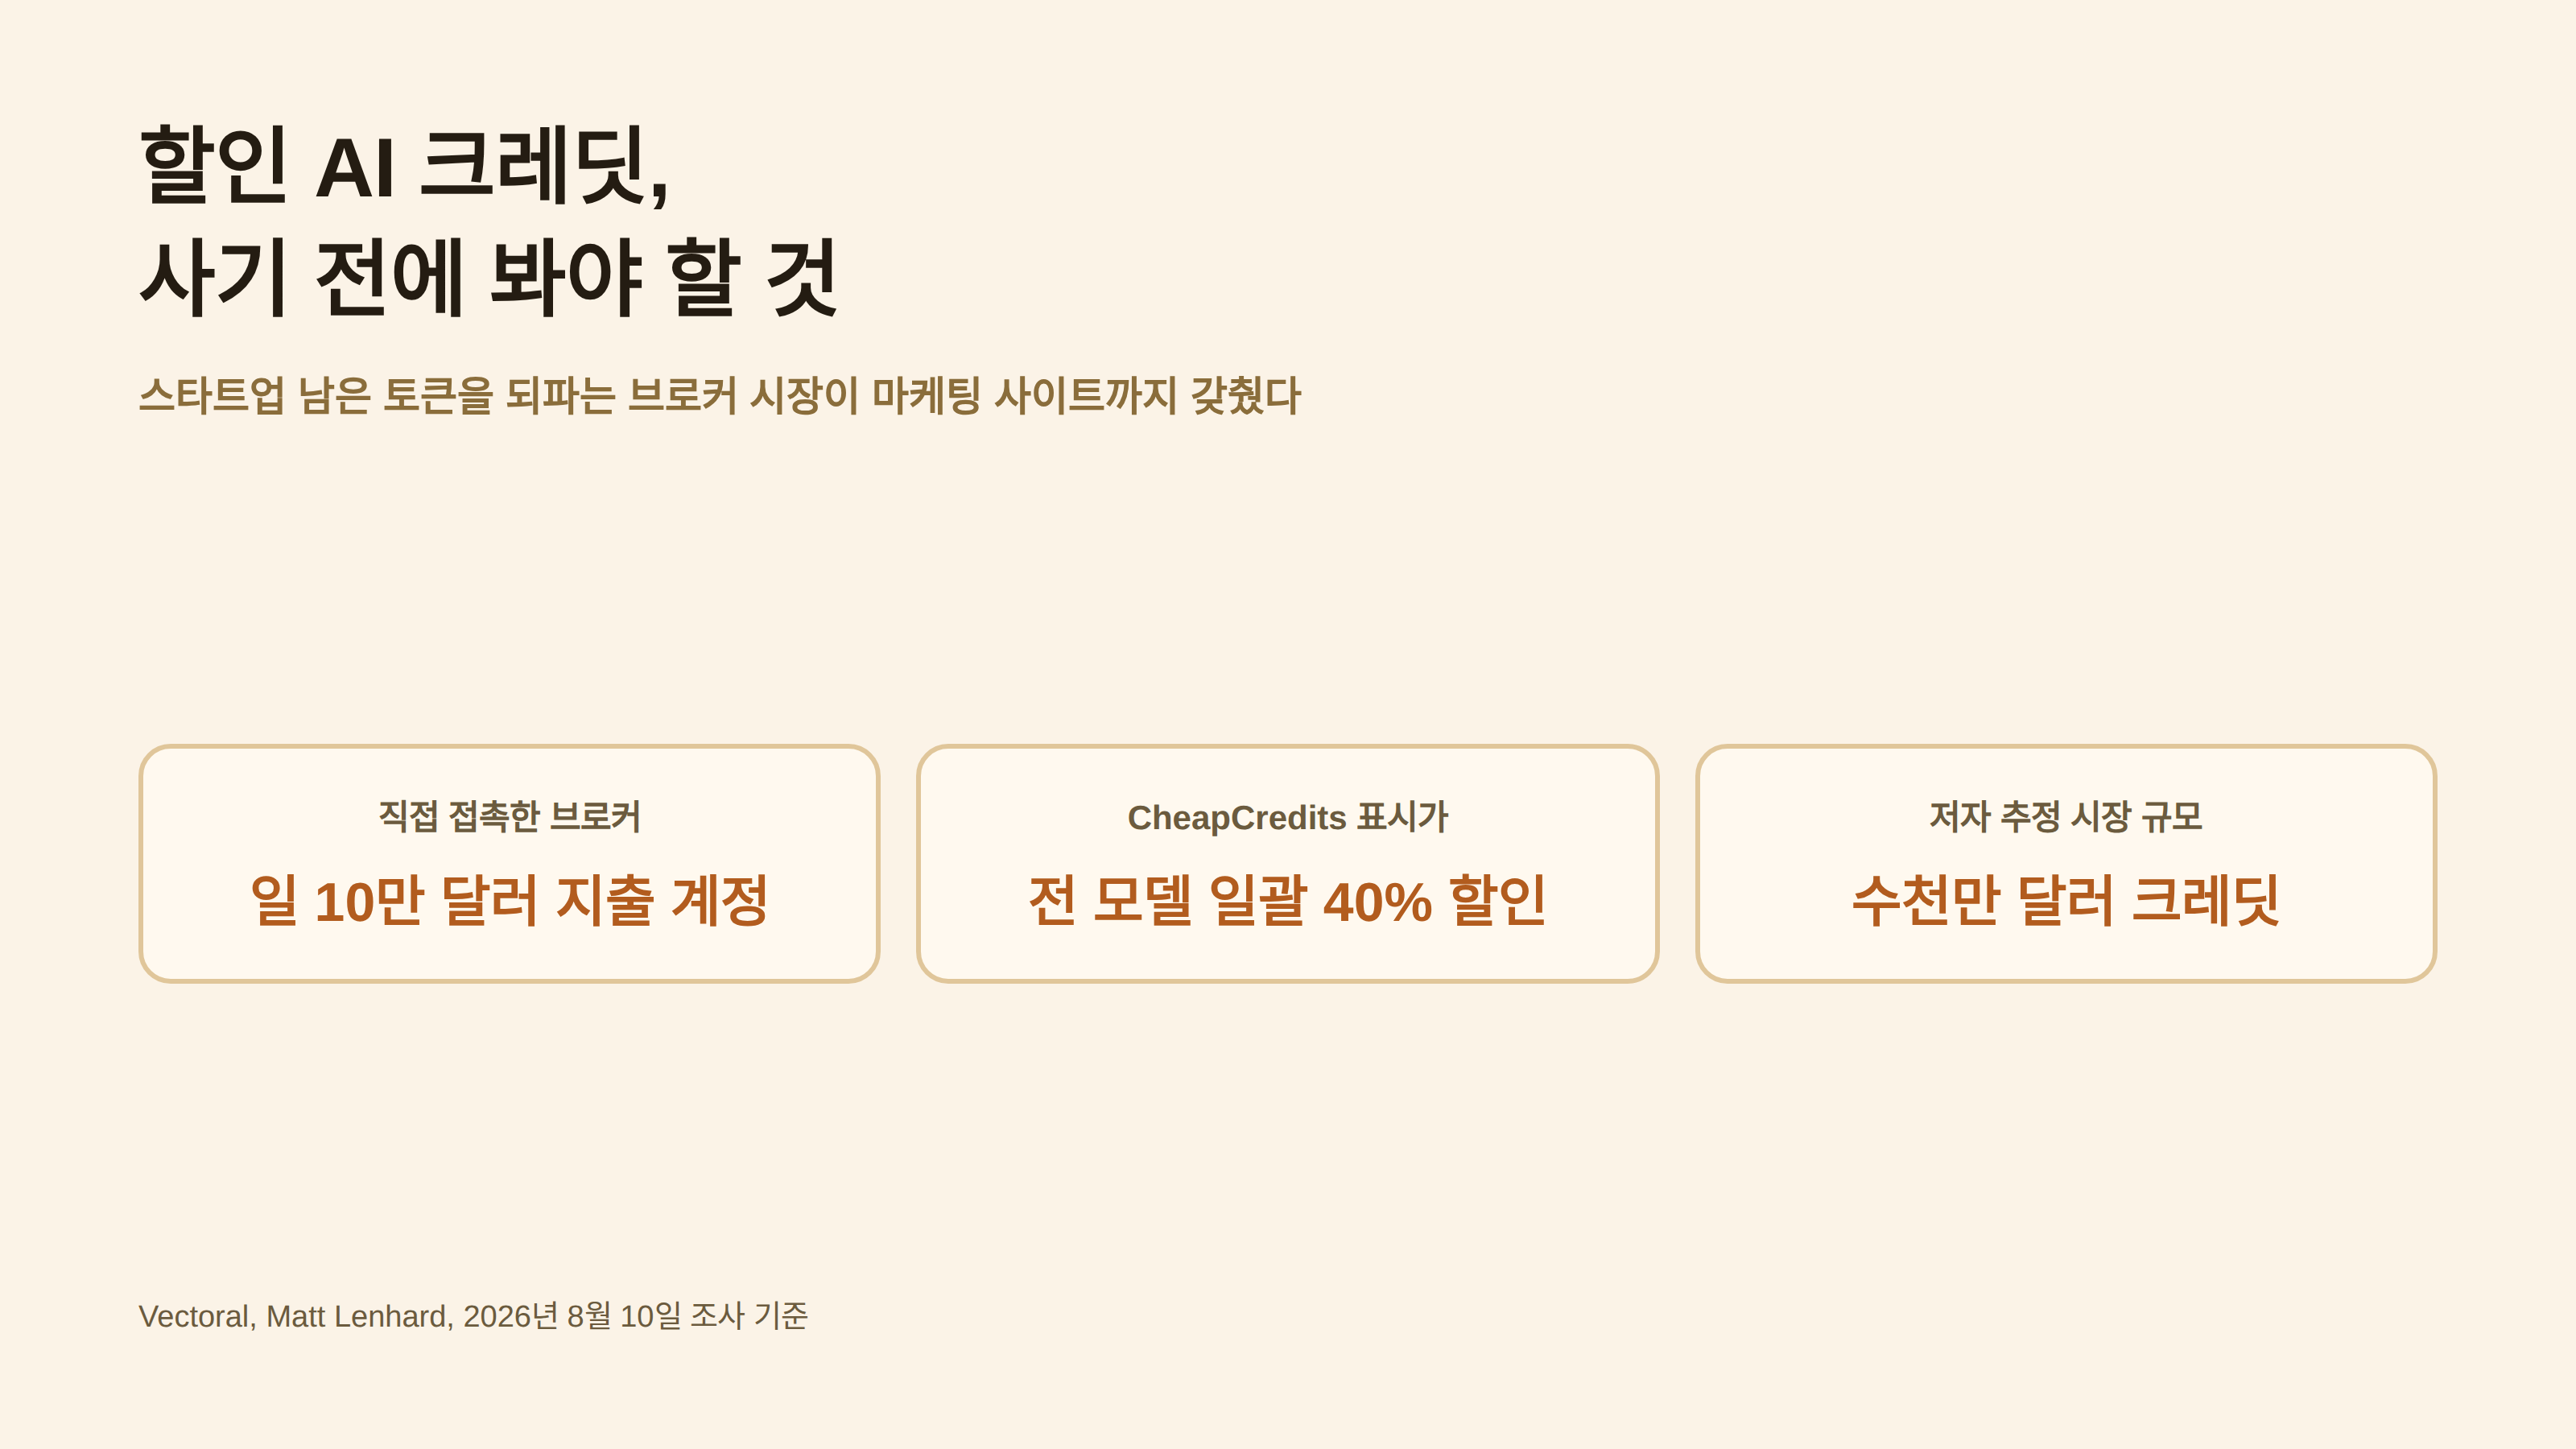
스타트업이 남긴 AI API 크레딧을 사들여 되파는 브로커 시장을 조사한 결과, 마켓플레이스 사이트와 텔레그램·레딧 매물까지 갖춘 수천만 달러 규모로 성장했음을 확인했습니다.
크롬은 8월 31일 uBlock Origin을 완전히 삭제하고 엣지도 뒤따르지만, 파이어폭스는 정식판 지원을 그대로 유지합니다.