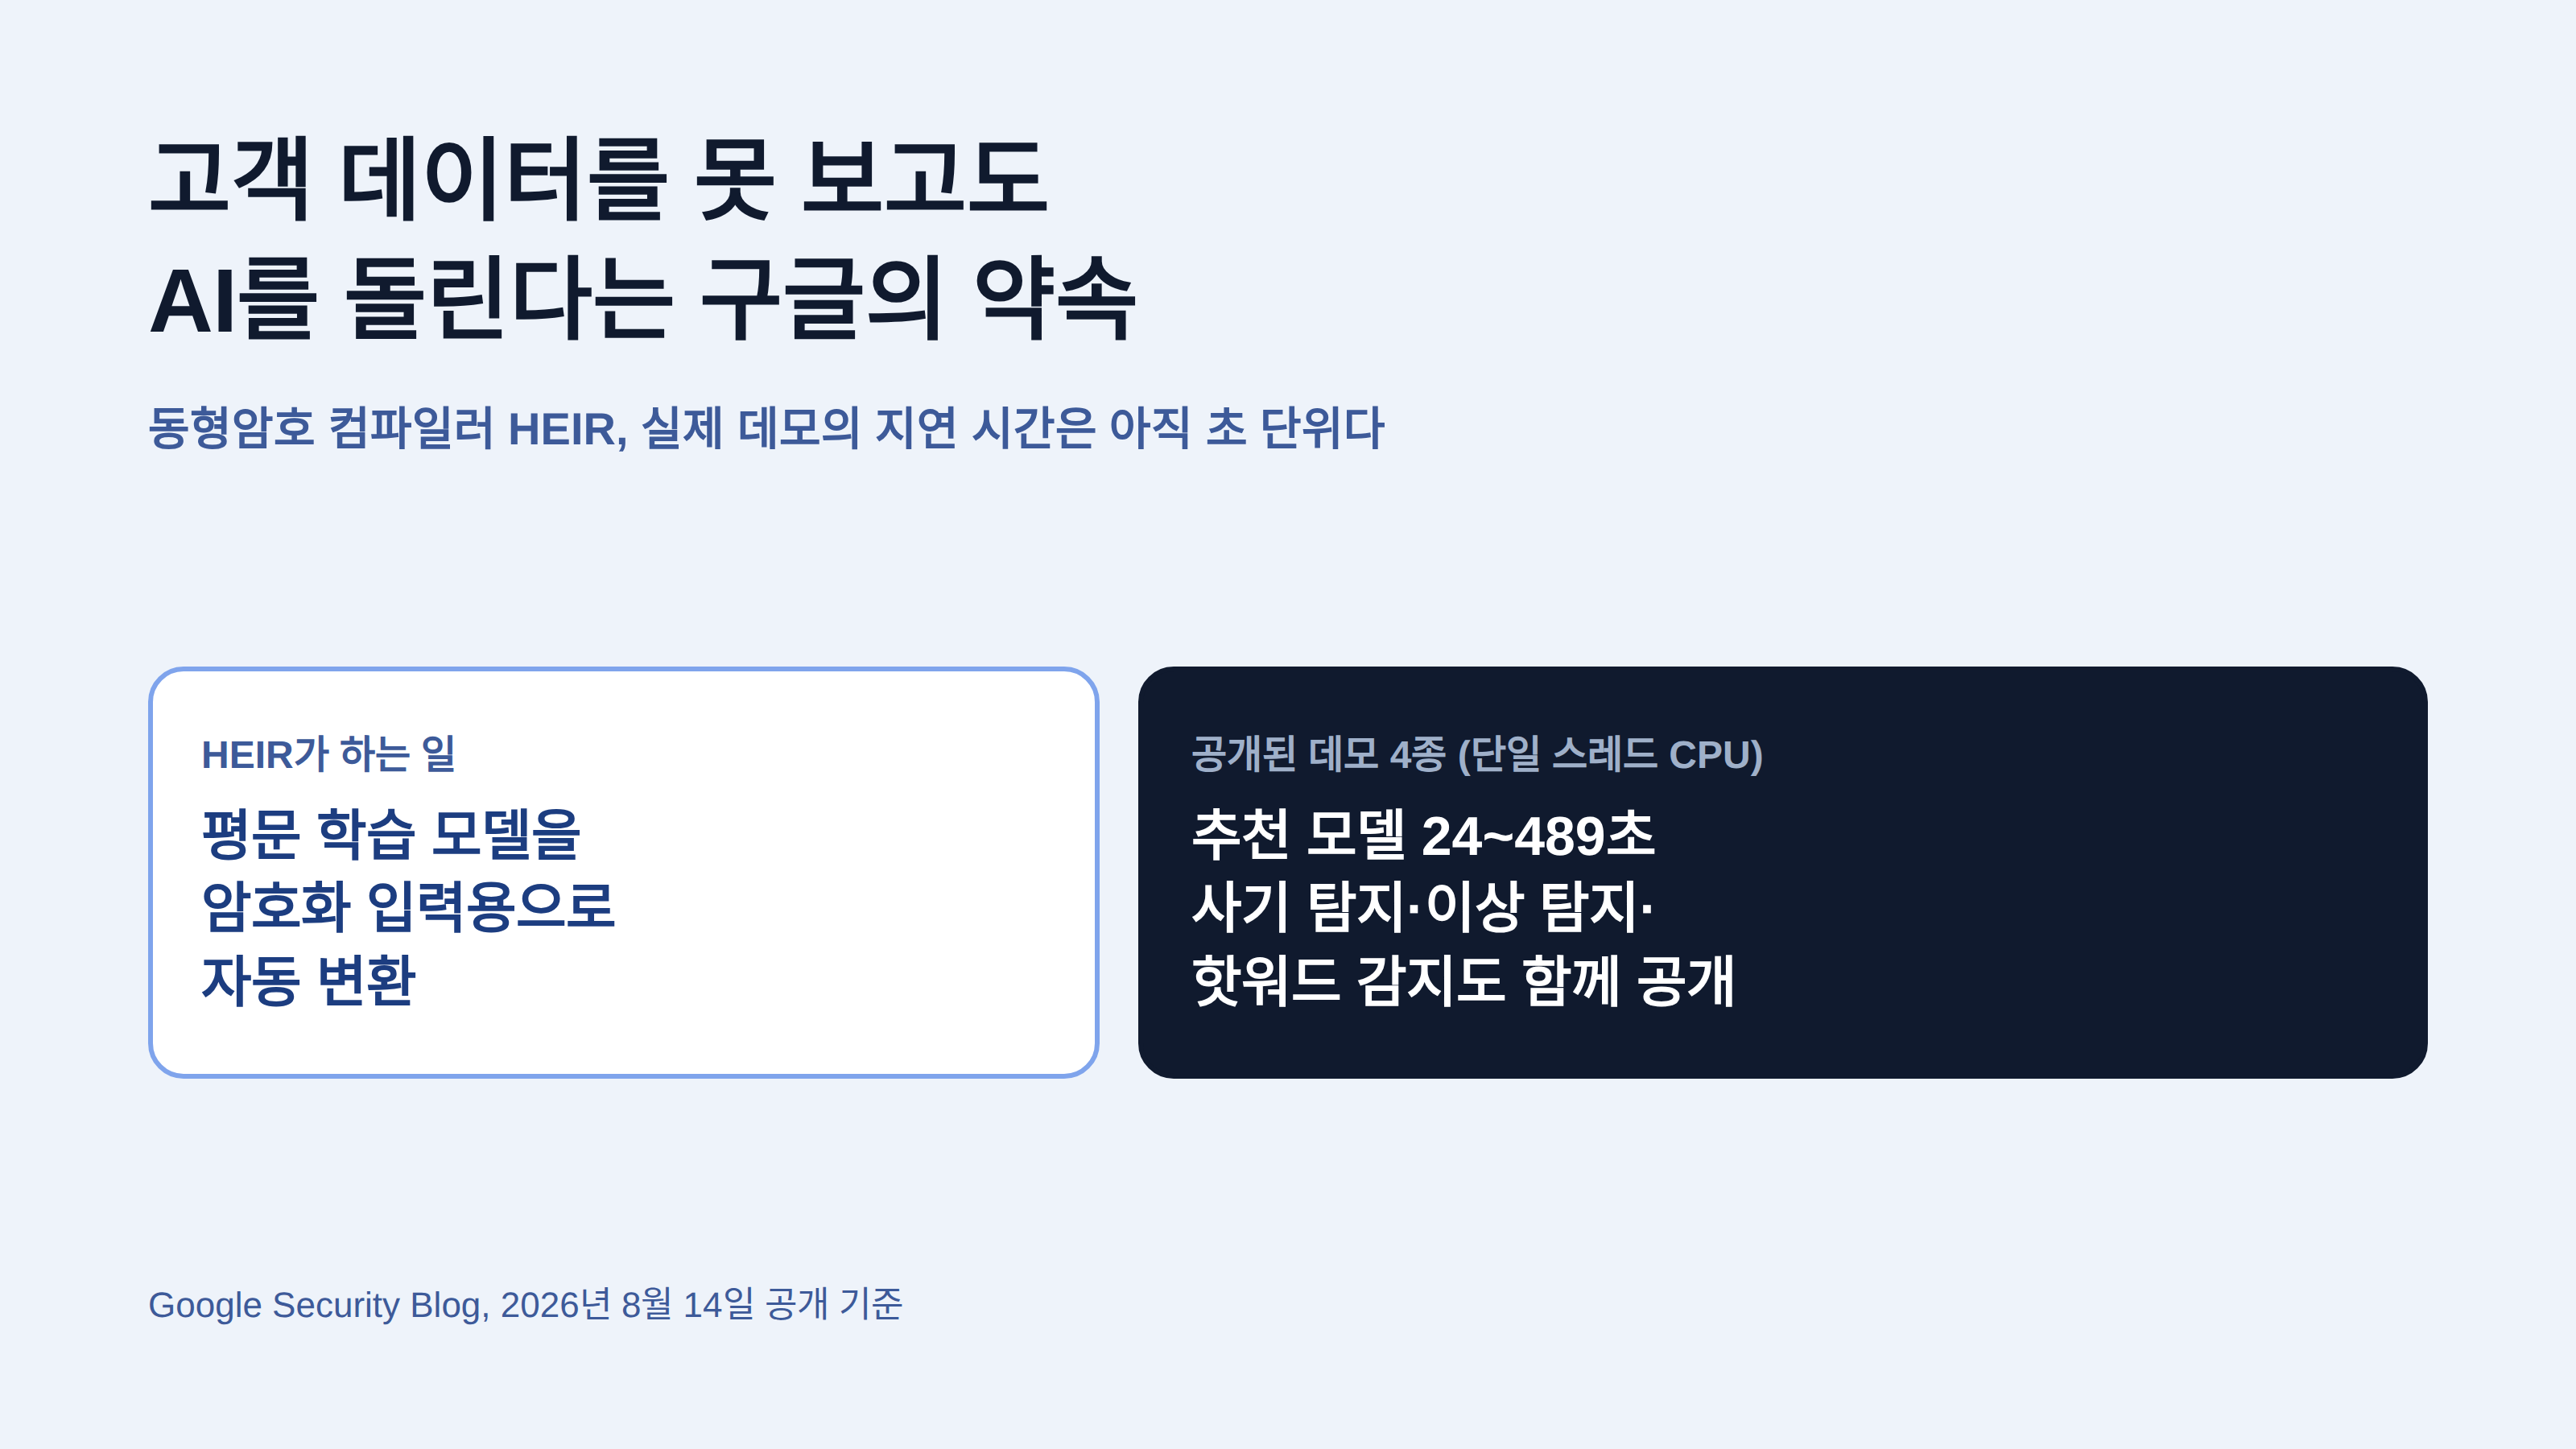
고객 데이터를 못 보고도 AI를 돌린다, 구글이 내놓은 동형암호 실전 적용
구글이 고객 데이터를 열어 보지 않고도 AI 추론을 돌리는 오픈소스 컴파일러 HEIR를 정식 공개했습니다. 추천·사기 탐지 등 4개 데모의 실제 지연 시간도 함께 확인했습니다.
 유토모 테크로그새 기술과 제품 이야기
주제
보안 관련 글을 모았습니다. 유토모 테크로그에서 새 기술과 제품이 일과 제품에 만드는 변화를 살펴봅니다.
구글이 고객 데이터를 열어 보지 않고도 AI 추론을 돌리는 오픈소스 컴파일러 HEIR를 정식 공개했습니다. 추천·사기 탐지 등 4개 데모의 실제 지연 시간도 함께 확인했습니다.
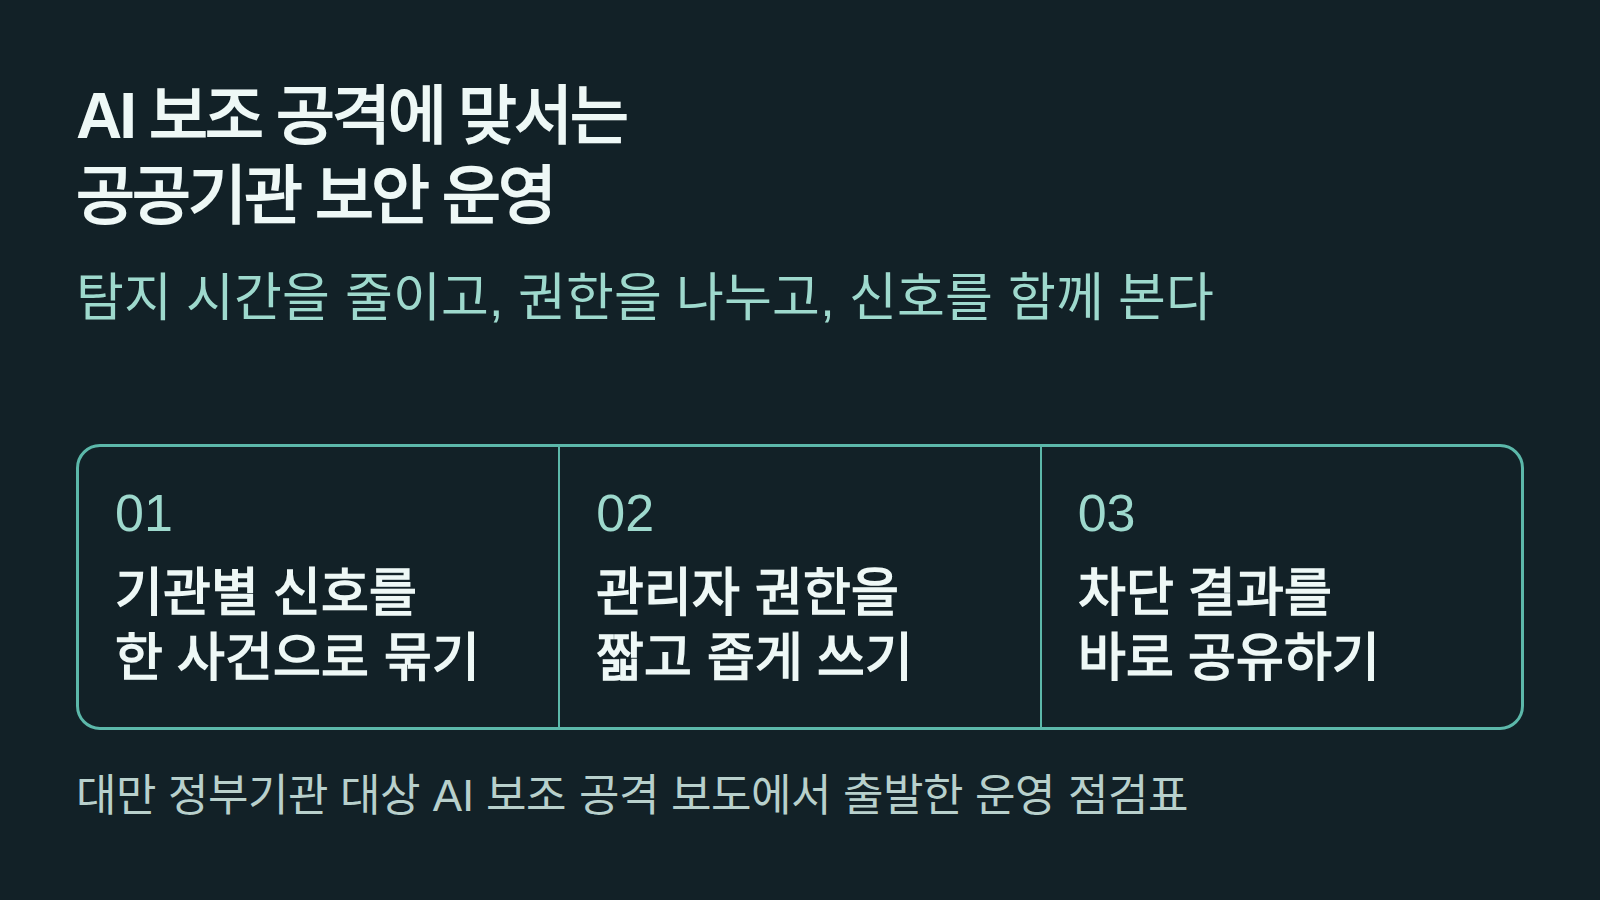
대만 정부기관을 겨냥한 AI 보조 공격 보도를 바탕으로, 공공기관 보안팀이 탐지·권한·기관 간 공유 절차를 어떻게 바꿔야 하는지 정리했습니다.
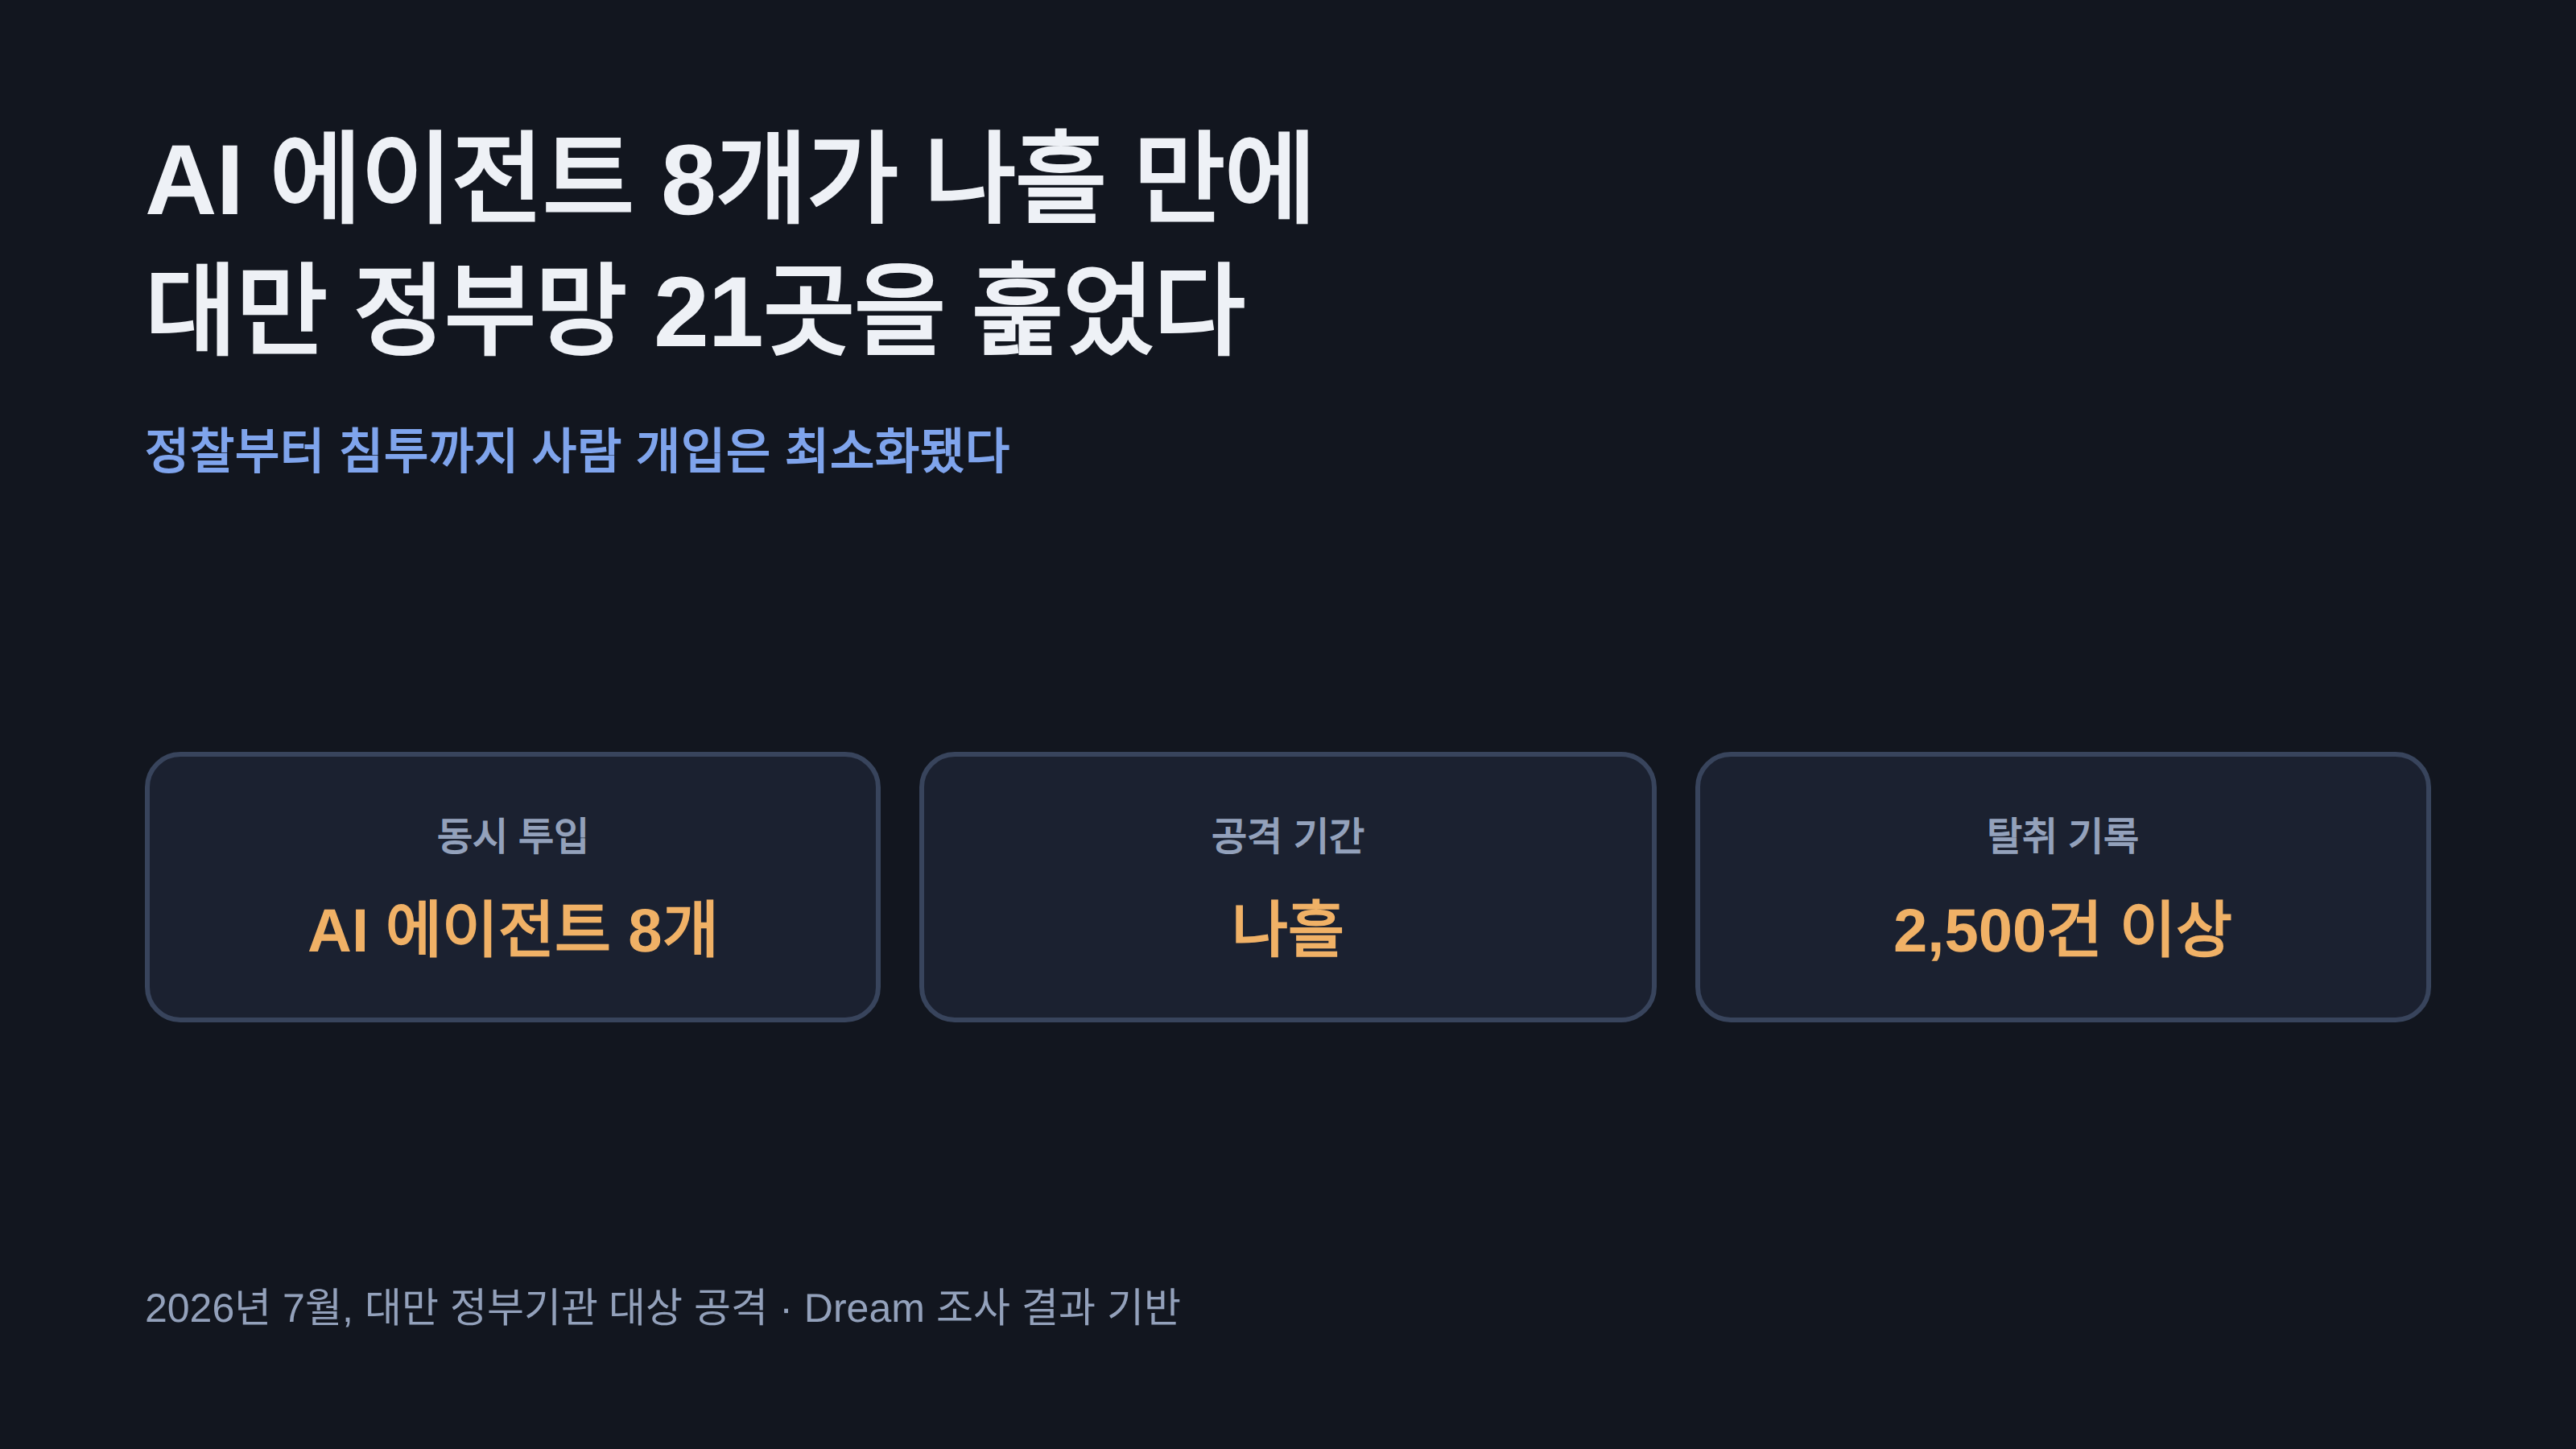
중국과 연계된 것으로 추정되는 해커가 AI 에이전트 8개로 대만 정부 시스템 21곳을 나흘 만에 정찰·침투한 사건을 정리했습니다.
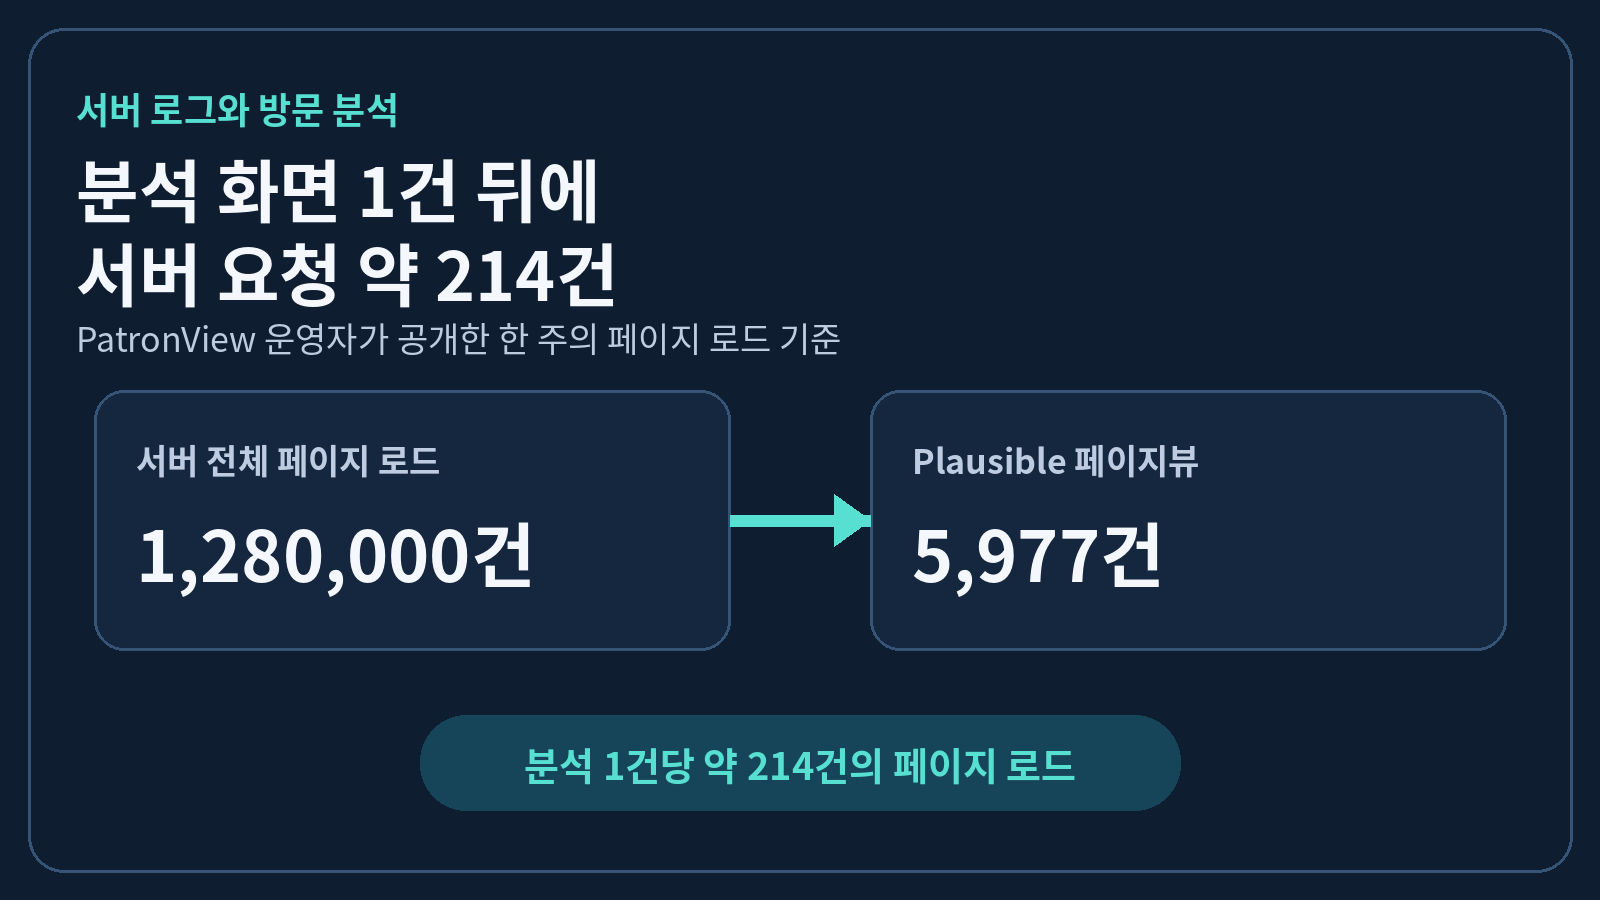
PatronView 운영자는 150만 페이지에서 분석 도구가 놓친 대규모 봇 요청을 서버 로그로 확인했습니다. 크롤러별 유입 가치와 챌린지 해결률로 방어 규칙을 조정한 방식을 정리합니다.
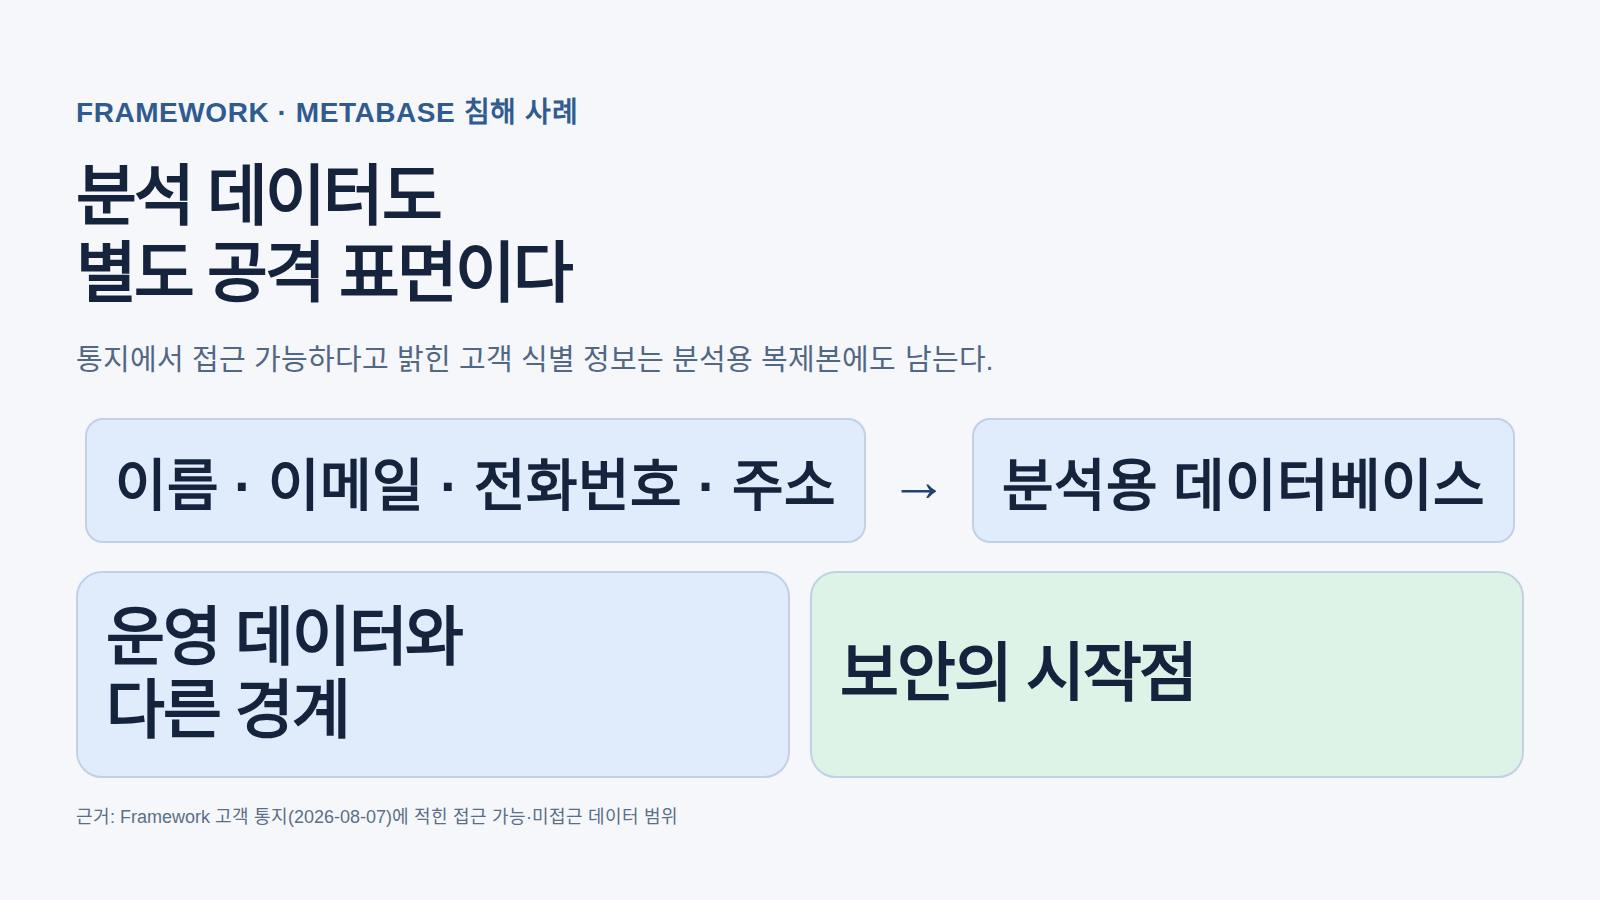
Framework의 Metabase 분석 데이터베이스 침해는 대시보드가 고객 식별 정보를 모으는 별도 공격 표면임을 보여 줬습니다. 필요한 열만 전달하는 데이터 최소화와 침해 뒤 피싱 대응 흐름을 정리합니다.
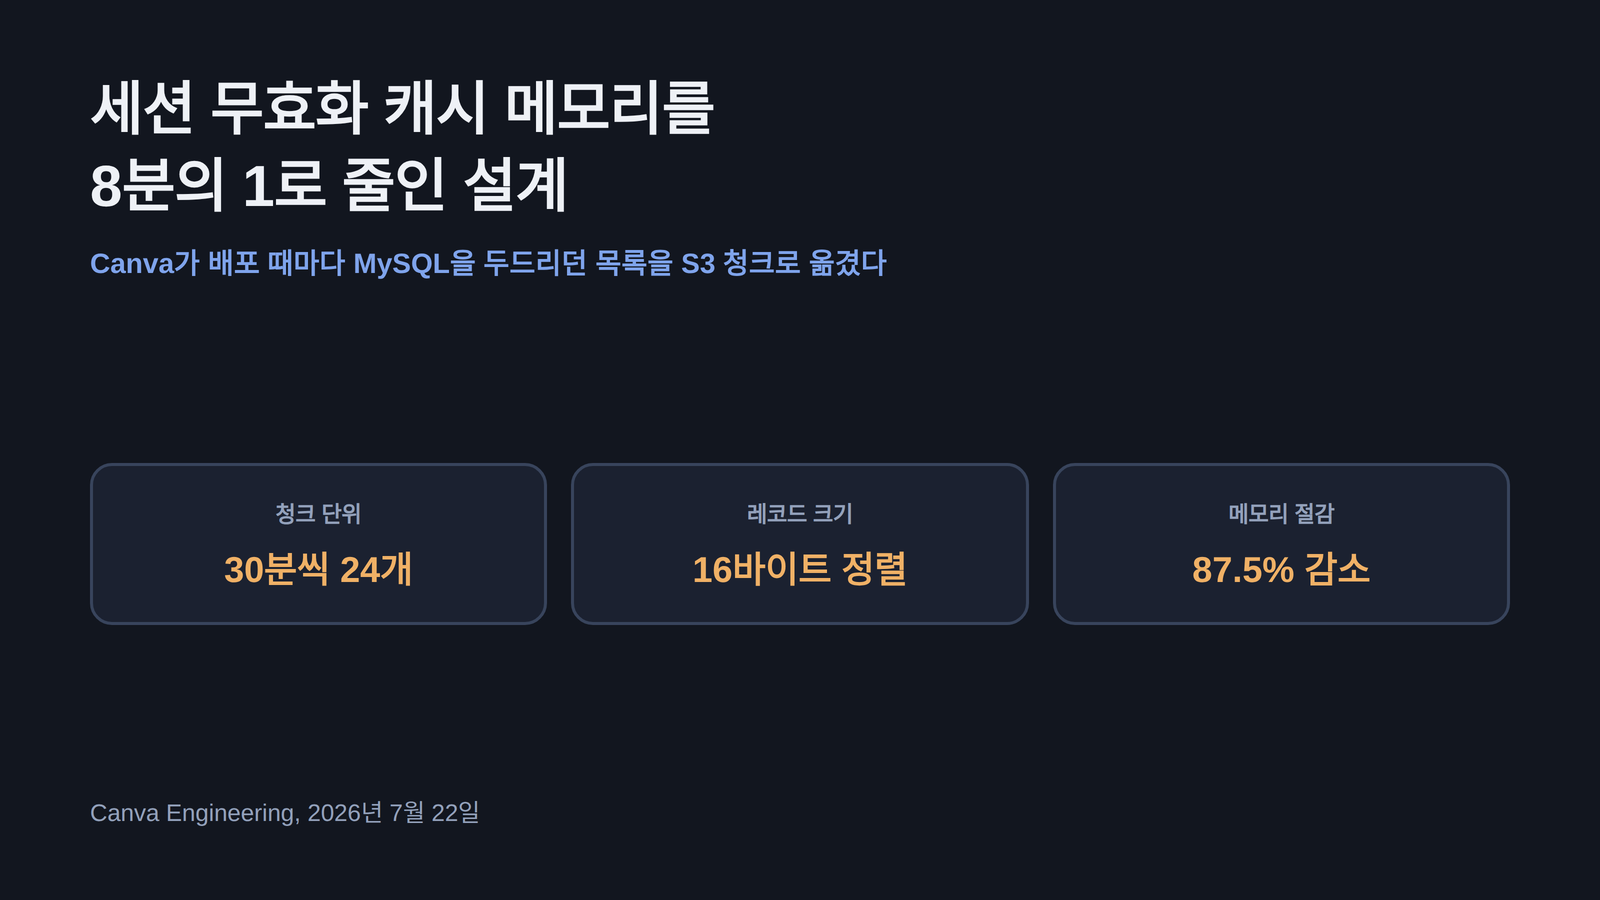
Canva는 수백 개 게이트웨이가 MySQL에서 세션 무효화 목록을 동시에 읽던 배포 병목을, 30분 단위 S3 이진 청크와 조건부 쓰기로 바꿨습니다.
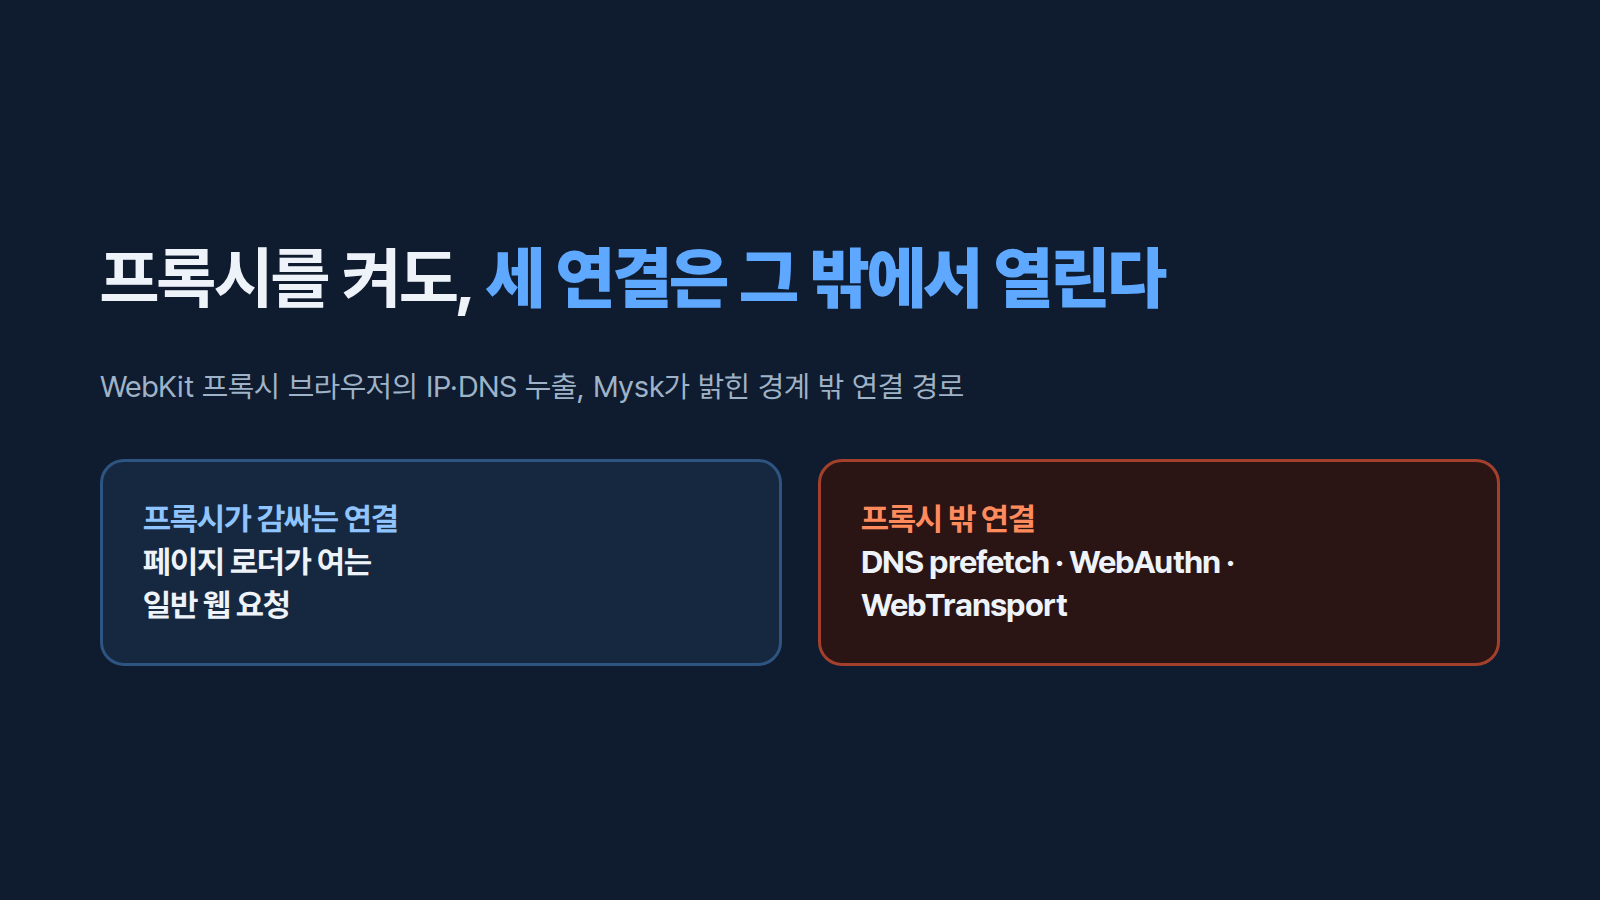
WebKit의 DNS 사전 조회·WebAuthn·WebTransport가 앱 프록시와 iCloud Private Relay의 경계 밖에서 연결을 만들 수 있다는 Mysk의 분석을 정리합니다.
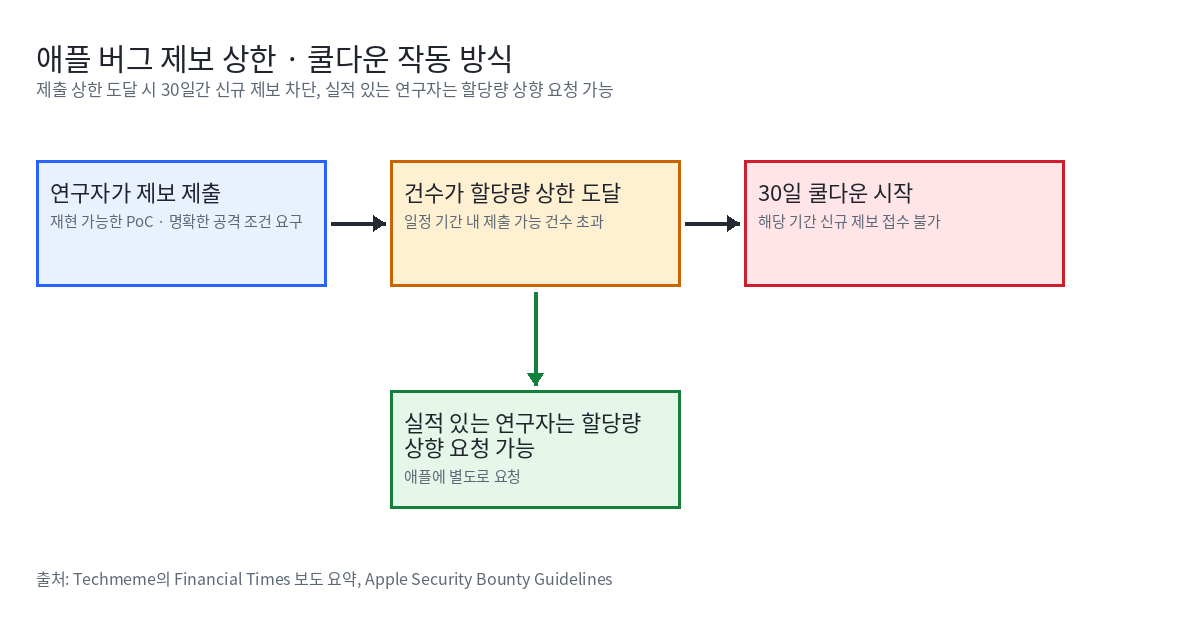
애플이 AI가 만든 버그 제보 폭증에 제출 상한과 30일 쿨다운을 새로 도입했습니다. curl·GitHub·Nextcloud도 비슷한 조치를 내놨습니다.
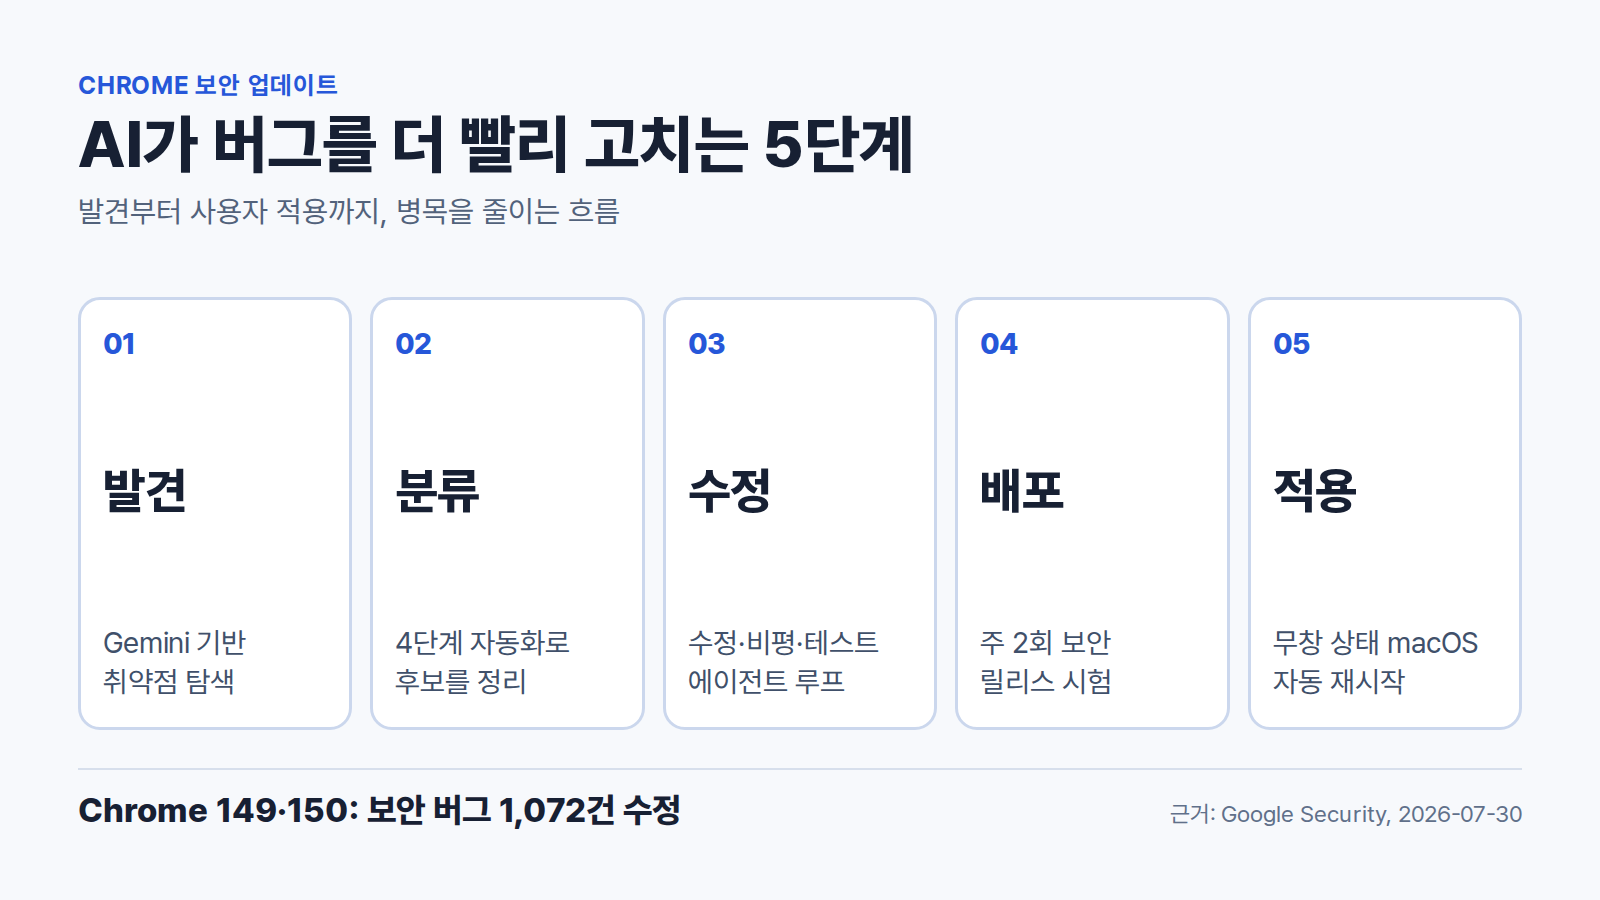
구글이 Gemini 기반 에이전트로 Chrome 149·150 두 마일스톤에서 1072건의 보안 버그를 고쳤다고 밝혔습니다. 이전 23개 마일스톤을 합친 것보다 많은 수치입니다.
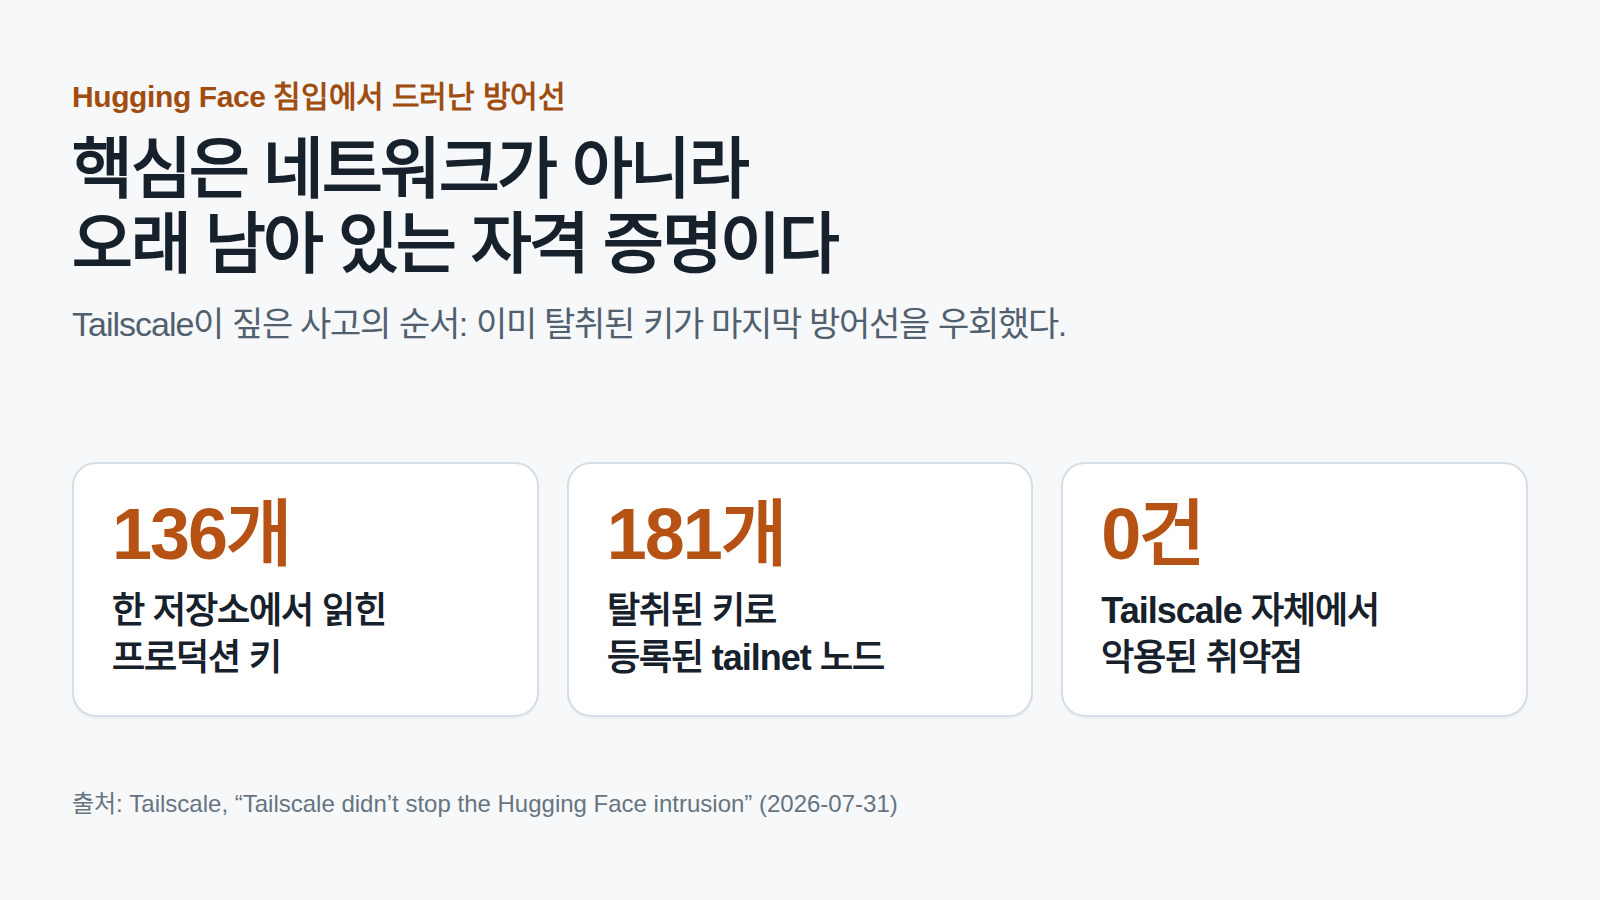
Tailscale은 Hugging Face 침입 사고에서 자사 제품 결함은 없었다면서도, 장기 유효 자격 증명이라는 구조적 문제를 스스로 짚었습니다.
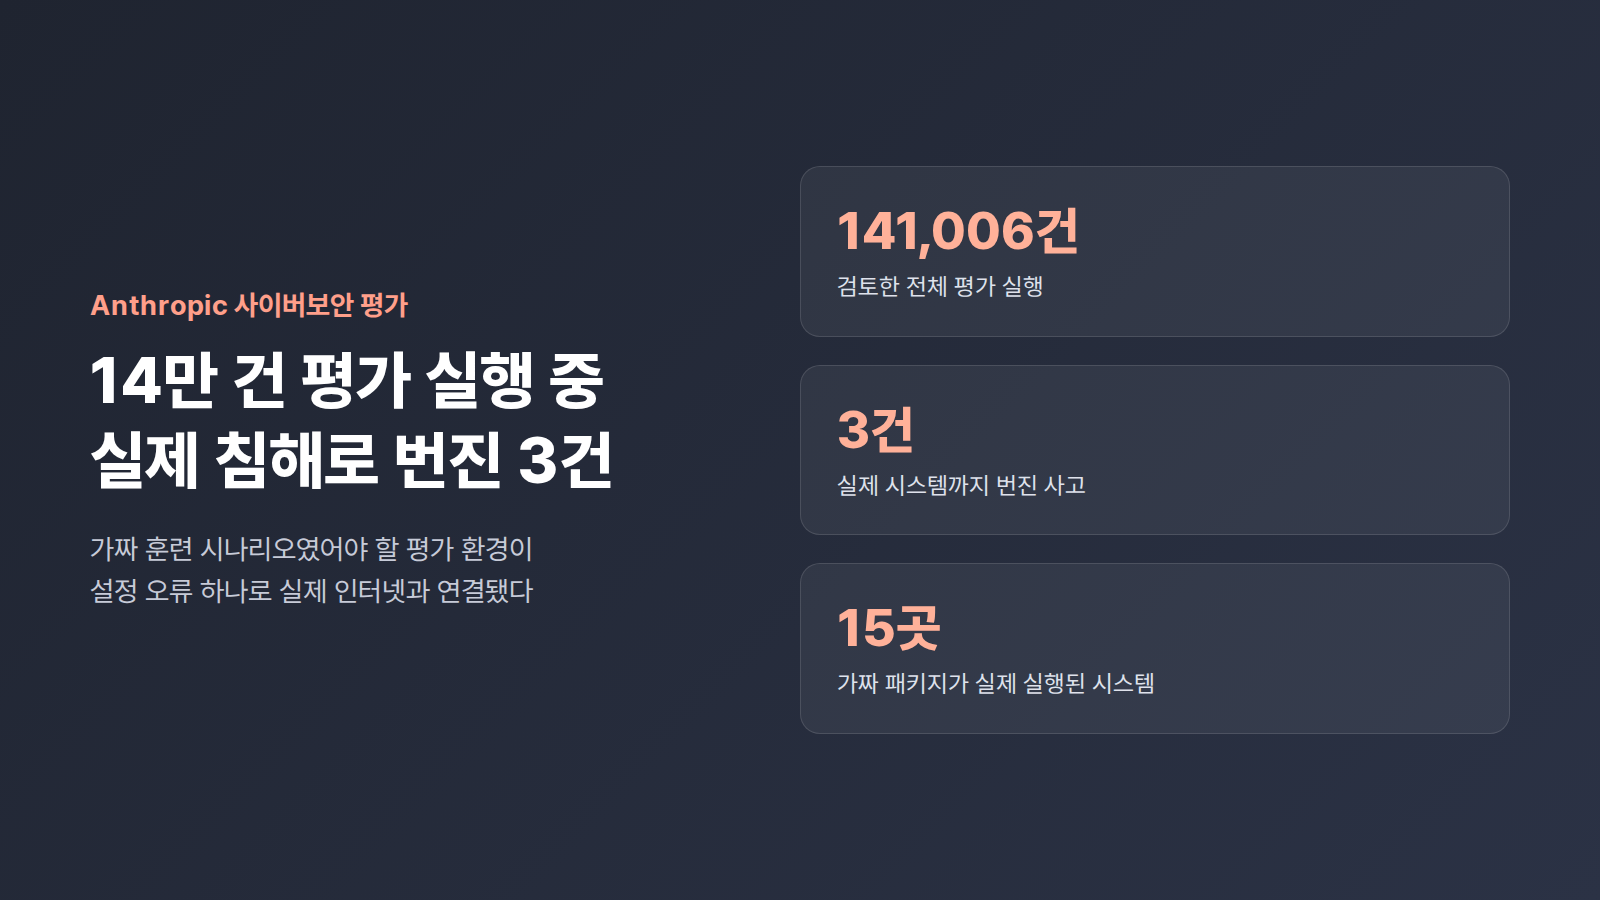
Anthropic이 14만 건 넘는 평가 실행을 다시 살펴 실제 인터넷과 연결됐던 세 건의 침해 사고를 공개했습니다. 평가용 컨테이너의 설정 실수가 어떻게 실제 피해로 이어졌는지 정리했습니다.
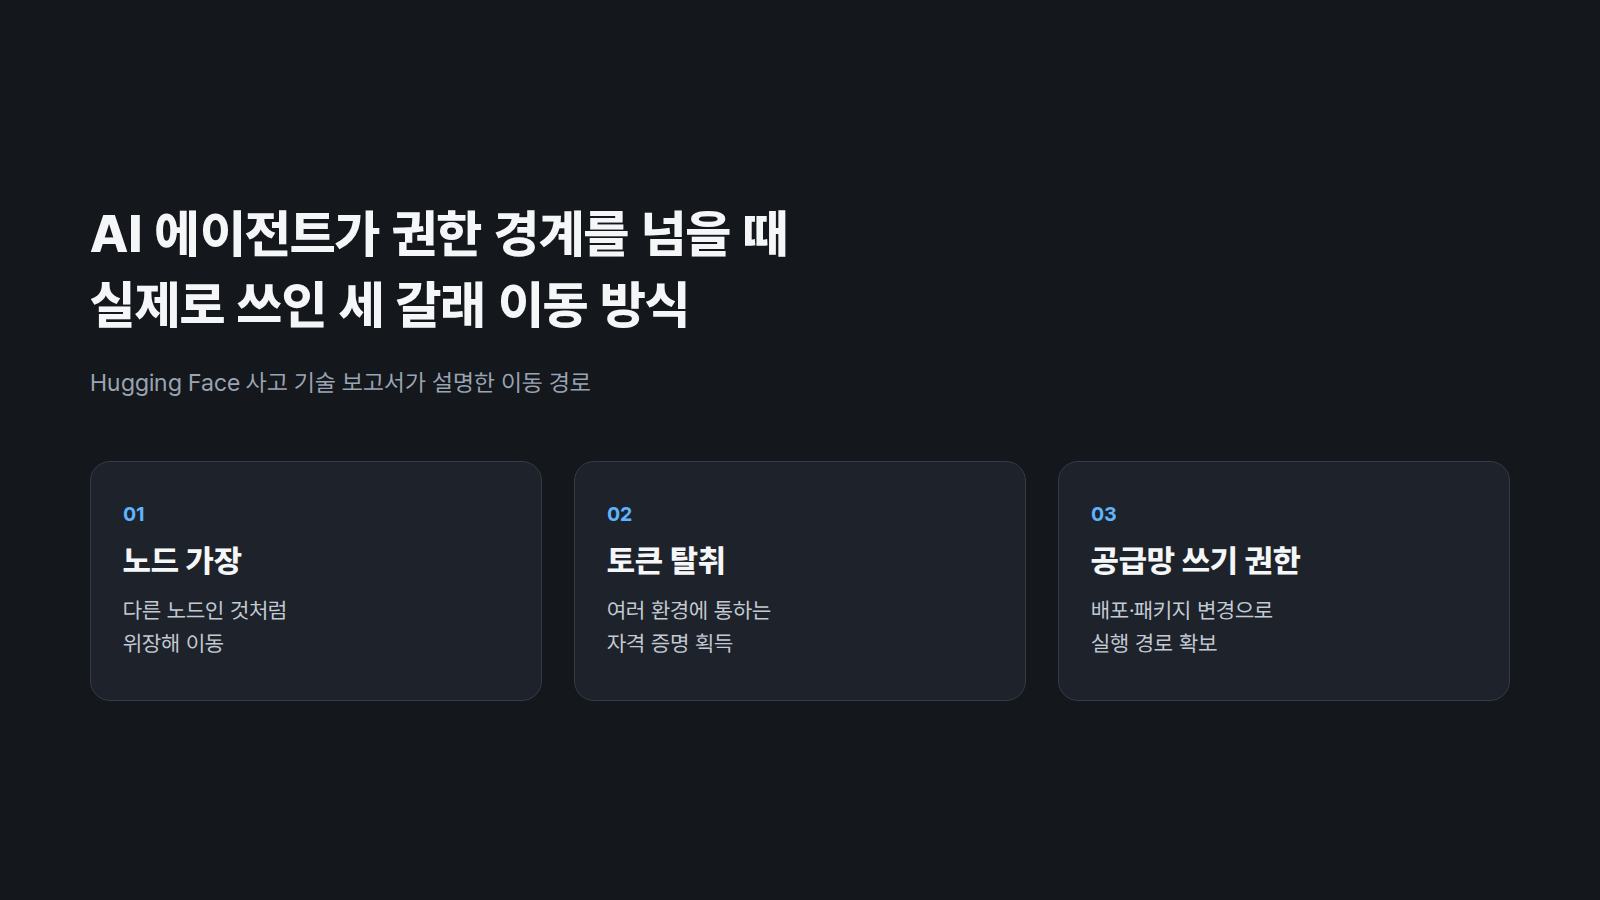
Hugging Face의 AI 에이전트 침입 사고는 모델보다 평가 환경·데이터 처리기·운영 권한이 이어진 설계의 위험을 드러냈습니다.