
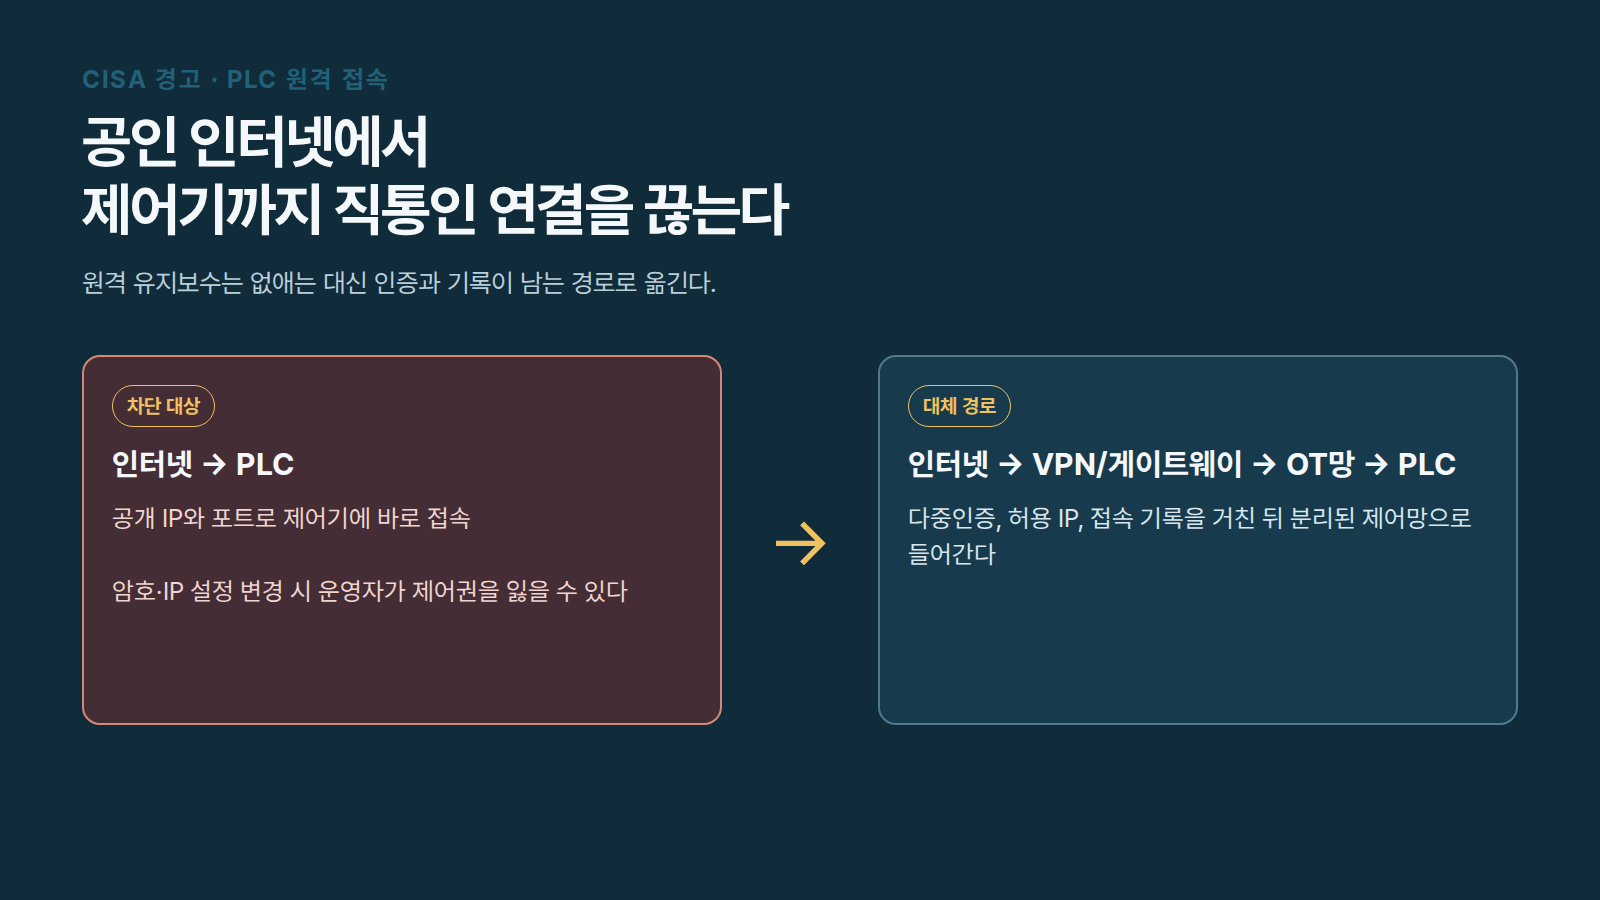
미국 사이버보안·인프라보안국(CISA)은 2026년 7월 30일 상하수도 분야에서 인터넷에 직접 노출된 PLC(프로그래머블 로직 컨트롤러)를 겨냥한 활동이 크게 늘었다고 알렸다. 공격자는 비밀번호를 바꿔 운영자를 잠그고, IP 주소를 바꿔 PLC 연결을 끊었다. 그 결과 일부 현장에서는 끓인 물 사용 안내가 나왔고 수동 운전이 길어졌다.
이 사건에서 먼저 끊을 연결은 원격근무자의 노트북 연결이 아니라 공인 인터넷에서 PLC 관리 화면·통신 포트로 바로 닿는 경로다. PLC는 펌프, 밸브, 수처리 설비처럼 물리 공정을 제어하는 장치다. 웹 검색과 포트 스캔으로 발견되는 주소에 제어기를 붙여 두면, 로그인 화면 하나가 설비 변경 권한의 입구가 된다.
왜 PLC의 공인 IP가 첫 번째 차단 대상인가
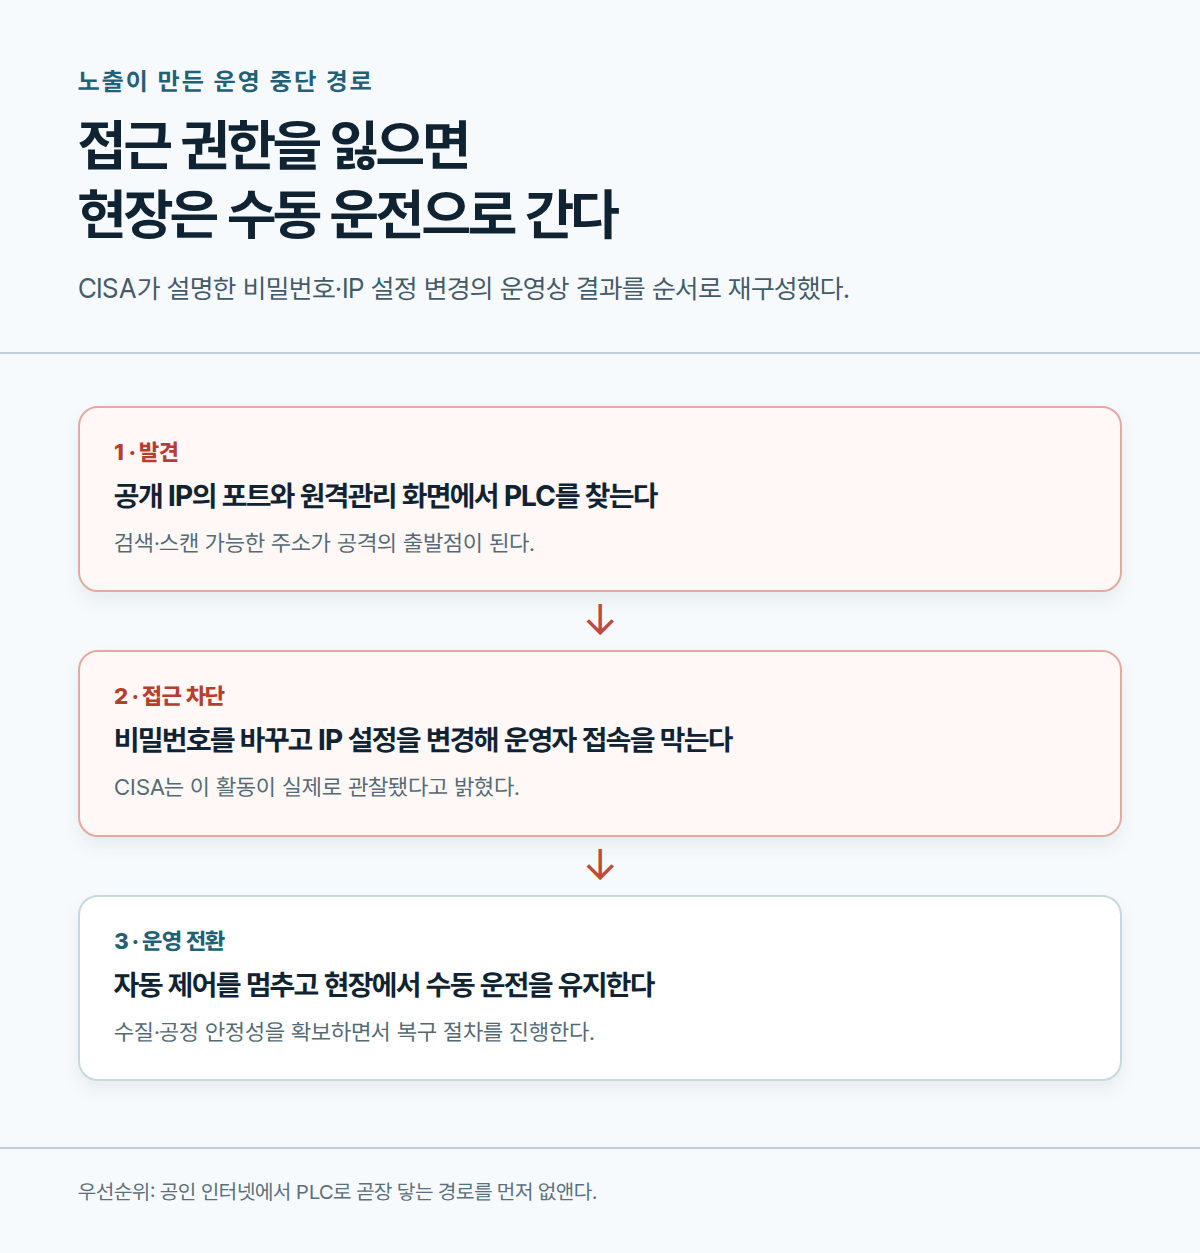
CISA는 공격자가 노출된 PLC의 암호를 변경하고 IP 설정까지 바꿨다고 적었다. 이 순서는 단순한 화면 훼손과 다르다. 운영자는 제어기에 다시 접속하지 못하고, 현장에서는 자동 제어를 멈춘 뒤 수동 운전으로 전환해야 한다. 공격자가 공정을 세밀하게 조작하지 못해도, 제어권을 빼앗기고 복구 시간이 길어지는 것만으로 물 공급·폐수 처리의 운영 부담은 커진다.
특히 외부 노출 목록에 빠지기 쉬운 것이 셀룰러 모뎀이다. 운영자, 장비 공급사, 시스템 통합업체가 설치한 모뎀이 자산대장에 없거나 정기적인 공격표면 스캔에서 제외될 수 있다고 CISA는 짚었다. 방화벽 정책만 점검해서는 부족하고, 현장 제어반과 통신함 단위로 외부 회선과 모뎀을 대조해야 한다.
원격 유지보수는 어디로 옮겨야 하나
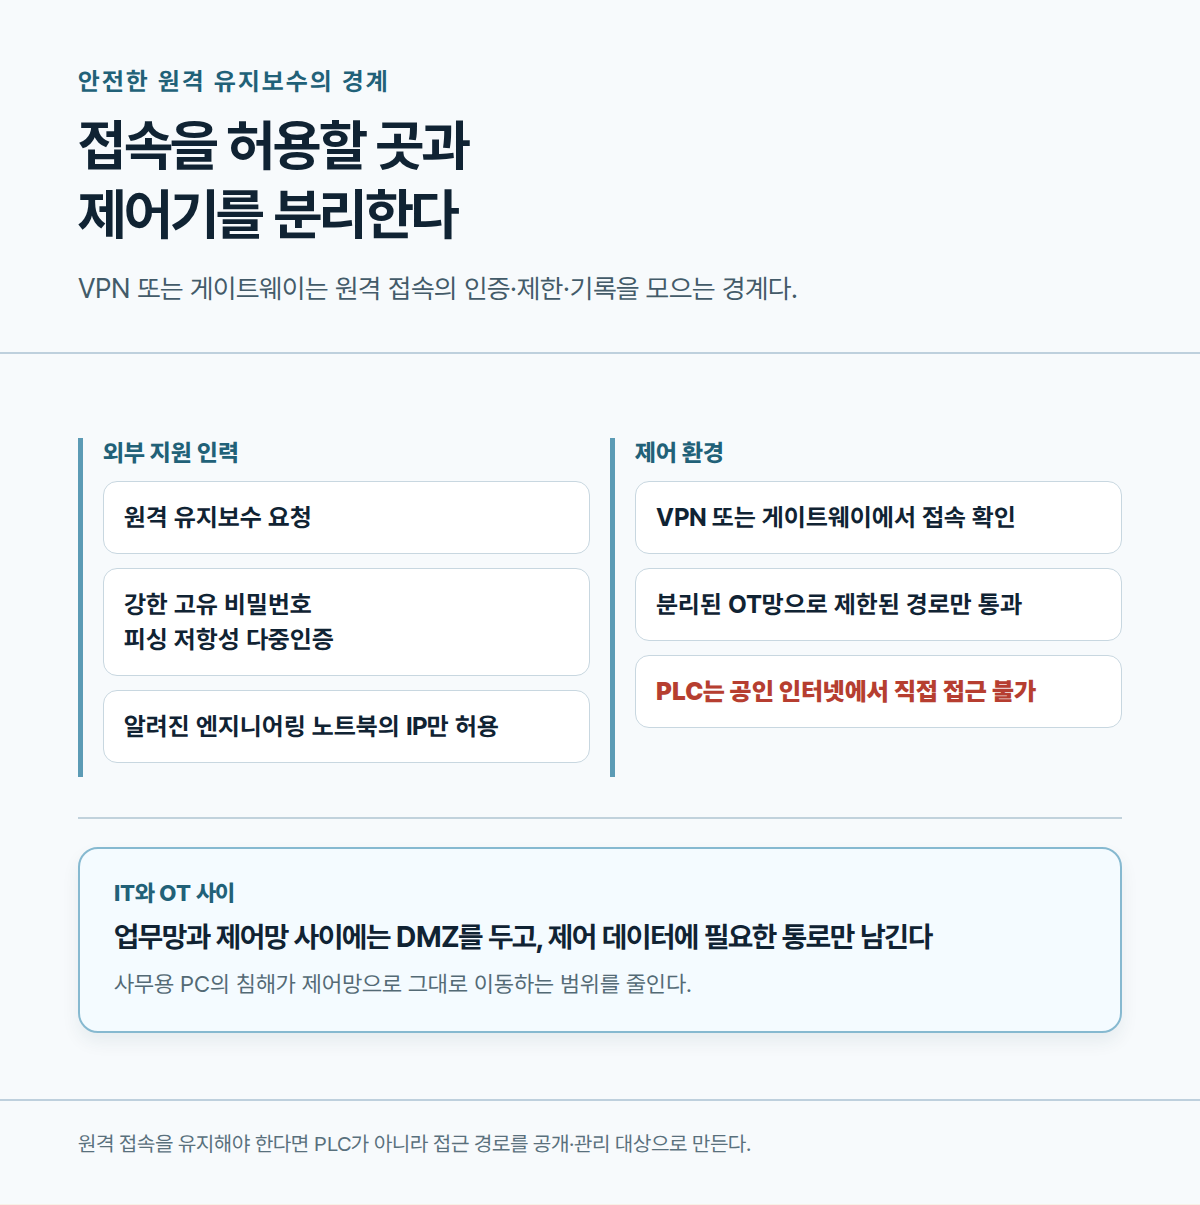
원격 지원 자체를 없애라는 뜻은 아니다. CISA의 권고는 PLC를 인터넷에서 분리하고, 원격 접속이 필요하면 VPN 또는 게이트웨이 장치를 거치게 하라는 것이다. OT 네트워크에 들어가는 사람은 강한 고유 비밀번호와 피싱 저항성 다중인증을 사용하고, 접근 가능한 원격 IP는 알려진 엔지니어링 노트북과 필수 OT 자산으로 제한한다.
여기서 VPN은 PLC를 공개 주소에 그대로 둔 채 포트를 하나 더 여는 장치가 아니다. 공개 인터넷과 제어기 사이에 인증·접근 정책·기록을 둘 수 있게 경로를 옮기는 방식이다. CISA는 기업 IT망과 OT망을 분리하고, 업무 시스템과 제어 데이터가 오갈 때는 DMZ를 두라고도 권고한다. 침해된 사무용 PC가 제어망으로 그대로 이동하는 길을 줄이기 위해서다.
오늘 점검에서 연결을 끊은 뒤 무엇을 확인할까
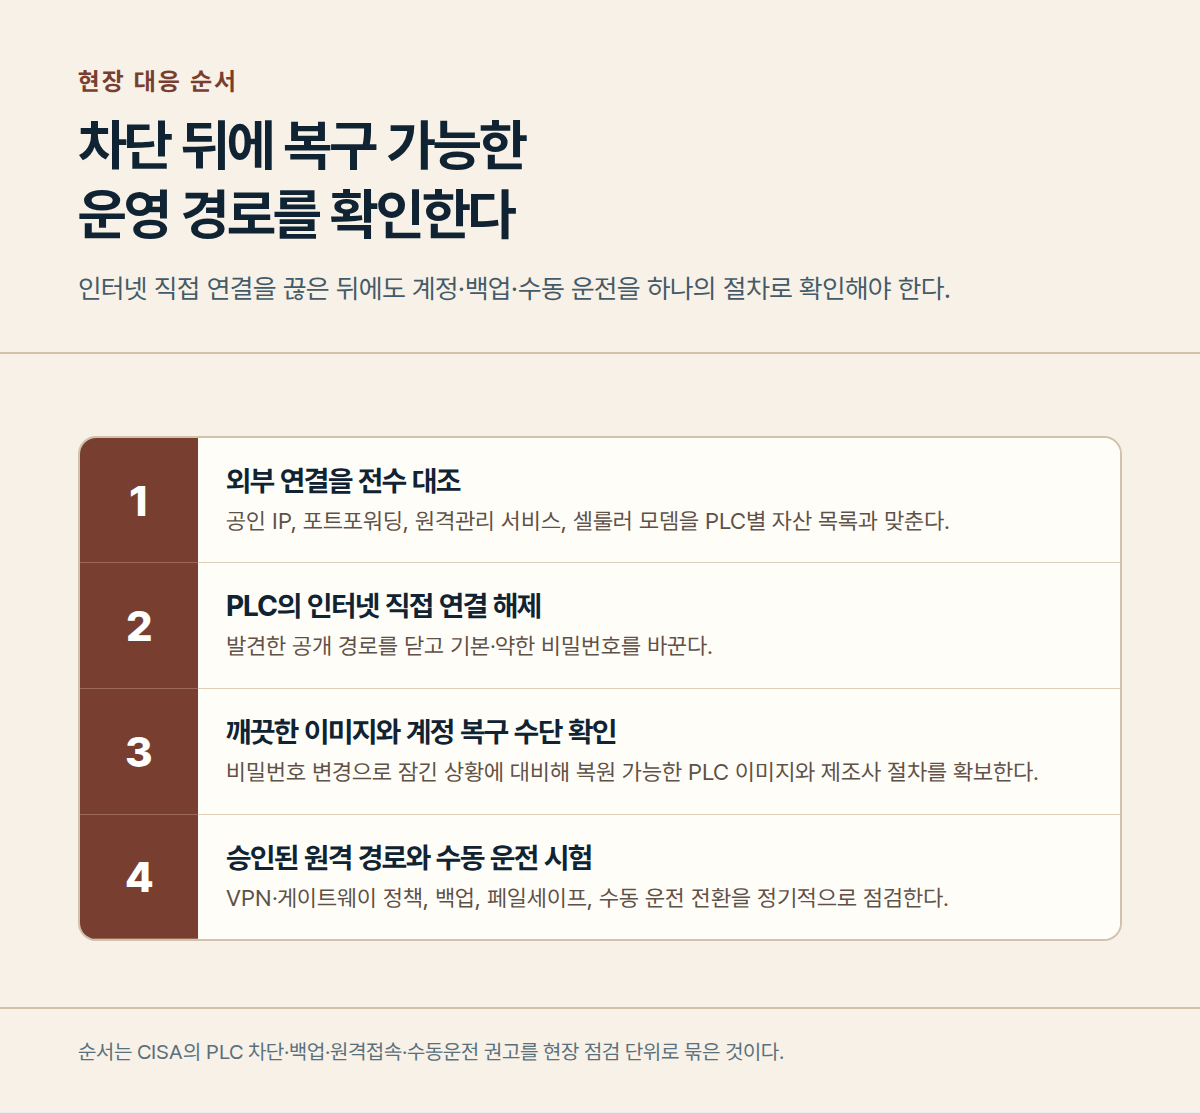
우선 공인 IP, 포트포워딩, 원격관리 서비스, 셀룰러 회선을 묶어 PLC별로 확인한다. 발견 즉시 인터넷 직접 연결을 해제하고, 기본 비밀번호를 쓰는 계정과 약한 비밀번호를 바꾼다. 연결 해제만 해도 공격이 남긴 비밀번호 변경 때문에 다음 접속이 막힐 수 있으므로, CISA는 깨끗한 PLC 이미지 백업을 확보하라고 권고했다. Rockwell Automation MicroLogix 1400은 비밀번호를 모를 때 접근을 복구하는 별도 안내도 제공한다.
복구 순서는 현장마다 다르지만, 연결을 닫기 전에 우회 접속을 만들려다 공개 포트를 남기는 실수가 가장 위험하다. 수동 운전으로 안전하게 유지할 수 있는지 먼저 확인하고, 승인된 원격 경로와 백업 복원 절차를 준비한 다음에 자동 운전으로 돌린다. CISA의 OT 완화 지침은 수동 운전 능력, 백업, 페일세이프, 대기 시스템을 정기적으로 시험하라고 권한다.
장비 공급사와 통합업체가 함께 확인해야 하는 이유
제어기 설정은 운영팀 혼자 바꿀 수 없는 경우가 많다. 공급사 지원 계약, 시스템 통합업체의 유지보수 계정, 설치 당시의 기본 설정이 모두 외부 연결을 남길 수 있다. CISA도 자산 소유자·운영자에게 관리형 서비스 제공업체, 통합업체, 제조사와 정기적으로 소통해 장비별 설정 지침을 받으라고 권한다. PLC 한 대의 공개 주소를 지우는 조치가 네트워크 정책, 현장 안전 절차, 외주 지원 방식까지 다시 맞추는 작업이 되는 이유다.
이 경고가 주는 우선순위는 명확하다. 취약점 패치 목록을 길게 검토하기 전에, 인터넷에서 제어기까지 직통으로 이어진 선부터 없앤다. 그다음에 계정, 허용 IP, 분리된 원격 접속, 백업과 수동 운전을 하나의 복구 절차로 묶는다.
출처: CISA, water and wastewater sector PLC targeting alert (2026-07-30); CISA, Primary Mitigations to Reduce Cyber Threats to Operational Technology (2025-05-06)