
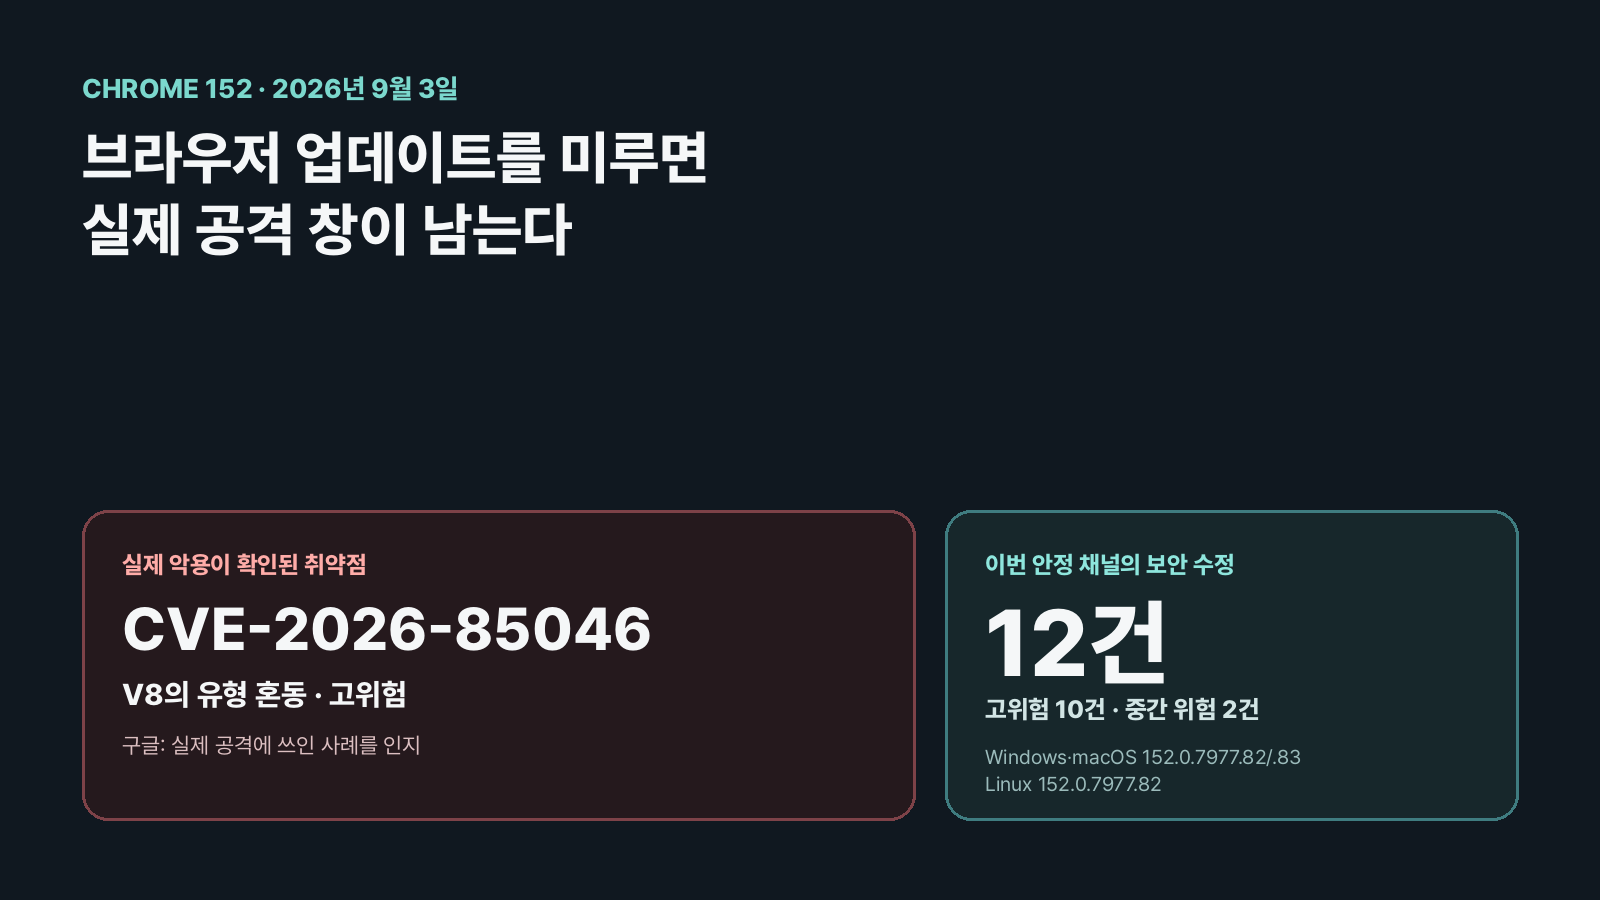
구글은 2026년 9월 3일 데스크톱용 크롬 안정 채널을 Windows와 macOS에서는 152.0.7977.82/.83, Linux에서는 152.0.7977.82로 올렸다. 이번 빌드에는 보안 수정 12건이 들어갔고, 그중 V8의 고위험 취약점 CVE-2026-85046은 이미 실제 공격에 쓰인 정황을 구글이 인지하고 있다고 밝혔다.
브라우저 업데이트는 새 기능을 받는 일이 아니라 웹페이지를 해석하는 실행 환경을 바꾸는 일이다. V8은 크롬이 자바스크립트와 WebAssembly를 실행하는 엔진이다. CVE-2026-85046의 유형 혼동은 엔진이 데이터의 실제 종류를 잘못 다루게 만드는 결함이다. 공격자가 악성 코드를 담은 페이지나 광고, 링크를 통해 이 결함을 노릴 수 있는 상태에서 브라우저를 오래된 빌드에 머물게 하면, 평소처럼 사이트를 여는 행위가 공격의 입구가 될 수 있다.

이번 업데이트에서 무엇이 긴급한가
이번 공지의 무게는 취약점 수보다 ‘실제 공격에 쓰이고 있다’는 문장에 있다. 발견만 된 결함은 공격자가 어떻게 악용할지 준비해야 하지만, 실제 공격이 확인된 결함은 이미 누군가가 공격 경로를 만들었다는 뜻이다. 구글은 이 CVE의 세부 버그 정보와 링크를 다수 사용자가 수정판을 받을 때까지 제한할 수 있다고 적었다. 취약점의 작동 방식을 공개하면 아직 업데이트하지 않은 기기를 겨냥하기 쉬워지기 때문이다.
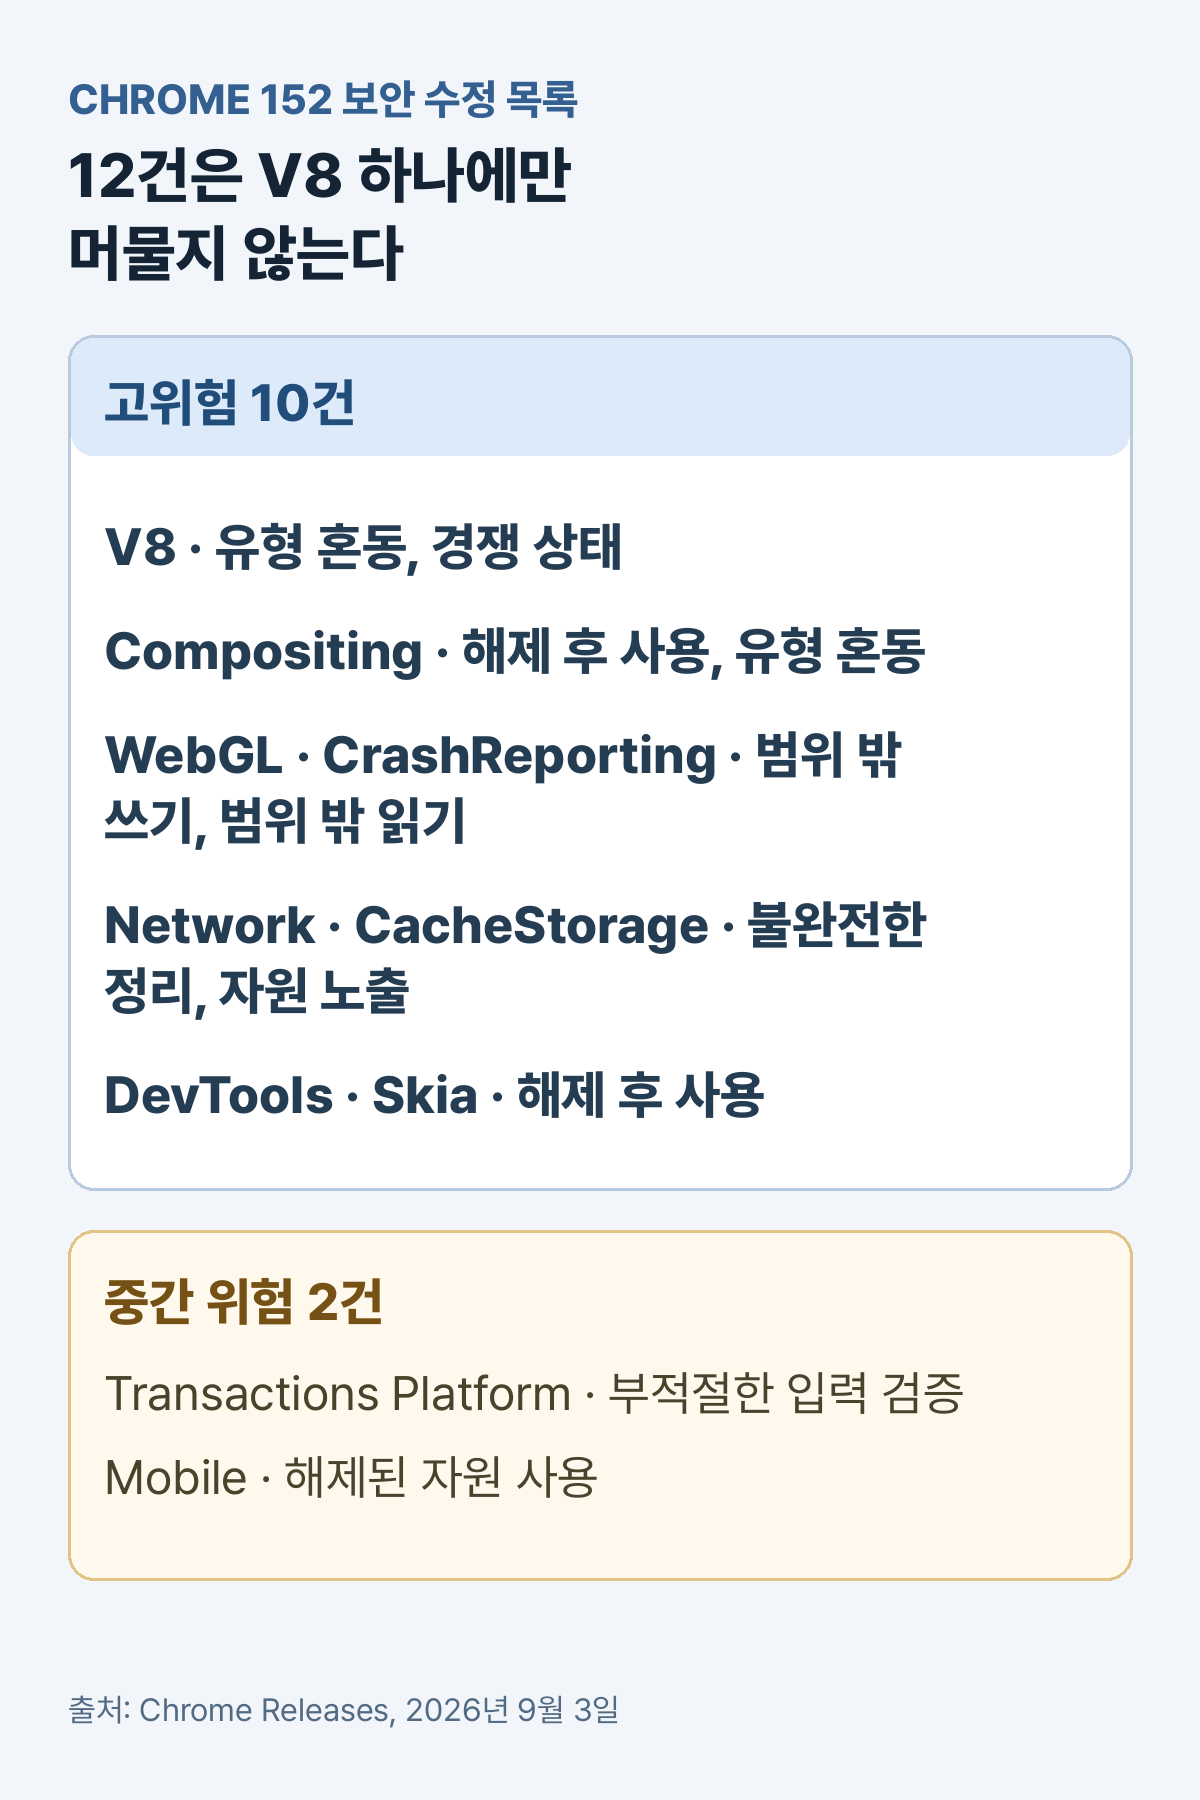
고위험 수정은 V8 한 곳에만 있지 않다. 구글은 CrashReporting의 범위 밖 읽기, Network의 불완전한 정리, Compositing의 해제 후 사용과 유형 혼동, WebGL의 범위 밖 쓰기, CacheStorage의 부적절한 자원 노출, DevTools와 Skia의 해제 후 사용을 함께 고쳤다. Transactions Platform의 입력 검증 문제와 Mobile의 해제된 자원 사용은 중간 위험으로 분류됐다. 서로 다른 기능에서 메모리와 자원 관리 문제가 함께 나왔다는 점은 이번 업데이트를 하나의 CVE만 막는 패치로 볼 수 없게 한다.
업데이트를 미루는 시간에 남는 공격 창
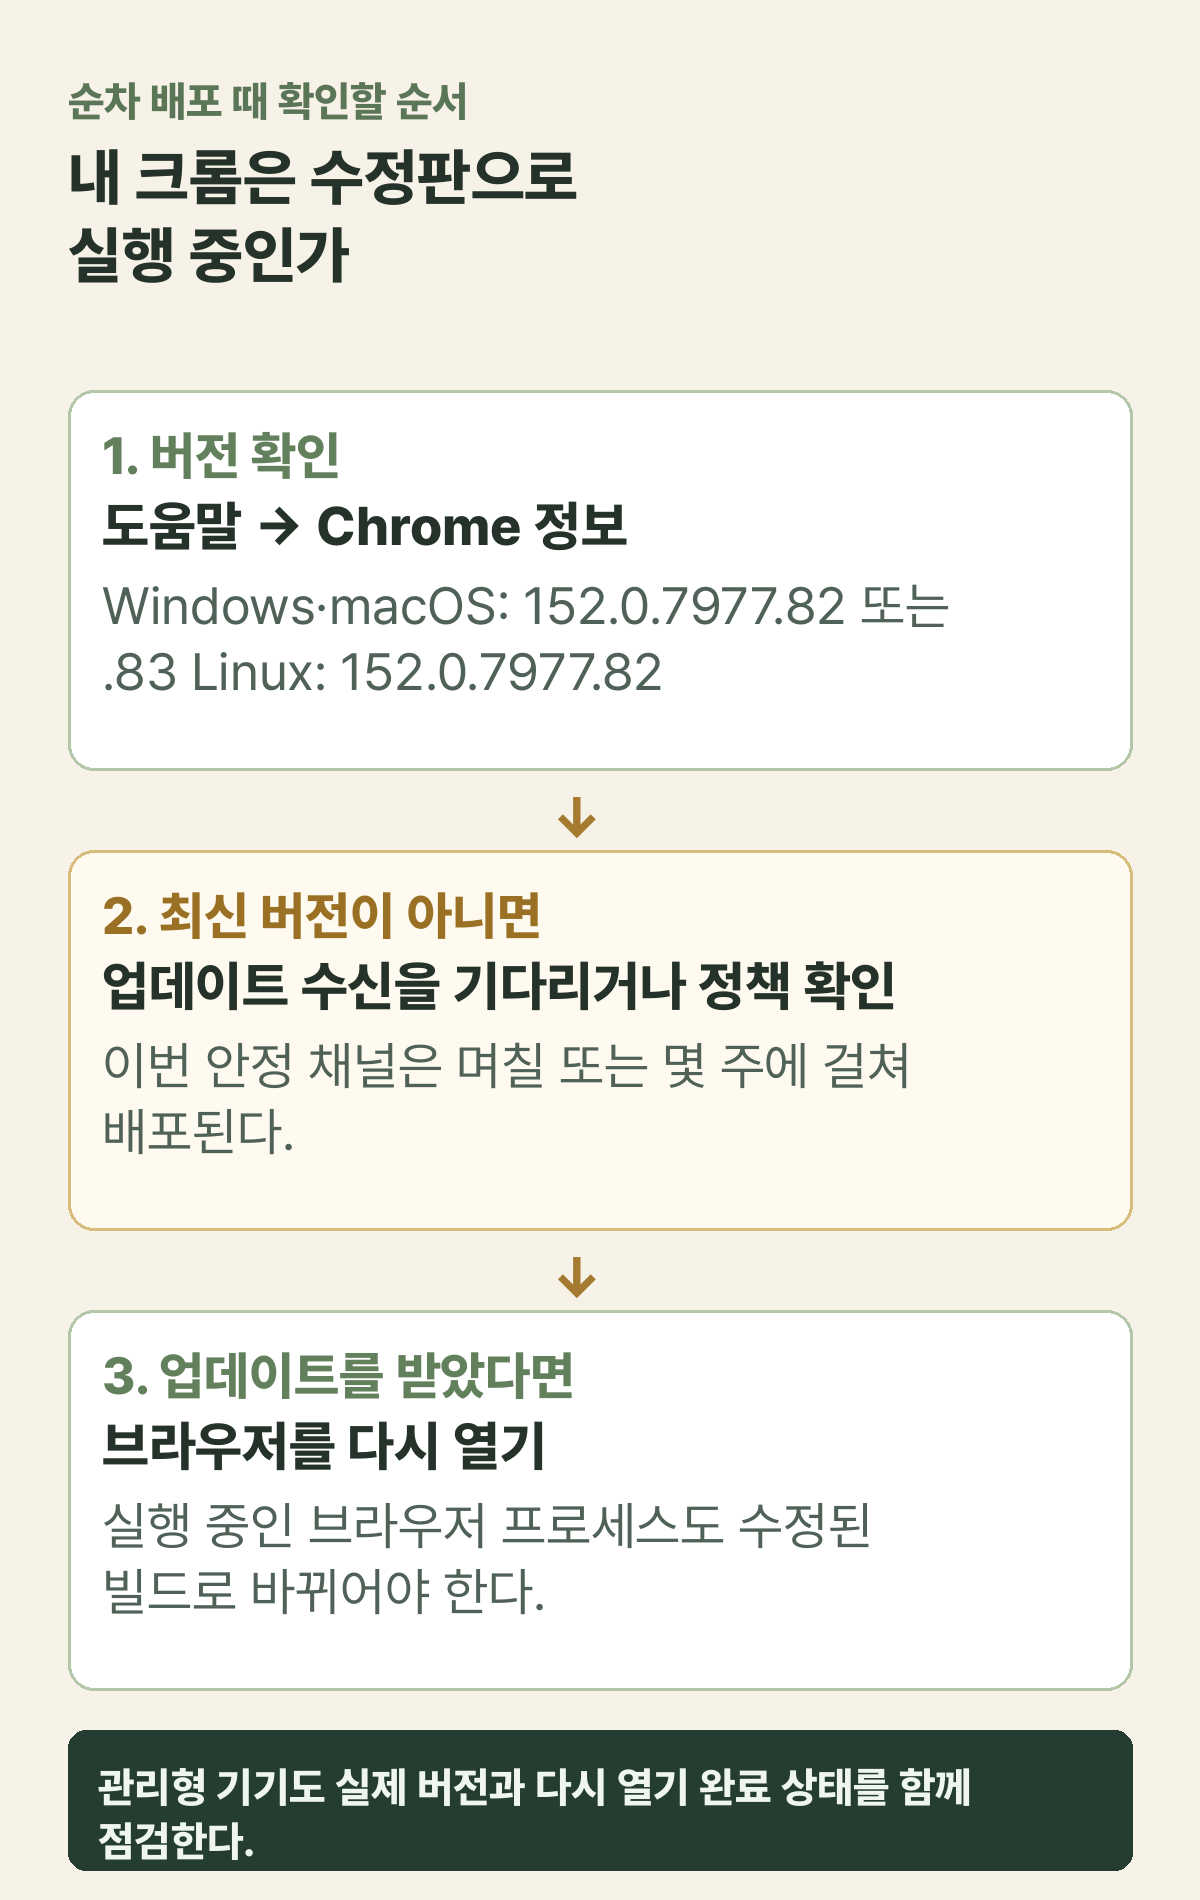
이번 버전은 한 번에 모든 기기에 나타나는 방식이 아니라 며칠 또는 몇 주에 걸쳐 배포된다. 그래서 ‘자동 업데이트를 켜 두었다’는 설정만으로 오늘 실행 중인 크롬이 수정판이라는 보장은 되지 않는다. 특히 업무용 PC처럼 브라우저를 며칠 동안 닫지 않는 환경에서는 업데이트 파일이 내려받아져도 실행 중인 프로세스가 이전 버전인 경우가 생긴다.
확인 기준은 간단하다. 크롬의 메뉴에서 도움말, Chrome 정보를 열어 현재 버전을 확인하고, Windows와 macOS에서는 152.0.7977.82 또는 .83, Linux에서는 152.0.7977.82 이상인지 본다. 새 버전이 내려받아졌다면 브라우저를 다시 시작해야 실행 중인 V8과 렌더러에도 수정이 적용된다. 관리형 기기에서는 IT 관리자가 배포 정책을 잡더라도 사용 중인 브라우저의 버전과 재시작 상태를 따로 확인하는 편이 낫다.
브라우저 보안에서 버전 확인이 필요한 이유
브라우저는 메일, 문서, 광고, 사내 도구, 결제 페이지를 같은 창에서 처리한다. 그만큼 공격자는 사용자가 별도의 프로그램을 설치하지 않아도 웹 콘텐츠를 통해 취약한 처리 경로에 닿게 만들 수 있다. 이번처럼 V8의 실제 악용이 공개된 날에는 확장 프로그램을 더 설치하거나 의심스러운 사이트를 피하는 요령보다 먼저, 브라우저 자체를 수정된 빌드로 바꾸는 일이 우선이다.
조직이라면 패치 관리 목록에 운영체제와 업무 앱만 넣지 말고 브라우저의 실행 버전과 재시작 완료 여부도 넣을 필요가 있다. 이번 공지가 보여 주는 것은 크롬이 업데이트를 제공했다는 사실보다, 배포가 끝나기 전의 각 기기가 여전히 서로 다른 위험 상태에 있다는 점이다.
출처: Chrome Releases, Stable Channel Update for Desktop, 2026년 9월 3일