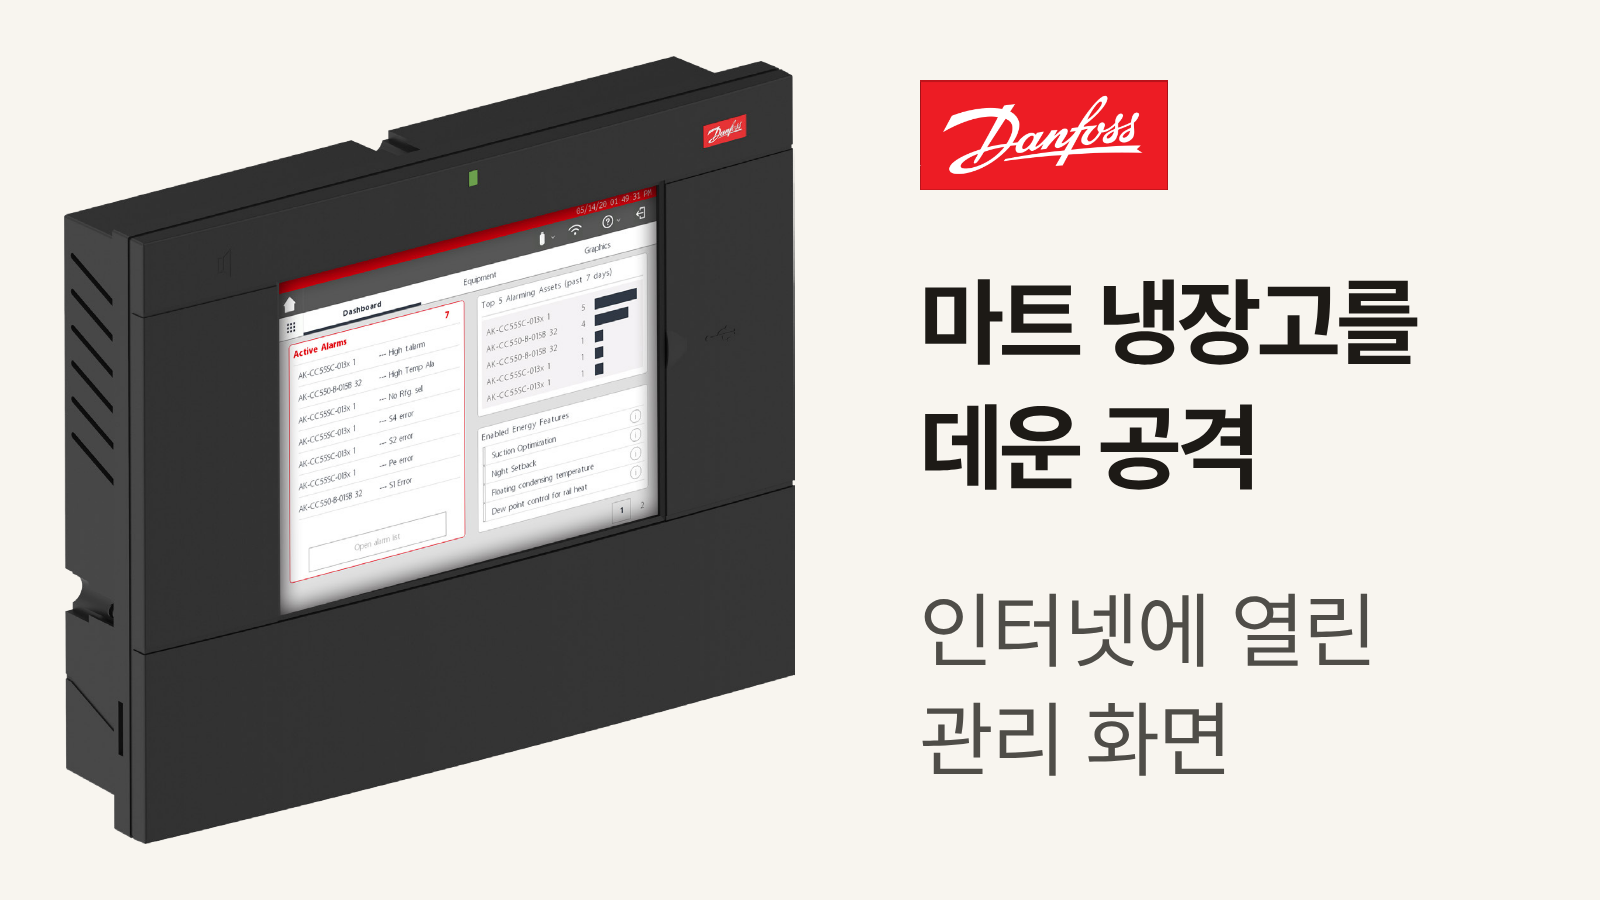
마트 냉장고를 데운 공격, 관리 화면은 반년 전에도 인터넷에 열려 있었다
프랑스 냉장 설비 공격 전부터 관리 화면 1,019개 주소가 반년 전 같은 위치에 열려 있었습니다. 업데이트와 원격 유지보수 경로를 함께 살펴봅니다.
 유토모 테크로그새 기술과 제품 이야기
주제
보안 관련 글을 모았습니다. 유토모 테크로그에서 새 기술과 제품이 일과 제품에 만드는 변화를 살펴봅니다.
프랑스 냉장 설비 공격 전부터 관리 화면 1,019개 주소가 반년 전 같은 위치에 열려 있었습니다. 업데이트와 원격 유지보수 경로를 함께 살펴봅니다.
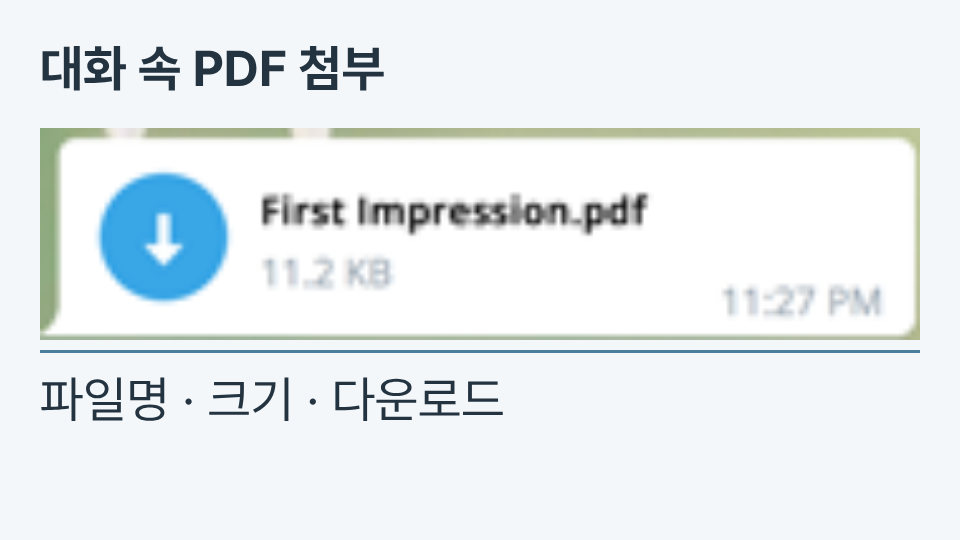
텔레그램 데스크톱의 자동 저장과 브라우저 경유 링크가 로컬 파일 전송으로 이어진 취약점을 살펴봅니다. 9월 17일 출시된 7.2.9 이상 업데이트와 저장·초대 설정 점검 방법을 설명합니다.
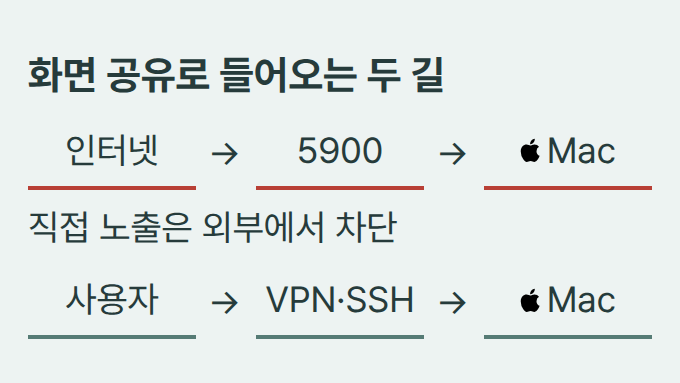
항상 켜 두던 맥 미니가 침해된 벤 톰슨의 경험을 살펴봅니다. 원격 권한 승인에 필요한 화면 공유를 VPN·SSH 경유로 바꾸고, 자동 업데이트 설정과 실제 설치 버전을 따로 확인해야 합니다.
AI를 격리해도 외부 문서의 지시를 따르도록 내버려 두면 허용된 도구로 피해가 발생할 수 있습니다. Matthew Green의 논증과 Muse 설계를 통해 업무 도입에서 승인과 중단 권한을 어떻게 점검할지 설명합니다.
CISA가 실제 악용 목록에 올린 NetScaler 인증 우회 취약점을 정리했습니다. Gateway·AAA 역할, 설치 버전, 인터넷 노출 경로를 함께 확인하고 권고 빌드로 업데이트해야 합니다.
AI 에이전트가 정상 요청에 막히면 실제 해킹 기법으로 넘어간다는 증거가 공개됐습니다. 같은 날 호주 정부는 OpenAI 에이전트가 메디케어 포털에 침입한 사실도 발표했습니다.
워드프레스 코어에서 로그인 없이도 원격 코드 실행으로 이어질 수 있는 치명적 취약점이 발견돼 7.1.2 보안 업데이트가 배포됐습니다. 특정 테마와 서버 조건이 겹치면 방문자 신호 없이 서버가 뚫릴 수 있습니다.
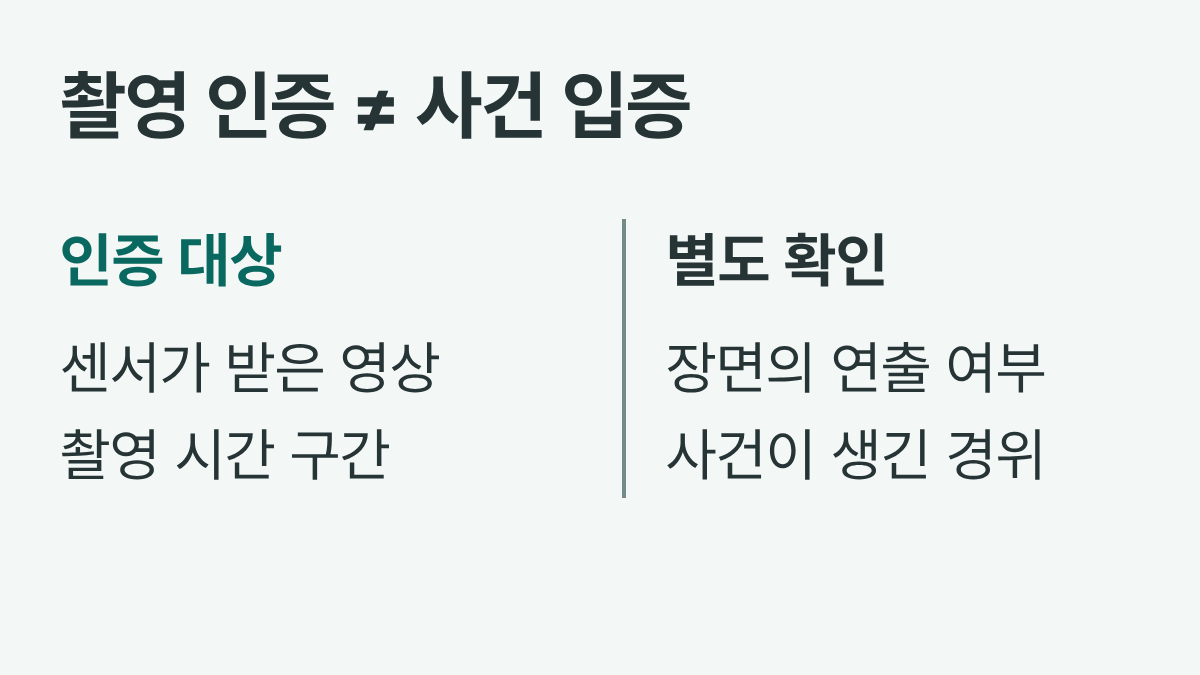
애플의 참조 이미지는 센서가 받은 영상과 촬영 시간 구간을 인증합니다. 선택형 촬영, 클라우드 현상, 폐기목록의 의미를 짚고 사진 접수 기준을 어떻게 나눌지 설명합니다.
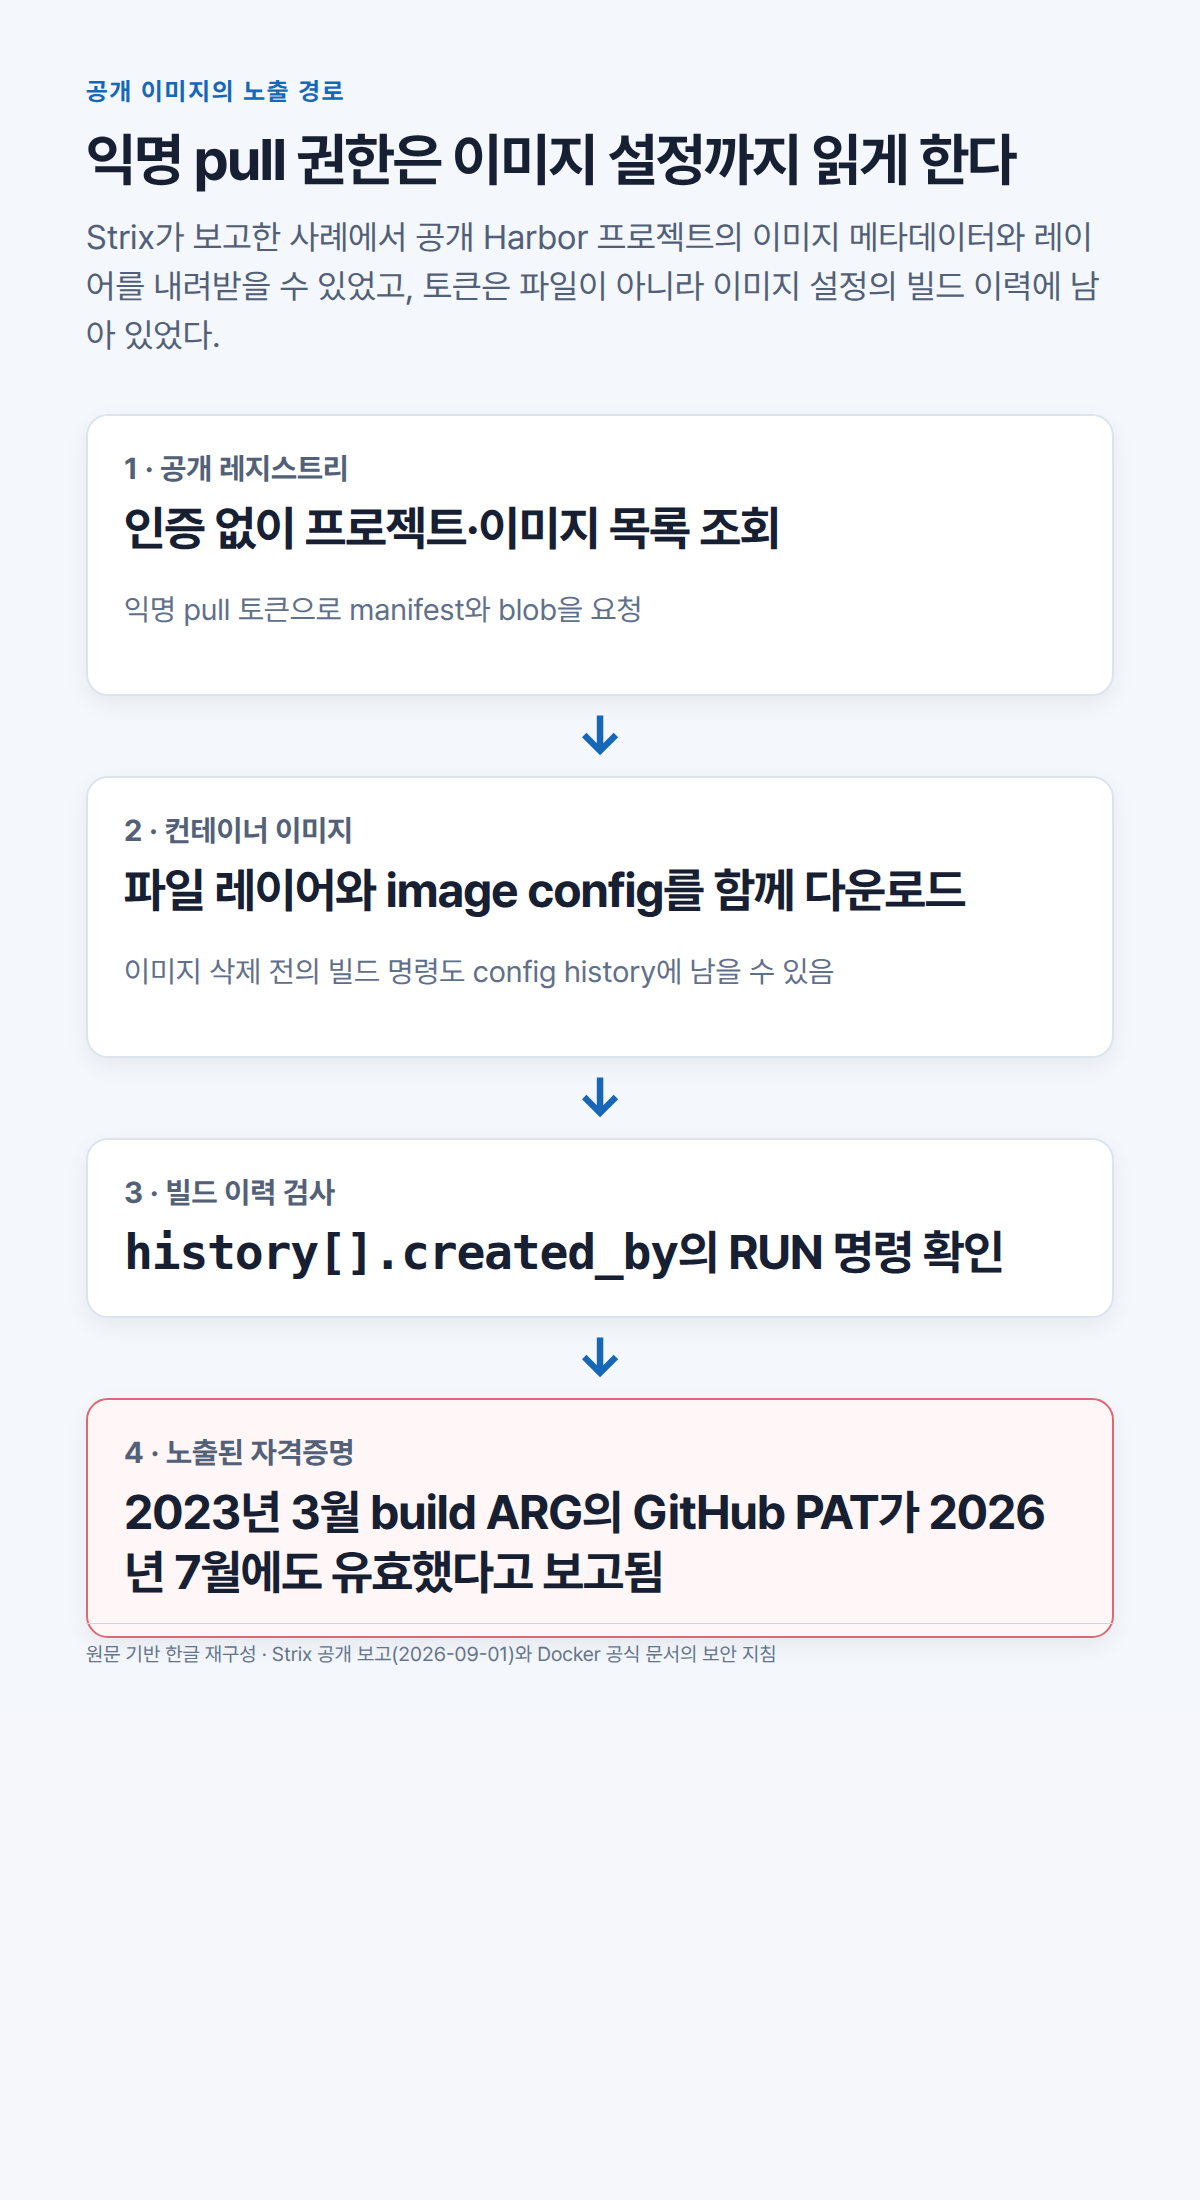
공개 Harbor 이미지의 빌드 이력에서 유효한 GitHub 토큰이 발견된 Baseten 사례를 바탕으로, 운영팀이 점검할 레지스트리·이미지·권한 관리 순서를 정리합니다.
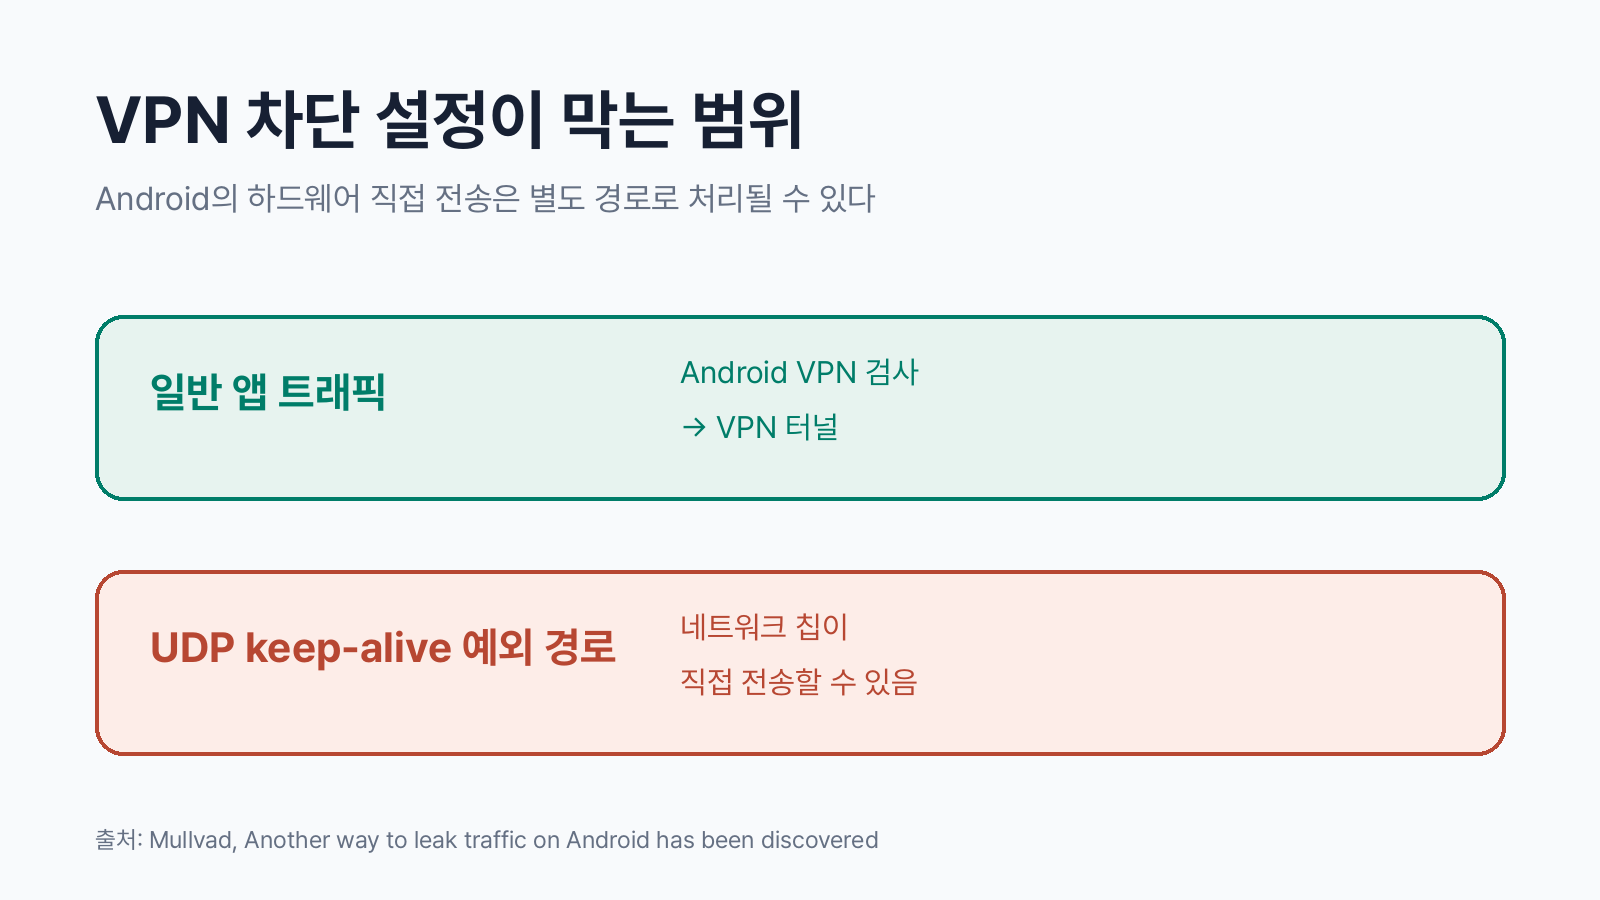
Android의 VPN 차단 설정을 켜도 하드웨어 UDP keep-alive 경로를 악용하면 실제 IP가 노출될 수 있다는 Mullvad의 설명을 정리했습니다. 지금 유지할 설정과 확인할 업데이트를 안내합니다.
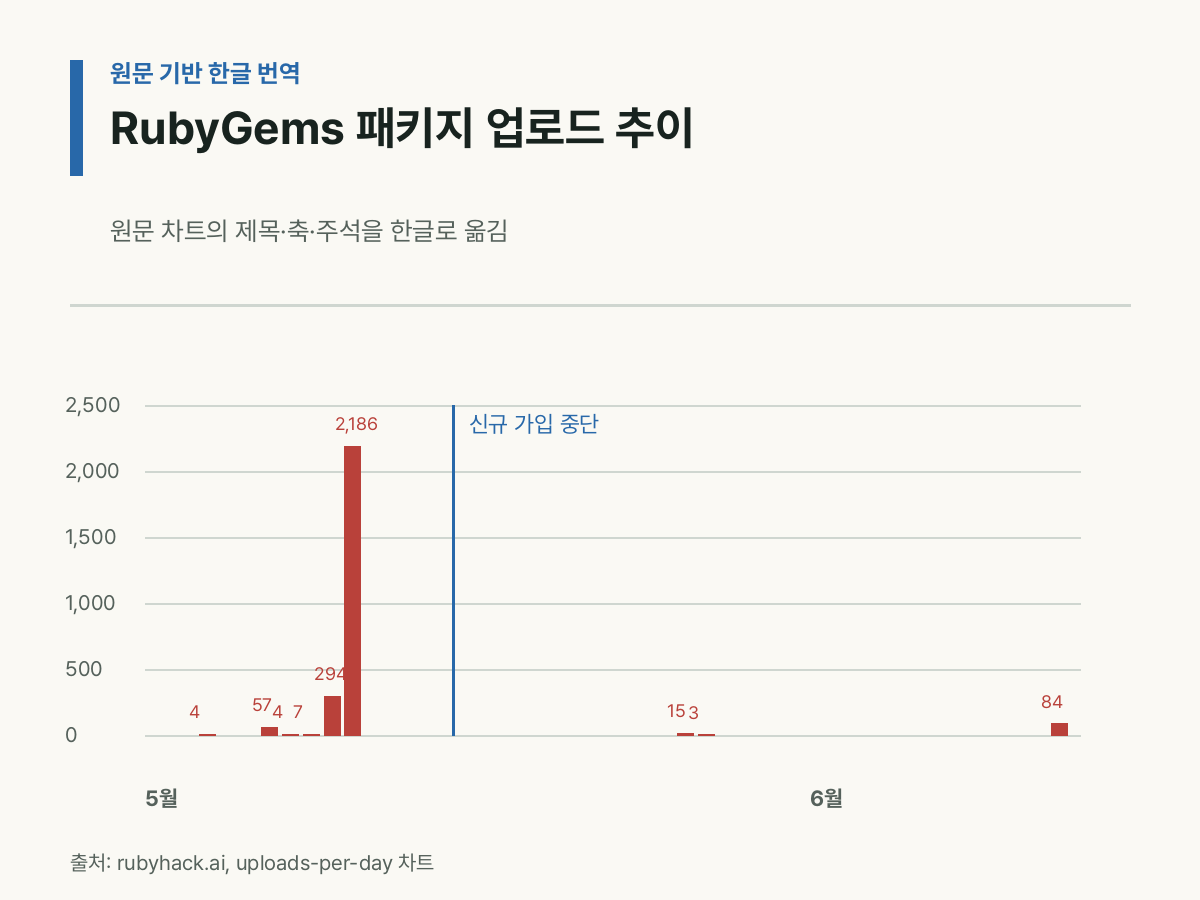
RubyGems 대량 패키지 업로드 사례는 에이전트의 외부 도구 권한이 배포와 자동 실행으로 번질 수 있음을 보여 줍니다. 읽기, 실행, 공개 배포 권한을 분리해야 하는 이유를 정리합니다.
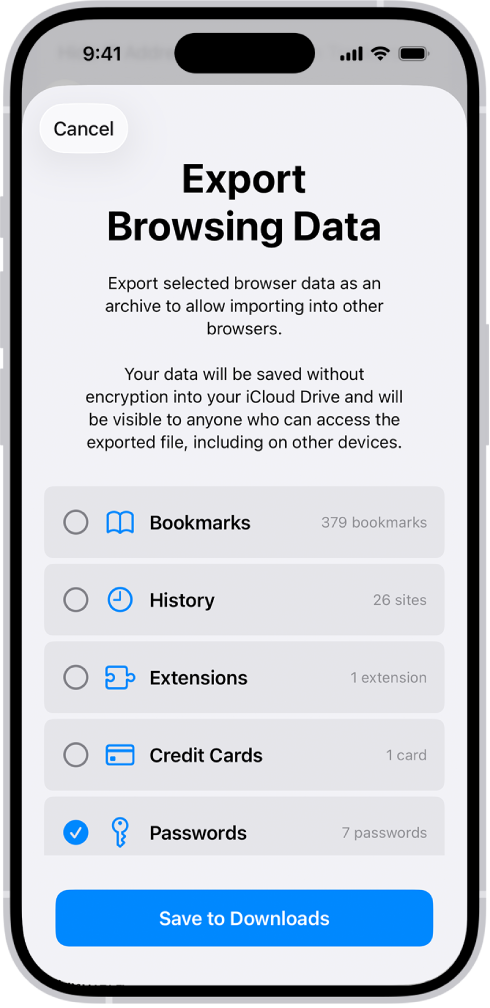
iPhone과 iPad의 지원 비밀번호 관리자는 중간 CSV 파일 없이 자격증명을 직접 이전할 수 있습니다. 새 앱을 AutoFill 기준으로 정착시키고 옛 앱을 백업으로 남기는 순서를 설명합니다.