
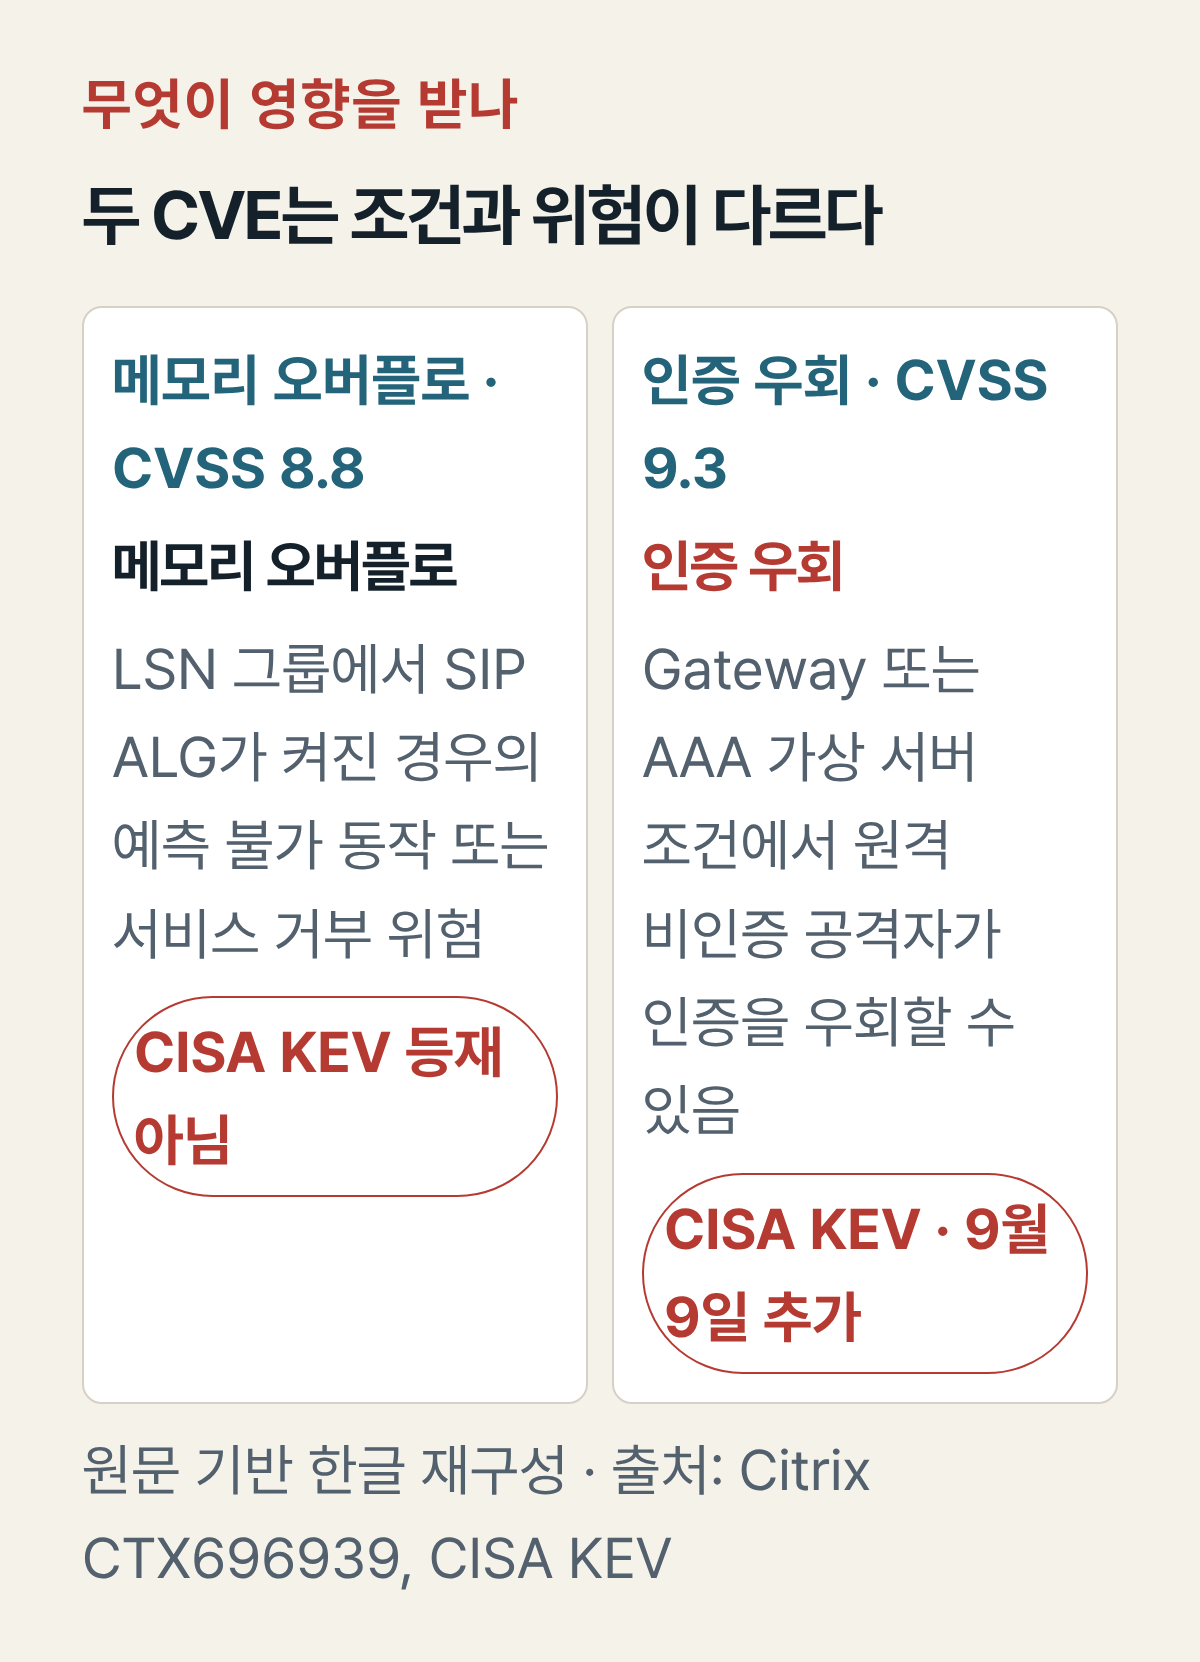
회사 밖에서 업무망으로 들어오는 NetScaler 로그인 주소가 있다면 오늘 확인할 것은 세 가지다. 그 주소가 NetScaler Gateway 또는 AAA 가상 서버로 연결되는지, 설치 버전이 권고 버전보다 오래됐는지, SAML 로그인 설정을 쓰는지다. Citrix는 이 조건에서 인증을 우회할 수 있는 취약점 CVE-2026-19490을 공지했고, 미국 CISA는 9월 9일 실제 악용이 확인된 취약점 목록에 올렸다.
여기서 핵심은 장비를 찾는 일이 아니라 인터넷에 열린 로그인 입구를 찾는 일이다. 공장 제어기처럼 외부에 노출된 원격 장비는 이름만으로 위험을 가늠할 수 없다. 어떤 주소가 누구의 인증을 맡고 있는지와 실제 설정을 함께 봐야 한다.
이번 공지에서 먼저 볼 취약점은 인증 우회다
Citrix는 NetScaler ADC와 Gateway에서 두 문제를 고쳤다. CVE-2026-19489는 특정 네트워크 변환 설정에서 서비스가 멈추거나 예측하지 못한 동작을 일으킬 수 있는 문제다. CVE-2026-19490은 로그인하지 않은 공격자가 인증을 건너뛸 수 있는 문제다.
두 번째가 더 급한 이유는 Gateway가 외부 사용자의 SSL VPN, ICA Proxy, CVPN, RDP Proxy 로그인을 맡을 수 있기 때문이다. CISA의 KEV 목록은 이 문제가 실제 공격에 쓰인 사실을 확인해 우선 대응 대상으로 분류했다는 뜻이다.

우리 회사가 영향권인지 확인하는 순서
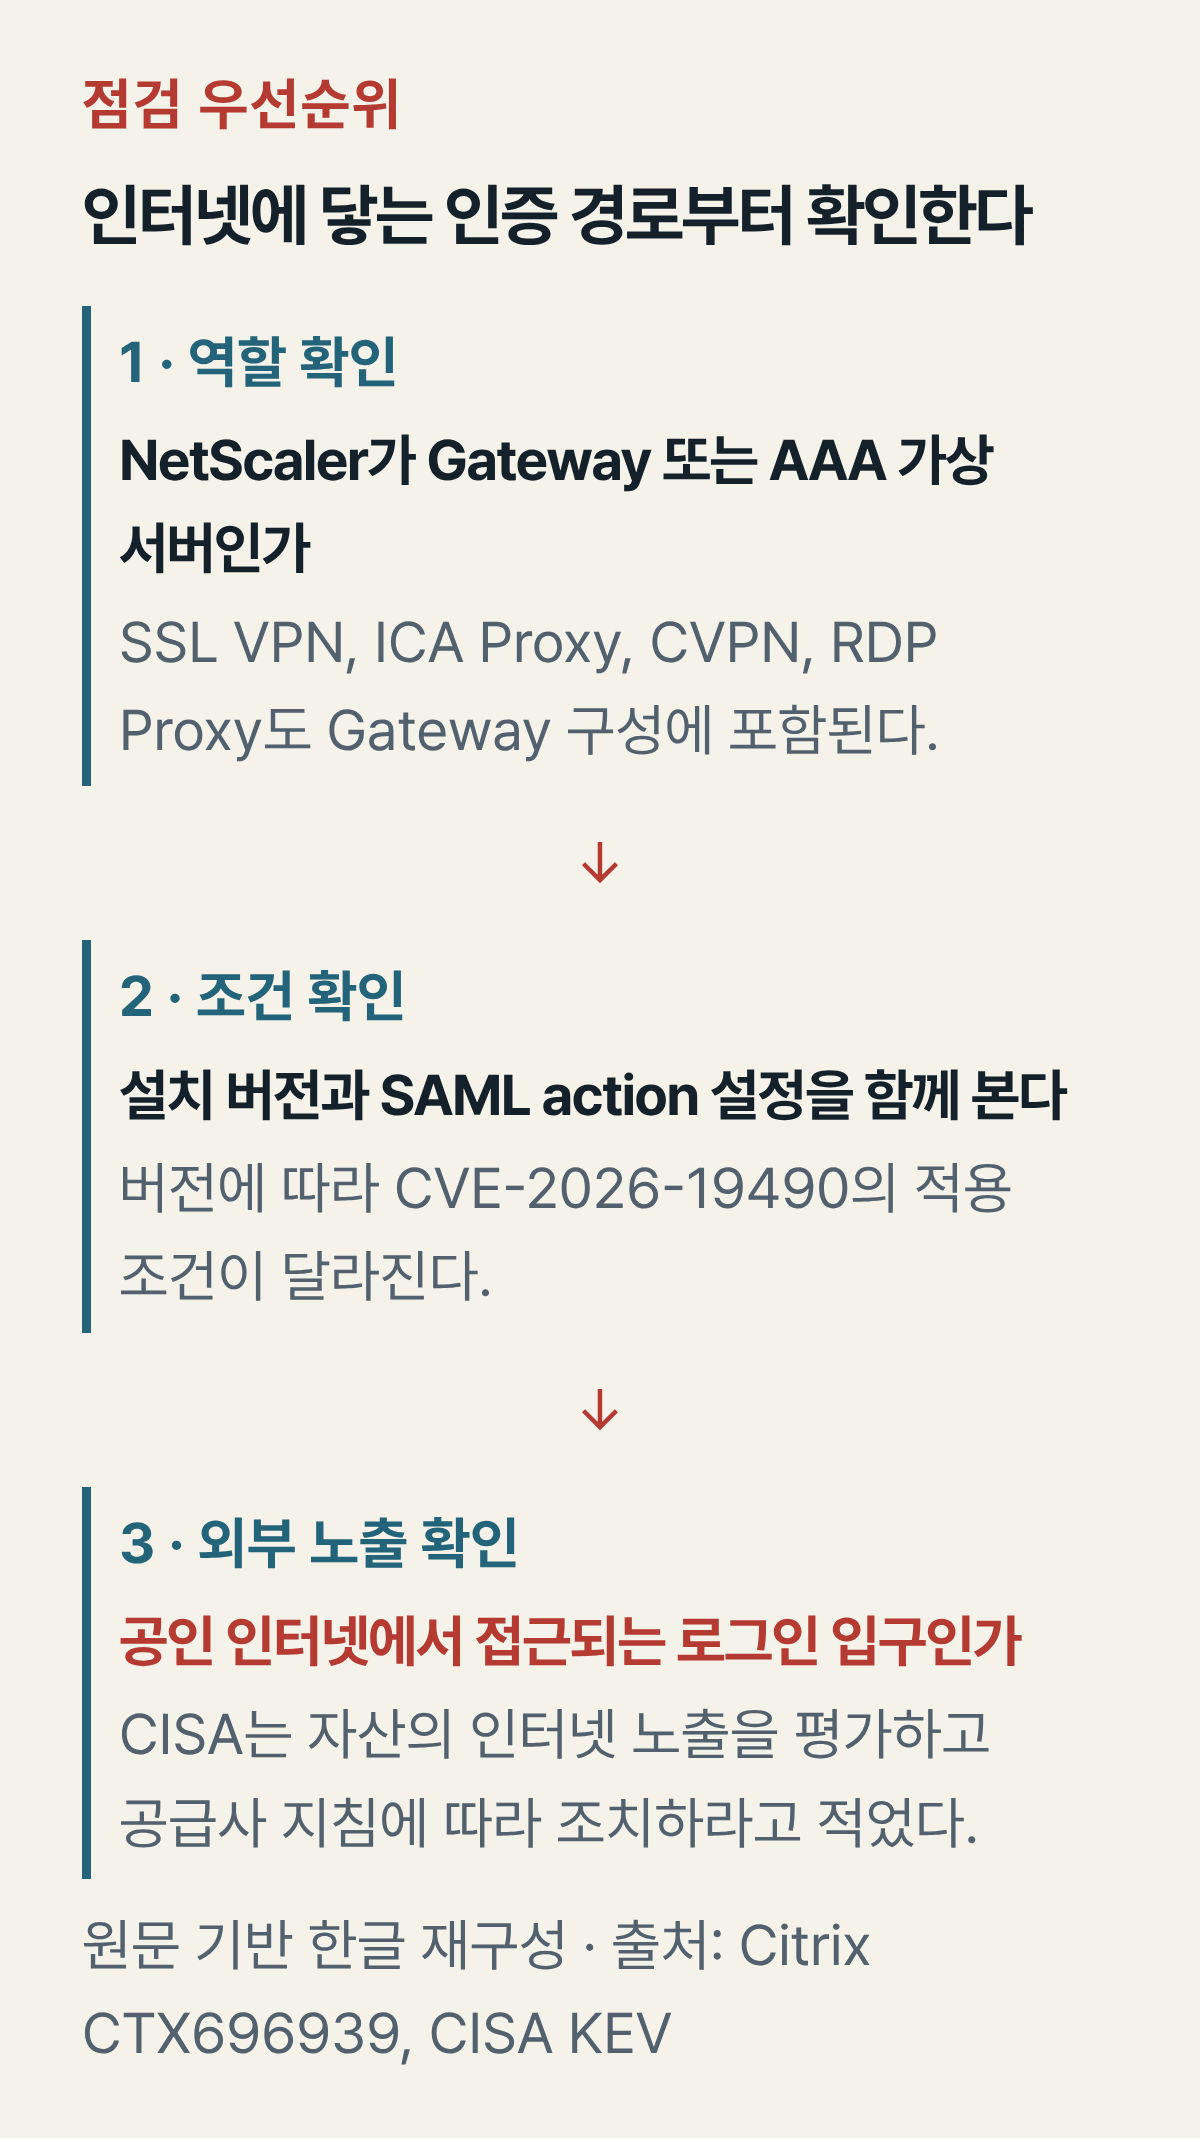
먼저 공인 인터넷에서 열리는 NetScaler 로그인 주소를 적는다. 그 주소가 Gateway 또는 AAA 가상 서버로 연결되는지 확인한다. Gateway는 외부 접속을 중계하는 역할이고, AAA 가상 서버는 로그인 확인을 처리하는 역할이다.
그다음 설치 버전과 SAML 로그인 설정을 함께 확인한다. 14.1 계열은 14.1-73.32 미만, 13.1 계열은 13.1-63.21 미만이면 업데이트 대상이다. 일부 최신 14.1·13.1 빌드에서는 Gateway 또는 AAA 가상 서버와 SAML action을 함께 쓴 구성이 CVE-2026-19490의 조건이다. 더 이른 빌드는 Gateway 또는 AAA 가상 서버 구성 자체가 조건이 될 수 있다.
명령 검색은 패치를 미루기 위한 것이 아니다
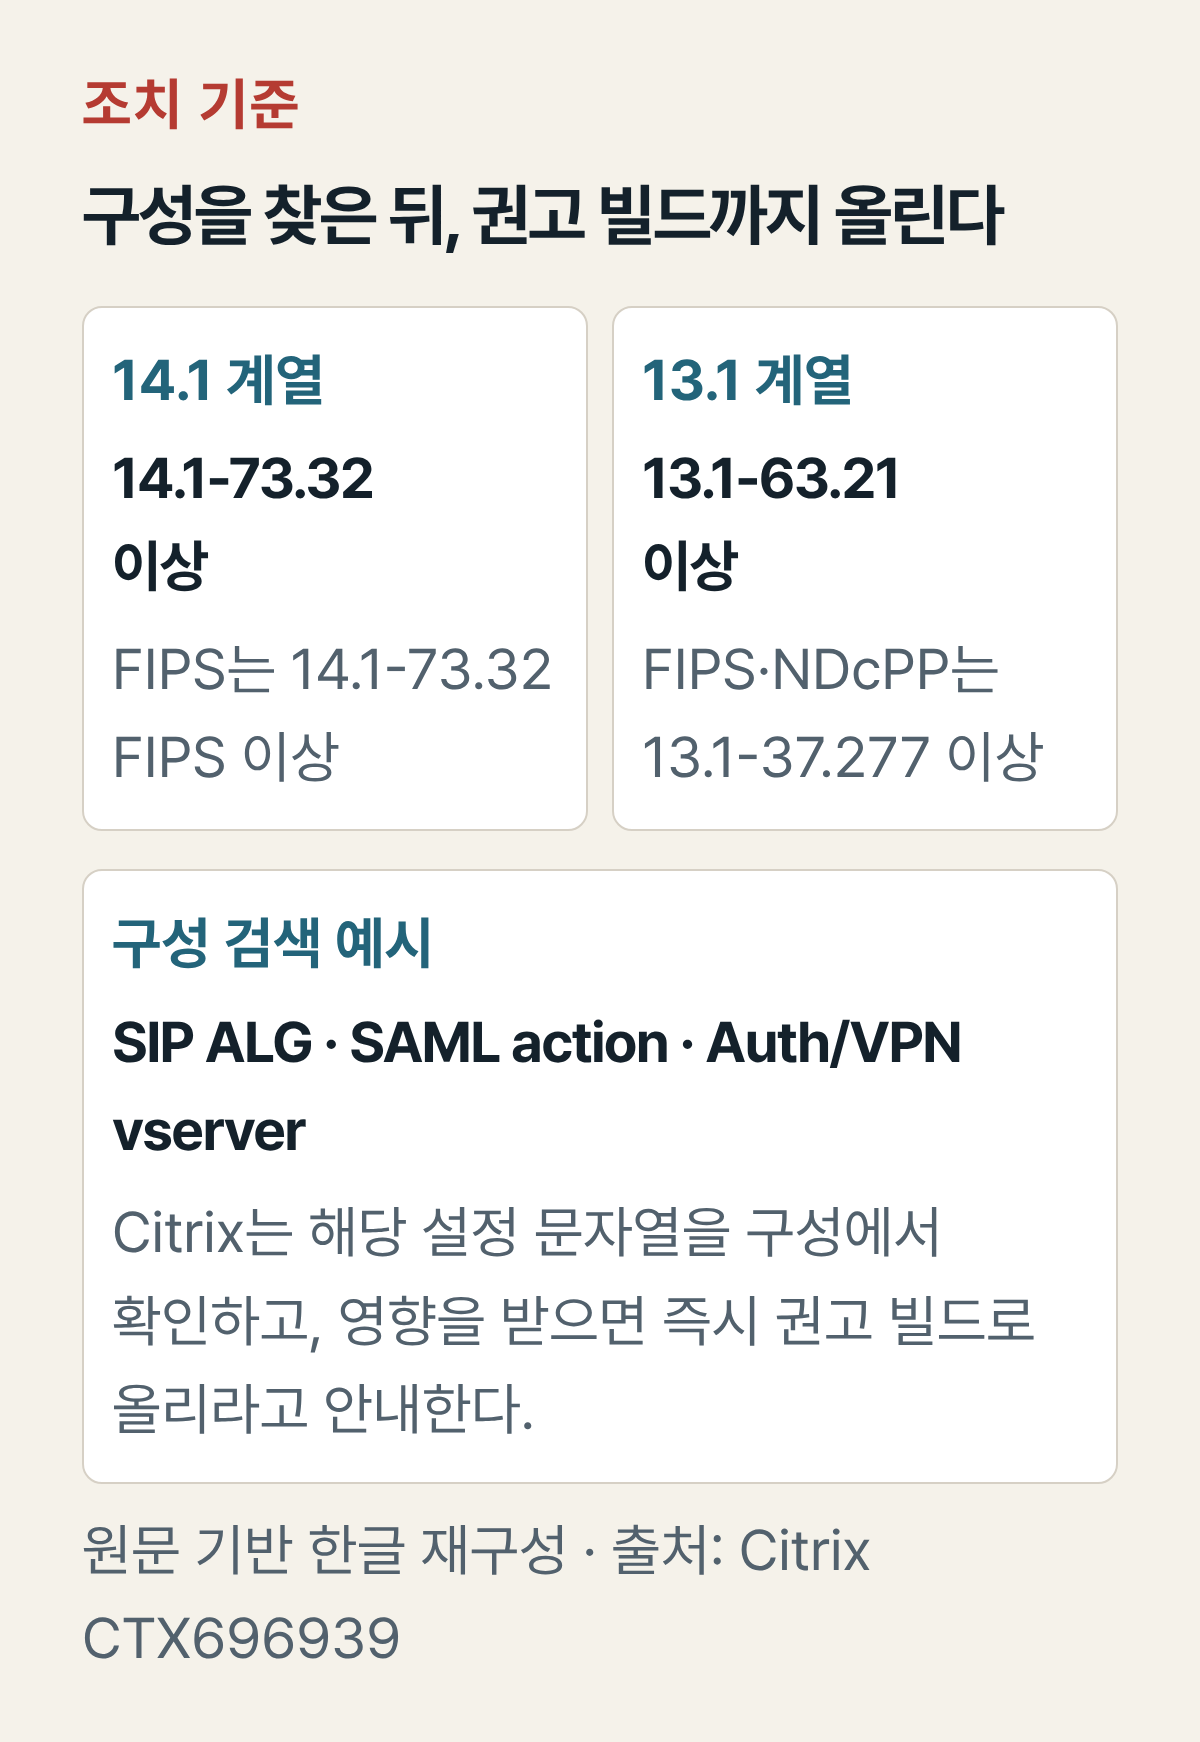
Citrix는 설정을 빠르게 찾는 명령을 함께 안내한다. add lsn group.*sipalg.*로 첫 번째 취약점과 관련된 SIP ALG 설정을 찾을 수 있다. add authentication samlAction.*, add authentication vserver .*, add vpn vserver .*는 SAML 로그인과 인증 또는 VPN 가상 서버 구성을 확인하는 데 쓴다.
이 검색의 목적은 영향을 받는 인스턴스와 외부 로그인 경로를 먼저 좁히는 것이다. 공지에는 임시 완화책이 없다고 적혀 있다. 조건에 맞는 외부 로그인 경로를 찾았다면, 노출을 줄이는 조치와 업데이트 적용 순서를 같은 변경 계획에 넣어야 한다.
업데이트 후에는 실제 로그인도 확인한다
Citrix의 권고 빌드는 14.1 계열 14.1-73.32 이상, 13.1 계열 13.1-63.21 이상이다. 14.1 FIPS는 14.1-73.32 FIPS 이상, 13.1 FIPS와 NDcPP는 13.1-37.277 이상이 기준이다. Citrix 관리형 클라우드 서비스는 공급사가 업데이트하지만, 직접 관리하는 ADC와 Gateway는 운영팀이 적용해야 한다.
업데이트만 끝내면 안 된다. 목표 버전이 실제로 적용됐는지, 외부 로그인 주소가 의도한 Gateway와 AAA 가상 서버로만 연결되는지, SAML 로그인이 정상인지, 더 이상 쓰지 않는 외부 접속 주소가 남아 있지 않은지까지 확인해야 한다. 이번 점검의 결과물은 패치 목록 한 줄이 아니라 외부 로그인 입구의 목록과 책임자다.
출처: Citrix, NetScaler ADC and NetScaler Gateway Security Bulletin for CVE-2026-19489 and CVE-2026-19490 (2026-08-19), CISA Known Exploited Vulnerabilities Catalog