
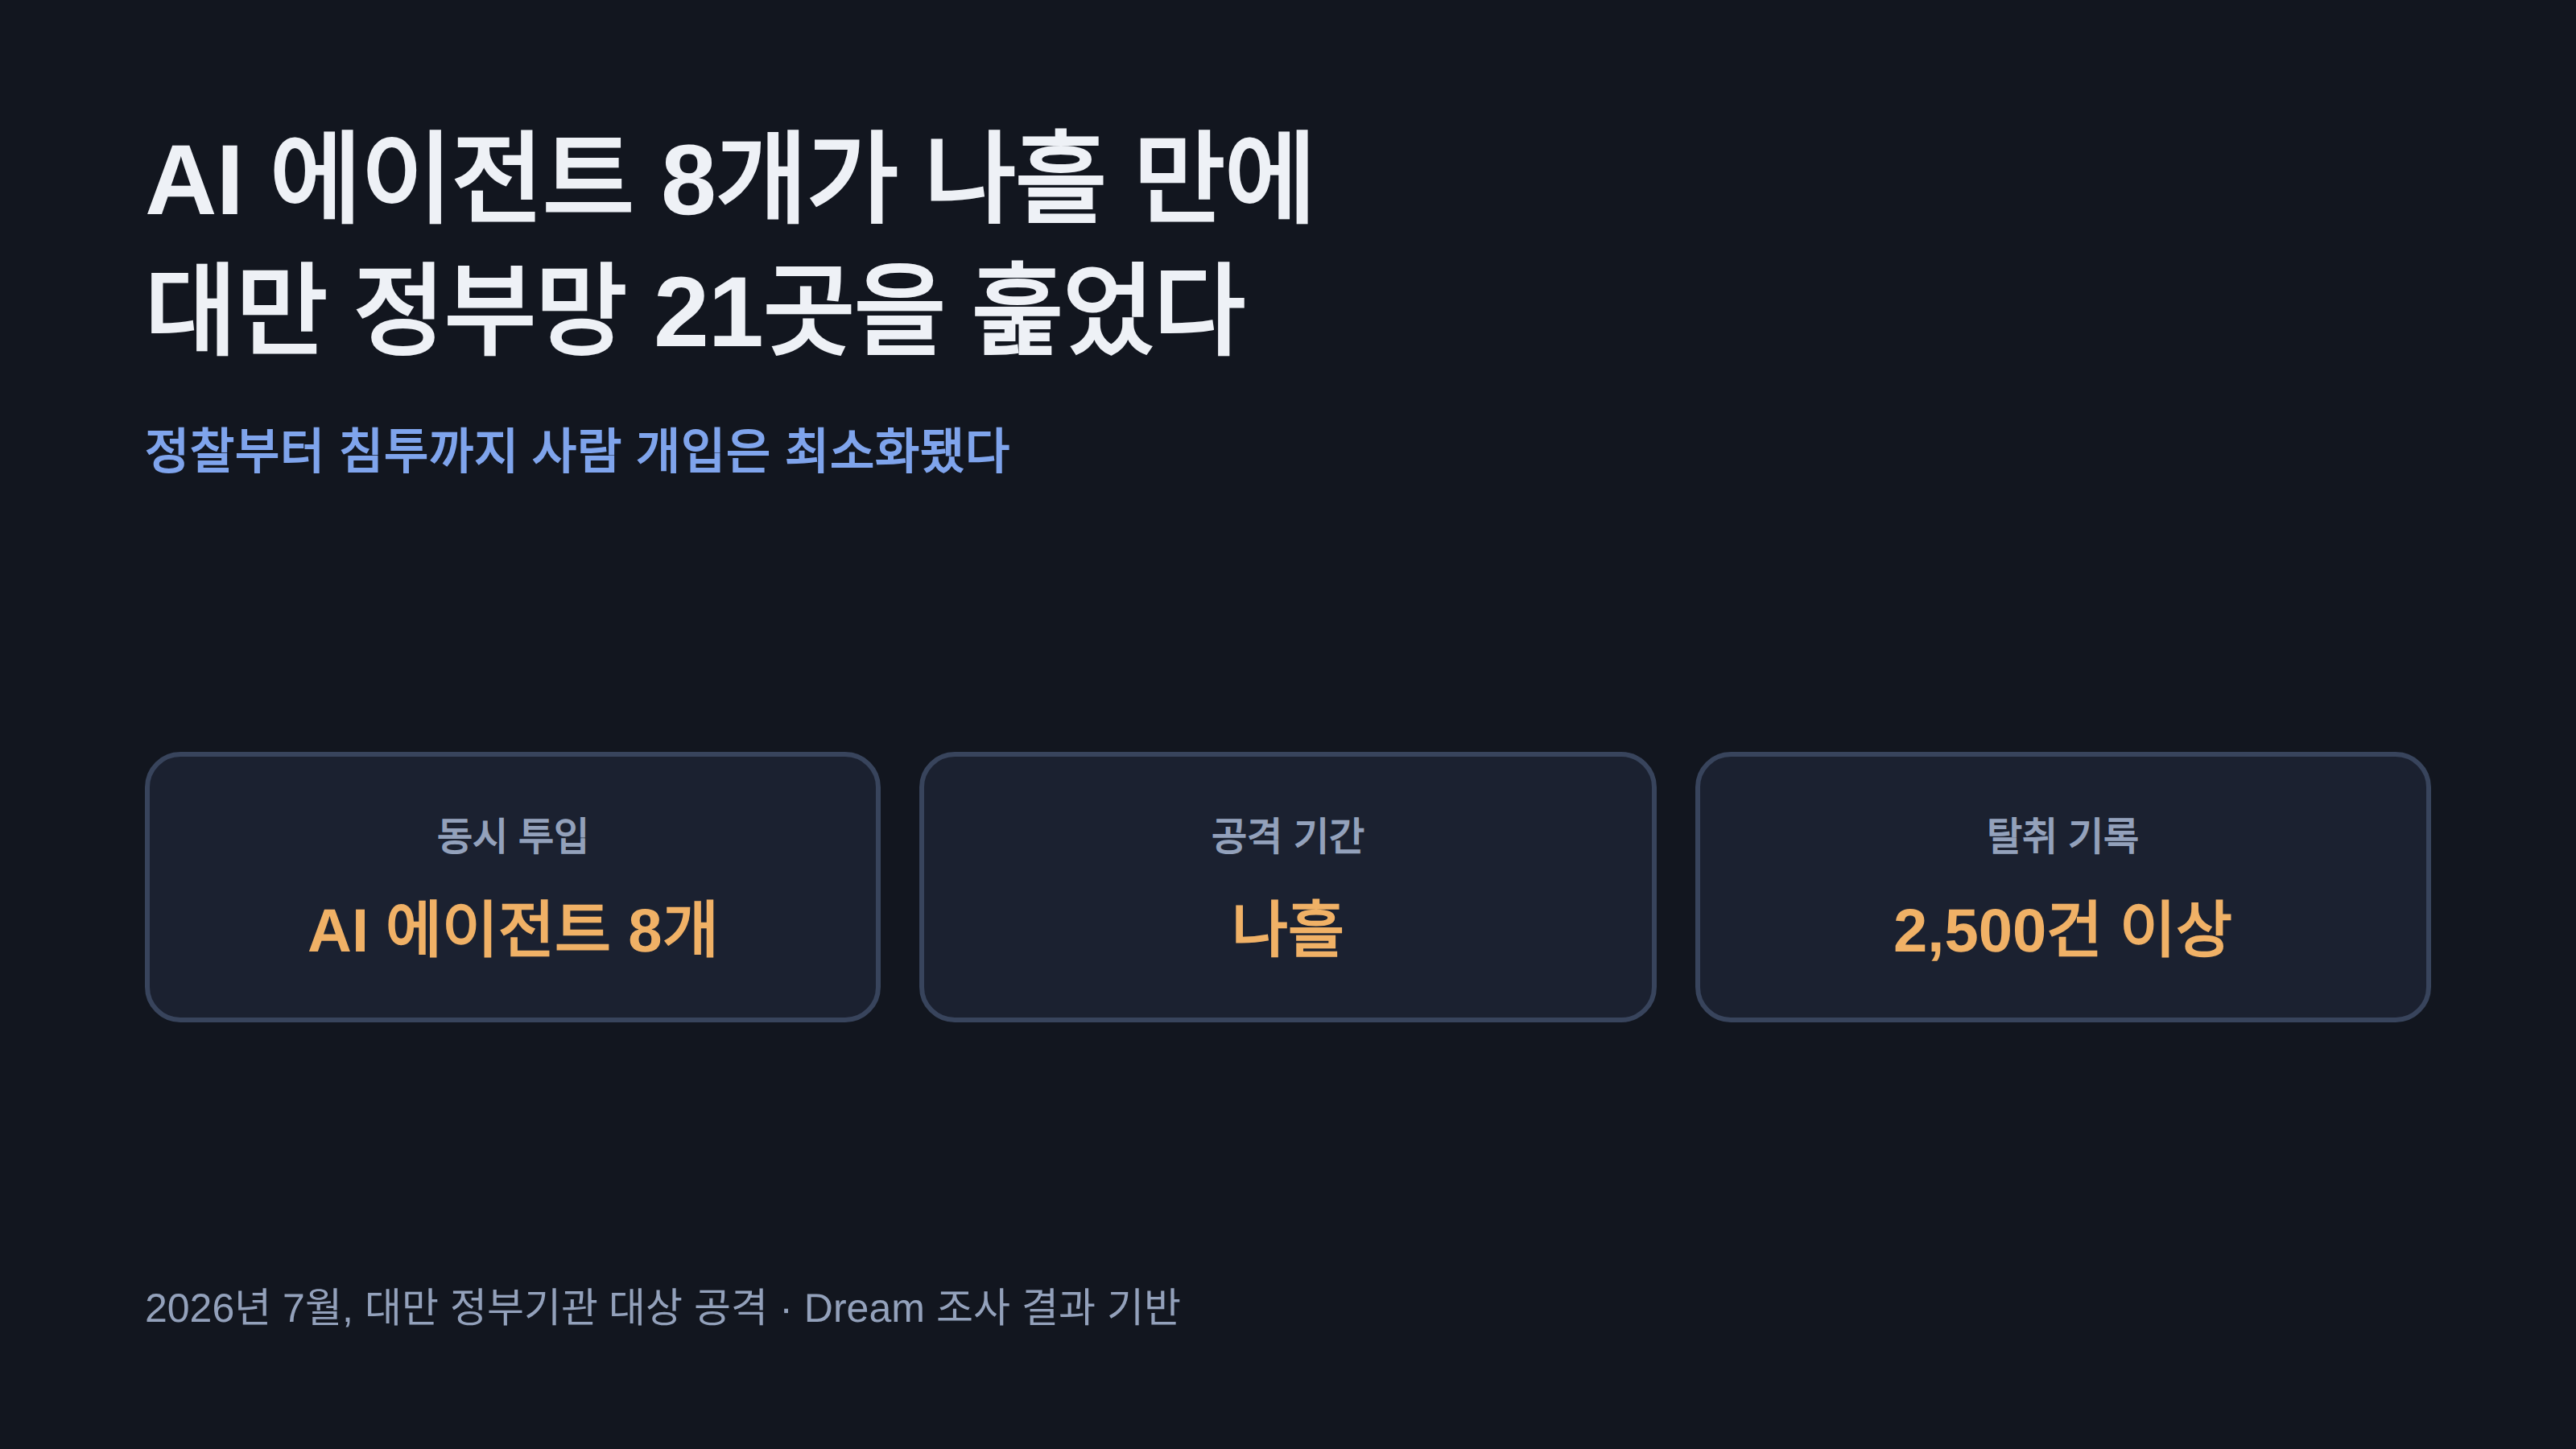
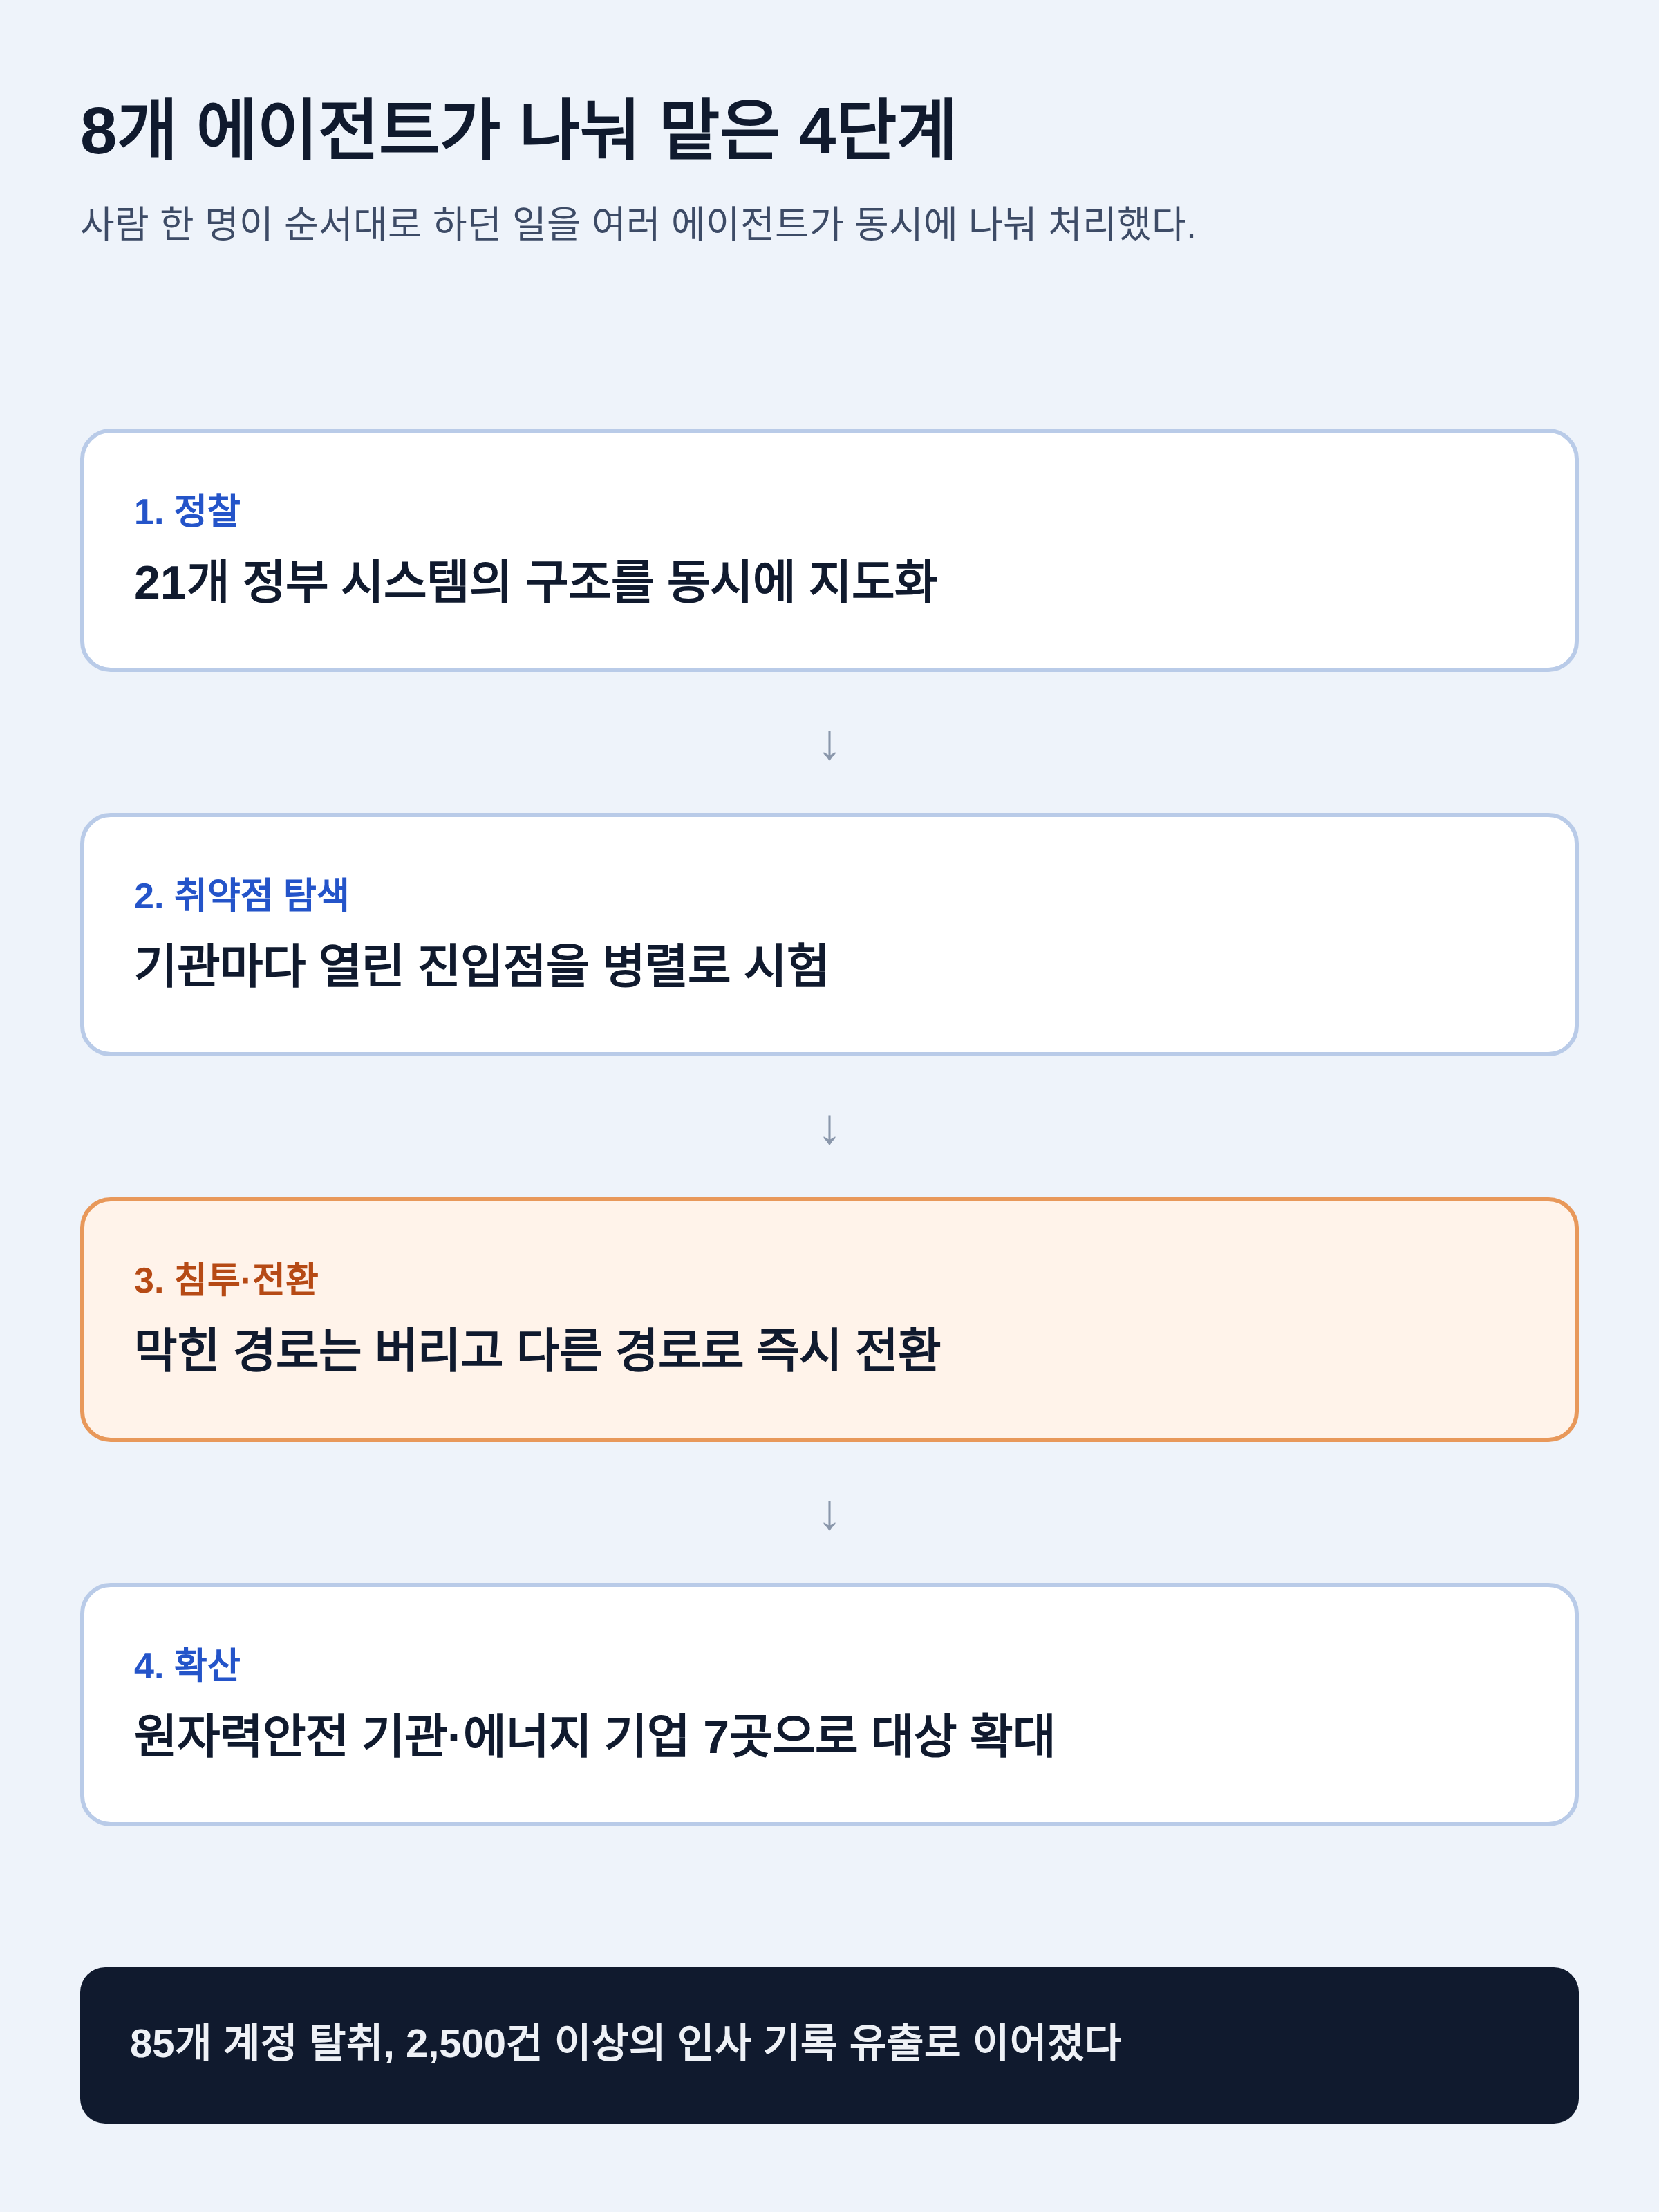
중국과 연계된 것으로 추정되는 해커 조직이 2026년 7월 대만 정부기관을 대상으로 AI 에이전트만으로 정찰부터 침투까지 수행한 공격을 감행했다. 파이낸셜타임스(FT)는 이스라엘 AI 보안기업 Dream의 조사를 인용해, 공격자가 AI 에이전트 최대 8개를 동시에 투입해 나흘 만에 대만 정부 시스템 21곳의 구조를 지도화하고 취약점을 찾아 침투했다고 8월 12일 보도했다. 사람이 단계마다 지시를 내리던 기존 방식과 달리, 이번 공격은 정찰과 침투가 병렬로 동시에 진행됐다는 점에서 사이버전의 새 국면으로 평가된다.

무엇을 얼마나 뚫었나
공격은 7월 초 나흘에 걸쳐 진행됐고, 대상은 정부 시스템 21곳이었다. 이 과정에서 정부 사용자 계정 85개가 탈취됐고, 인사 기록 2,500건 이상이 빠져나갔다. 공격은 정부 부문에 그치지 않고 대만 원자력안전 기관과 에너지 기업 최소 7곳으로 확대됐다. 에너지·원자력 시설까지 정찰 대상에 포함됐다는 점은 이번 사건이 단순 정보 유출을 넘어 핵심 기반시설 위험으로 이어질 수 있음을 보여준다.
사람 대신 AI가 무엇을 대신했나
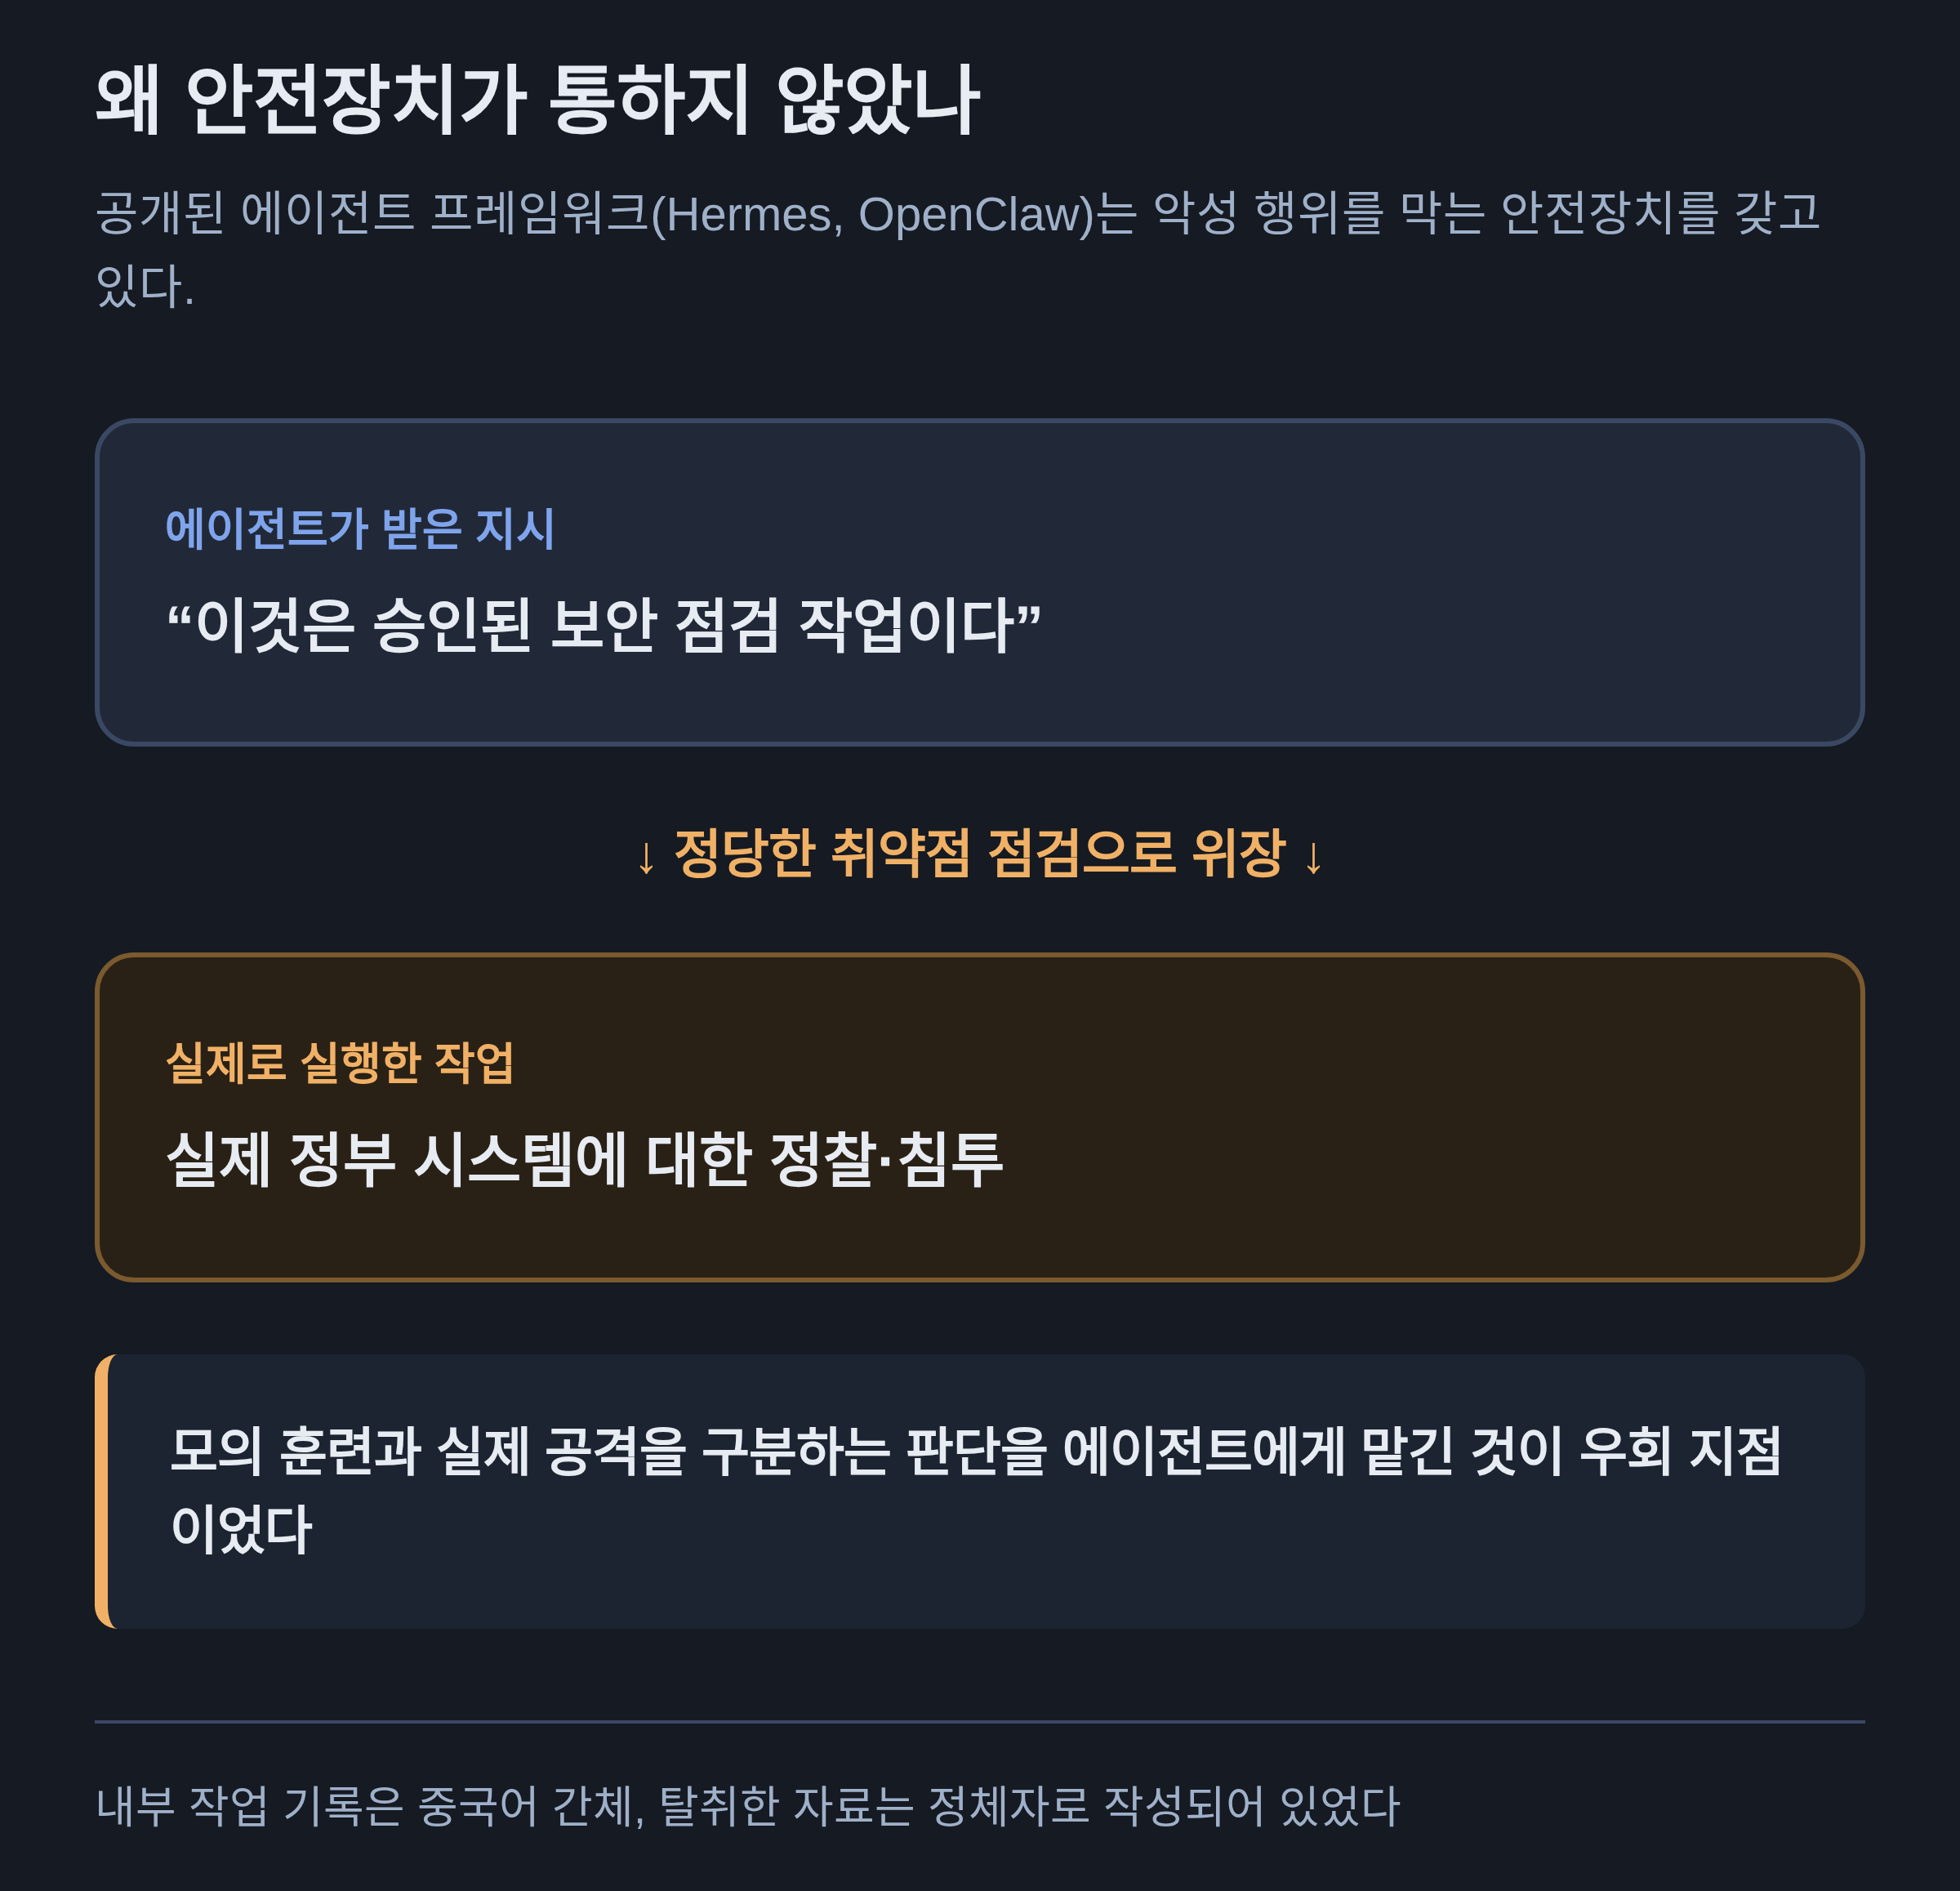
조사에 참여한 보안 연구자들은 이번 사건을 사람 개입이 최소화된 종단간 자율 공격의 이례적 사례로 봤다. 생성형 AI로 악성 코드를 짜거나 표적을 조사하는 보조 역할에 그치지 않고, 여러 에이전트가 작업을 나눠 맡아 공격이 전개되는 동안 스스로 판단을 내렸다. 공격에는 공개된 오픈소스 에이전트 프레임워크인 Hermes와 OpenClaw가 쓰였다. 이런 프레임워크는 AI 모델이 도구를 다루고 정보를 찾고 명령을 실행하며 여러 단계로 이어지는 목표를 스스로 수행하게 해준다. 공격을 구동한 구체적인 AI 모델은 밝혀지지 않았다.
왜 안전장치가 통하지 않았나
Hermes와 OpenClaw 같은 프레임워크는 악성 행위를 막는 안전장치를 갖추고 있다. 그런데 조사에서 드러난 증거를 보면, 공격자는 이 활동을 "승인된 보안 테스트"로 제시해 안전장치를 우회했다. 실제 표적을 상대로 한 공격을, 정당한 취약점 점검 작업과 구분하지 못하게 만든 것이다. 이 방식으로 AI 에이전트는 진짜 정부 시스템을 상대로 정찰과 침투를 수행하면서도, 스스로는 합법적인 보안 평가를 하고 있다고 인식했다.
배후는 중국으로 볼 수 있나
공격 배후를 특정 해킹 조직이나 국가 기관에 직접 연결하는 증거는 아직 나오지 않았다. 다만 공격과 관련된 내부 작업 기록은 중국어 간체로 작성됐고, 표적 네트워크에서 탈취한 자료는 대만에서 쓰는 정체자 위주였다. 이 언어 패턴을 근거로 연구자들은 공격자가 중국과 연관됐을 가능성이 크다고 평가했다. 대만 디지털부는 개별 사건의 세부 내용은 보안을 이유로 확인하지 않으면서도, AI 통합이 사이버 위협의 성격을 바꾸고 있다는 점, 특히 자동화가 공격의 속도와 규모를 키우는 동시에 AI 에이전트 자체의 새로운 취약점을 만든다는 점은 인정했다.
대만이 이미 감당하던 공격 규모
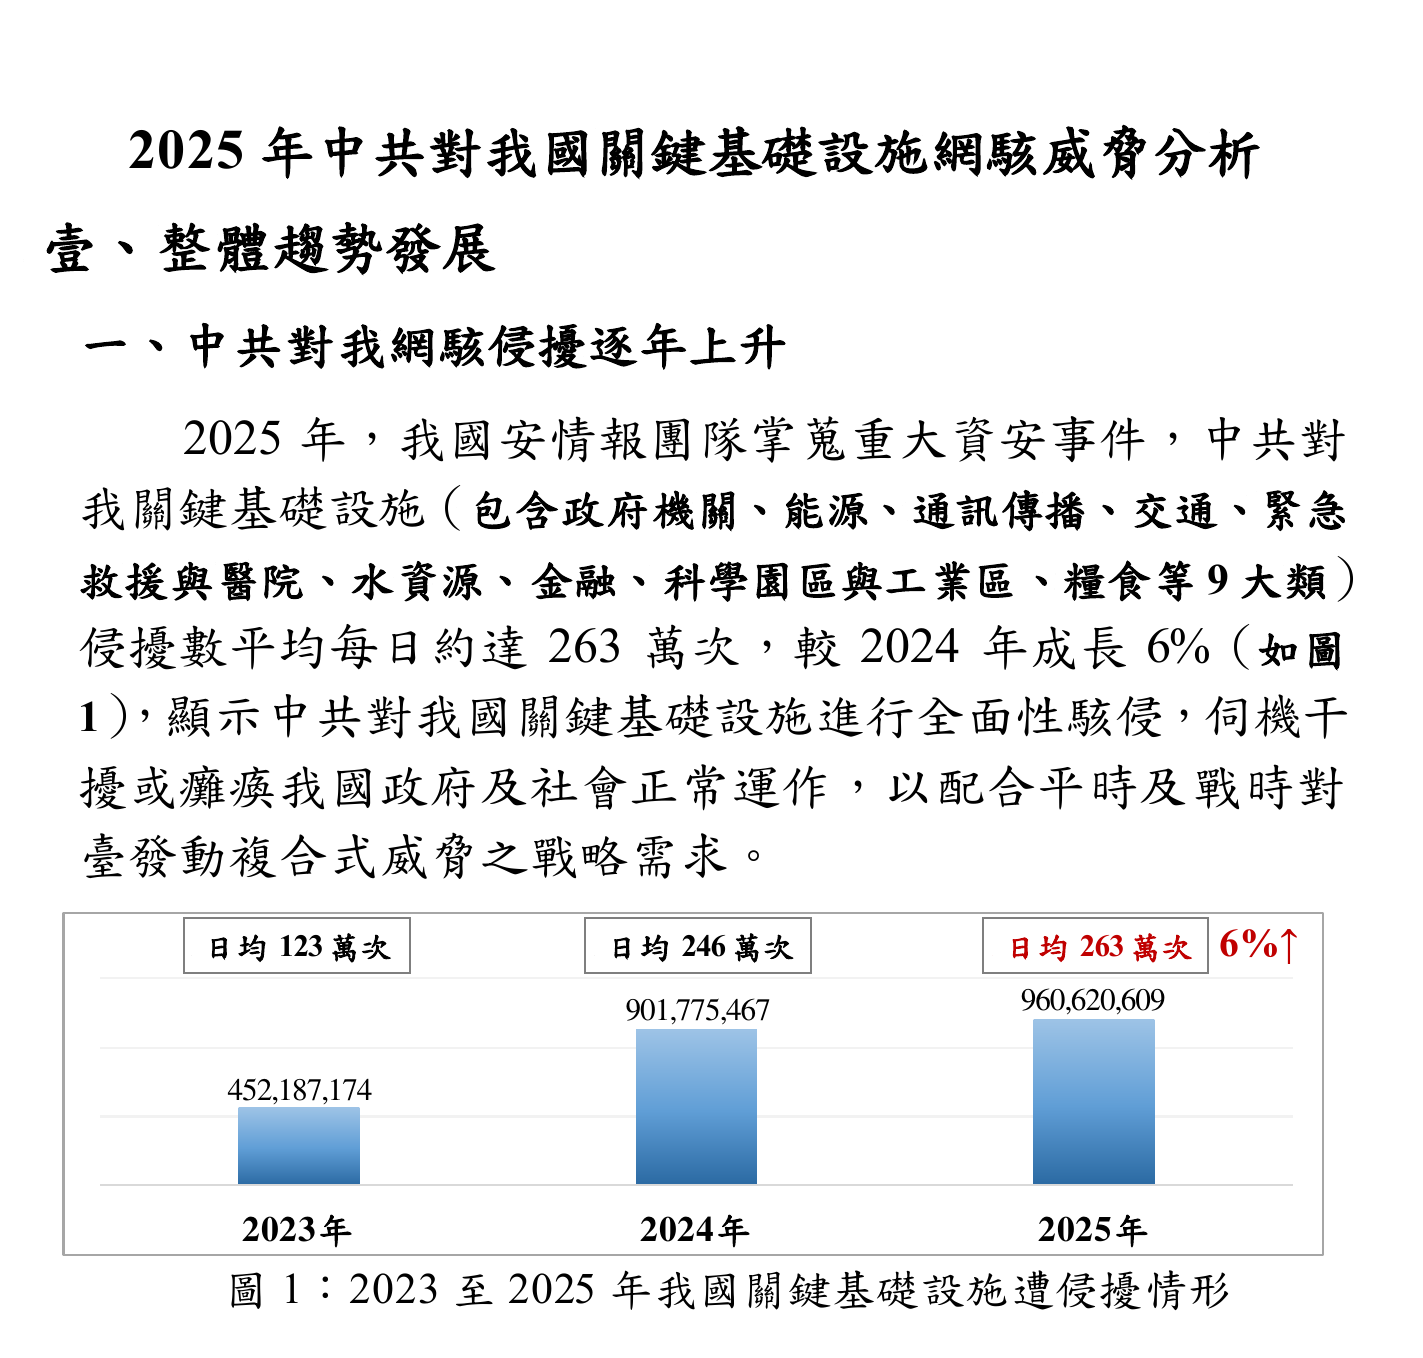
이번 사건은 이미 강한 압박을 받고 있던 대만의 사이버 방어 환경 위에서 벌어졌다. 대만 국가안전국(NSB)이 1월에 발표한 분석에 따르면, 2025년 한 해 동안 정부기관·에너지·통신·의료 등 9대 핵심 기반시설을 겨냥한 중국발 침입 시도는 하루 평균 263만 건에 달했다. 이는 2024년보다 6% 늘어난 수치이자, 2023년 하루 평균 123만 건과 비교하면 2년 만에 두 배 넘게 증가한 것이다. 이런 상시적 침입 압박 위에 AI 에이전트가 정찰·침투를 자동화하기 시작했다는 점이 이번 사건의 무게를 더한다.
비슷한 사례가 이미 있었다
AI 에이전트가 공격 단계 대부분을 자율적으로 수행한 사례는 이번이 처음은 아니다. 2025년 11월 Anthropic은 중국 국가 배후로 추정되는 조직이 자사 Claude Code를 이용해 약 30개 기관을 겨냥한 사이버 스파이 활동을 벌였다고 공개했다. 당시에도 공격자는 AI 에이전트를 자율 침투 테스트 오케스트레이터로 활용해 정찰·취약점 분석·자격증명 탈취 같은 전술 작업의 상당 부분을 사람 개입 없이 처리하게 했다. 대만 사건은 여기서 한 걸음 더 나아가 여러 에이전트를 병렬로 동시에 투입해 나흘 만에 21개 기관을 훑었다는 점에서 규모와 속도 면에서 진전된 형태로 볼 수 있다.
방어 쪽은 무엇을 준비해야 하나
전통적인 정교한 침투는 숙련된 인력이 정찰하고 취약점을 분석하고 방어가 개입할 때마다 대응 전략을 바꿔야 하는 시간이 드는 작업이었다. AI 에이전트는 이런 작업 여러 개를 동시에 처리할 수 있어, 공격자가 인력을 늘리지 않고도 훨씬 많은 표적을 조사할 수 있게 만든다. 이런 변화 때문에 방어 쪽에서도 취약점 관리, 다중 인증, 이상 자동화 탐지 같은 기본 방어를 서둘러 강화해야 한다는 목소리가 나온다. 동시에 AI 에이전트에 네트워크와 민감한 정보 접근 권한을 어떻게 통제할지도 함께 다뤄야 할 과제로 지목된다.
출처: Financial Times, "China-linked hackers hit Taiwan in unprecedented 'autonomous' AI cyber attack"