
프랑스 슈퍼마켓의 냉장·냉동 설비가 2026년 10월 11일 밤부터 12일 사이 공격을 받아 온도가 올라갔다. 성에를 녹이려고 열을 가하는 제상 모드가 악용됐고, 매장들은 신선·냉동식품을 폐기했다. 프랑스 보안 대응 기관 CERT-FR은 Danfoss의 AK-SM·AK-SC 계열과 Copeland·Dixell의 XWEB 원격 제어기에서 다수의 침해를 확인했다고 경보를 냈다.
사건 뒤 IP 주소 정보 업체 IPinfo가 주간 인터넷 관측 기록을 거슬러 확인했다. 공격 닷새 전 프랑스에서 인터넷으로 접속할 수 있던 Danfoss 관리 화면은 1,331개 주소에서 발견됐다. 그중 1,019개는 3월 30일에도 같은 주소에 있었다. 냉장 설비가 갑자기 위험해진 것이 아니라, 외부에 열린 관리 화면이 반년 넘는 기간의 양 끝에서 관측된 셈이다.
냉장고 한 대가 아니라 매장의 제어 화면이 열려 있었다
이때 말하는 관리 화면은 가정용 냉장고의 앱이 아니다. 매장 직원과 냉동·냉장 설비 업체가 여러 설비의 상태를 살피고 설정을 관리하는 제어기의 웹 화면이다. Danfoss StoreView가 대표적이다. 매장 뒤편에서 다루던 제어 기능에 인터넷으로 접근할 길이 생기면, 현장에 오지 않고도 유지보수할 수 있다.
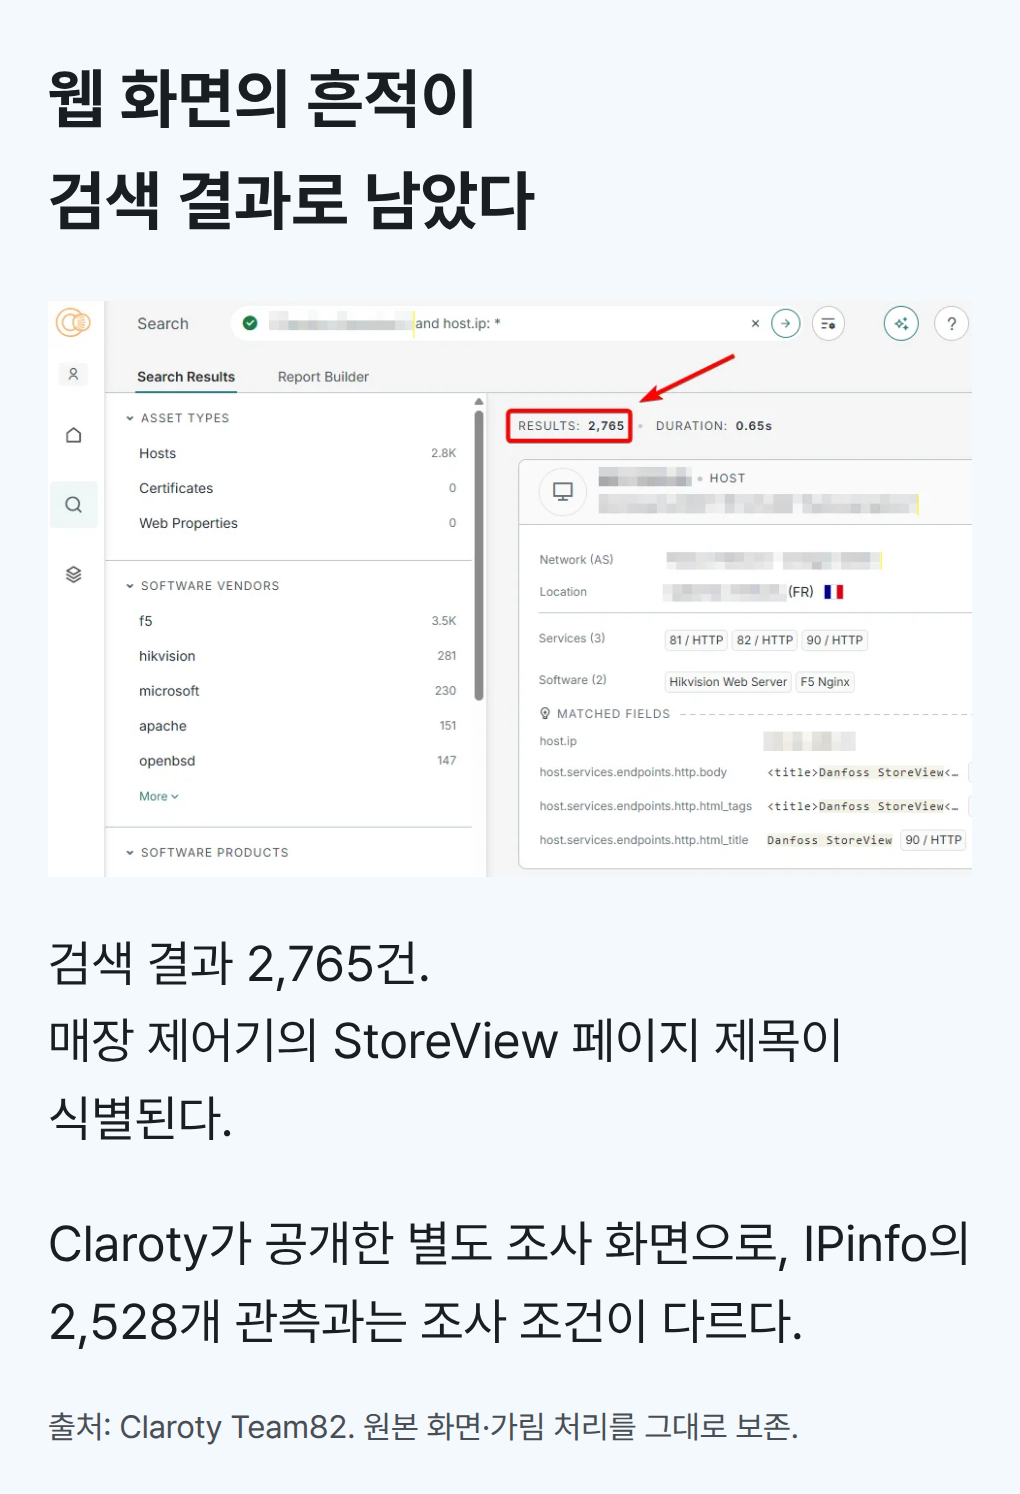
보안 업체 Claroty의 연구에는 인터넷 자산 검색 서비스에서 StoreView 화면을 찾은 결과가 실려 있다. 공개된 화면의 검색 결과는 2,765건이다. 아래 IPinfo 집계와는 조사 방식이 다른 별도 관측이다.
IPinfo는 10월 6~7일 IPv4 주소의 웹 서비스용 포트를 조사해 전 세계에서 관리 화면 2,528개를 찾았다. 프랑스의 1,331개는 나머지 72개 국가·지역을 합친 1,197개보다 많았다. 프랑스에서 발견된 주소의 98%가 데이터센터나 클라우드가 아닌 통신사 망에 있었다. IPinfo는 이를 매장 인터넷 회선에 연결된 제어기를 외부 기술자나 본사가 관리하도록 열어 둔 형태와 맞는 관측으로 해석했다.
여기서 주소 수를 피해 매장 수로 읽으면 안 된다. 주소 하나가 매장 하나와 일치하지 않으며, 화면이 열린 사실만으로 침입 성공을 뜻하지도 않는다. 공격자의 진입 경로와 이번에 악용한 취약점은 공개되지 않았다. 이 조사가 보여 주는 것은 공격 이전부터 존재한 노출 규모다.
프랑스만 업데이트를 못한 것은 아니다
프랑스에서 찾은 관리 화면 중 1,136개, 약 85%는 알려진 보안 결함이 있는 소프트웨어를 쓰는 것으로 분류됐다. 지원이 끝난 구형 제어기가 527개, 2023년 수정 사항이 빠진 것이 280개, 2025년 수정 사항이 빠진 것이 329개였다. 알려진 수정 사항을 모두 갖춘 것은 195개였다. 버전은 화면에 드러난 빌드 시점 등을 기준으로 추정했다.
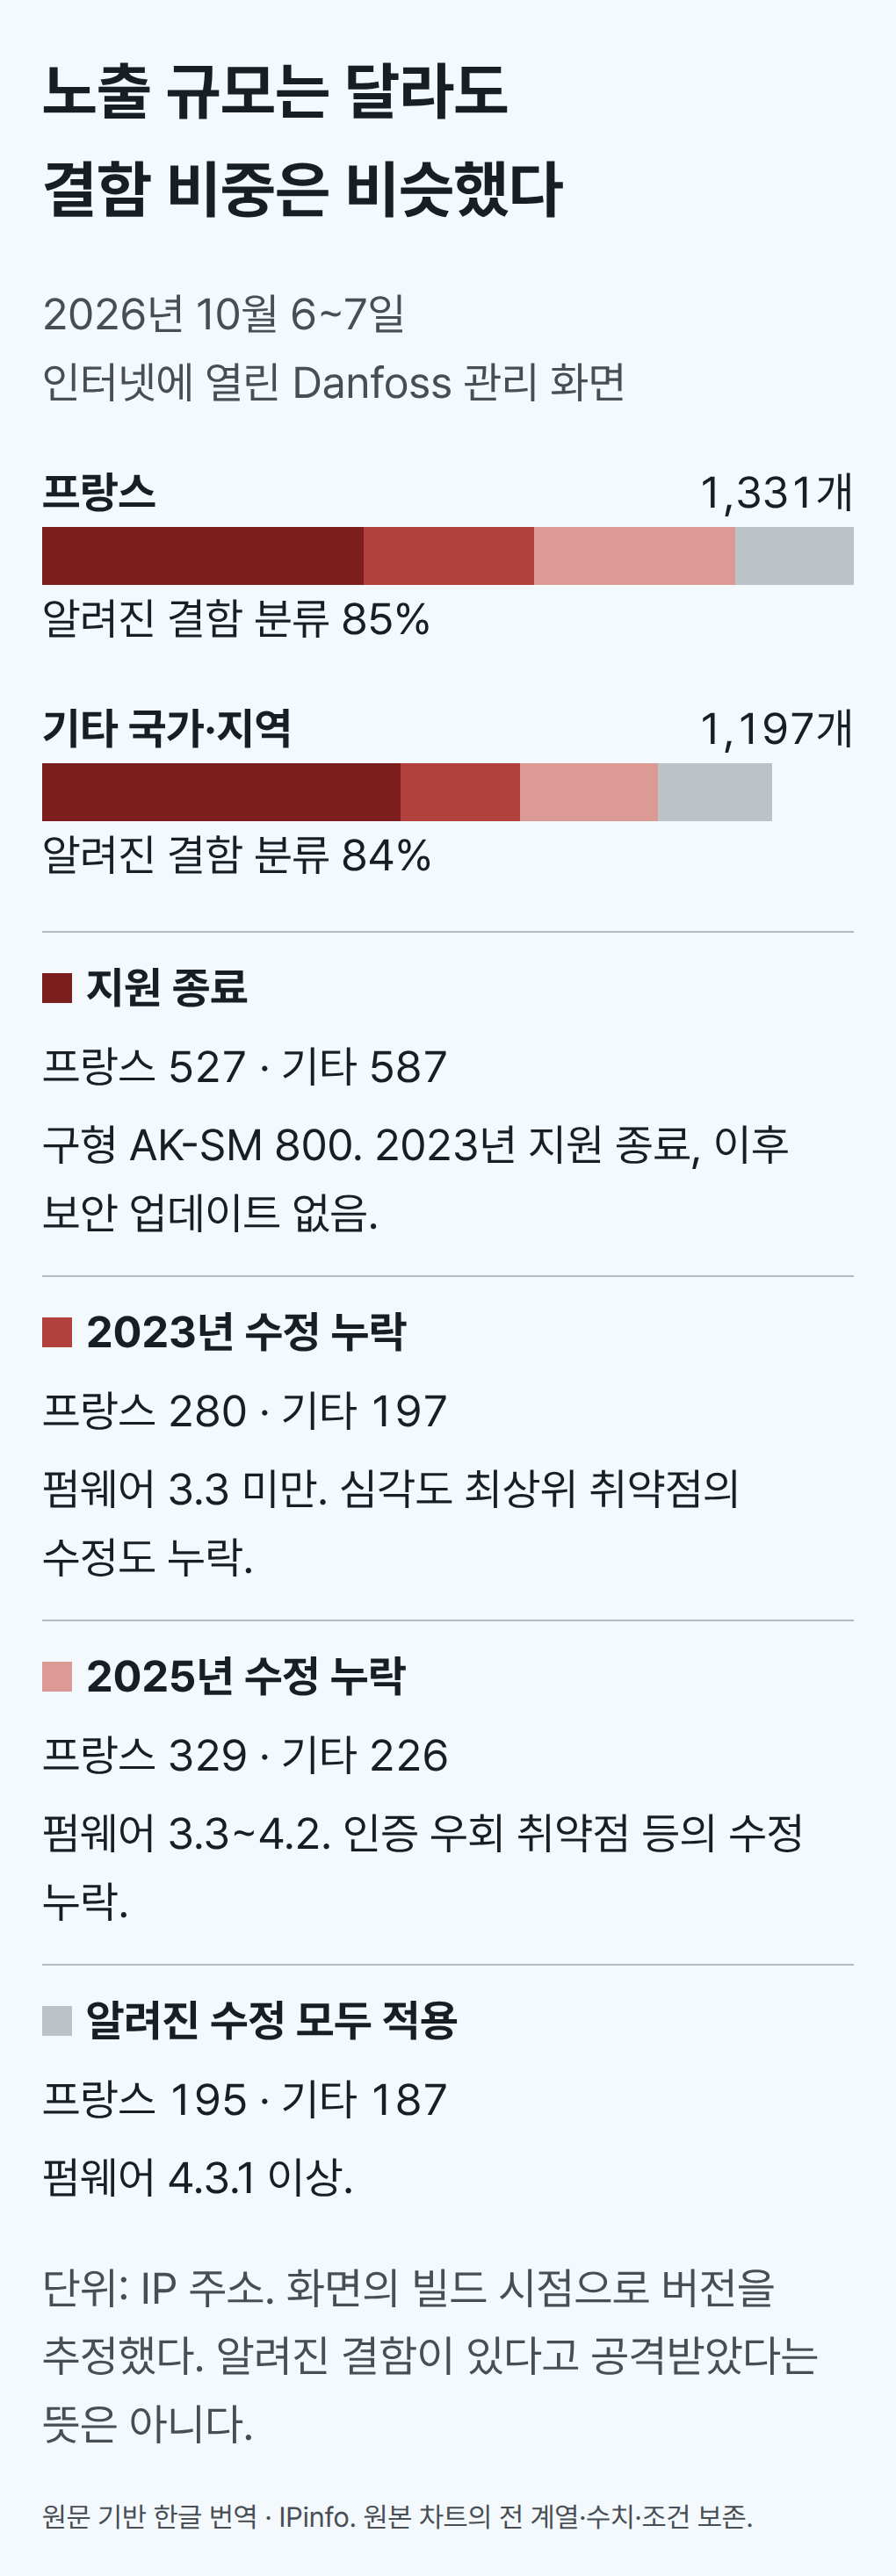
나머지 국가·지역의 결함 비중도 84%로 거의 같았다. 프랑스가 유독 업데이트를 덜 했다는 설명보다, 비슷하게 오래된 장비가 훨씬 많이 인터넷에 노출돼 있었다는 설명이 데이터에 가깝다. 구형 AK-SM 800은 2023년에 수명 종료가 공지됐고, 같은 해 인증 우회 문제도 공개됐다. 현행 AK-SM 800A 역시 인증 우회와 원격 코드 실행 등 별도 취약점의 수정 대상이었다. 제품 이름이 비슷해도 지원 상태와 설치 버전은 나눠 확인해야 한다.
장기 관측에서도 변화는 느렸다. 3월 말 프랑스에서 발견한 지원 종료 제어기는 519개였는데 10월에는 527개였다. 신형 제어기 가운데 알려진 수정 사항을 모두 갖춘 비중은 같은 기간 14%에서 24%로 올랐다. 이 24%는 신형만을 분모로 삼은 값이다. 구형까지 포함한 전체 1,331개와 혼동하면 업데이트 상황을 실제보다 좋게 읽게 된다.
공격 뒤 사라진 화면은 업데이트된 것일까
10월 14일 같은 주소를 다시 확인하자 프랑스의 관리 화면은 316개만 남았다. 공격 전 1,331개에서 약 76% 줄었다. 8월부터 10월 초까지 주간 조사에서 통상 사라지던 비율은 3~7%였다. 사건 직후의 감소는 평소 주소 변동과는 규모가 달랐다.
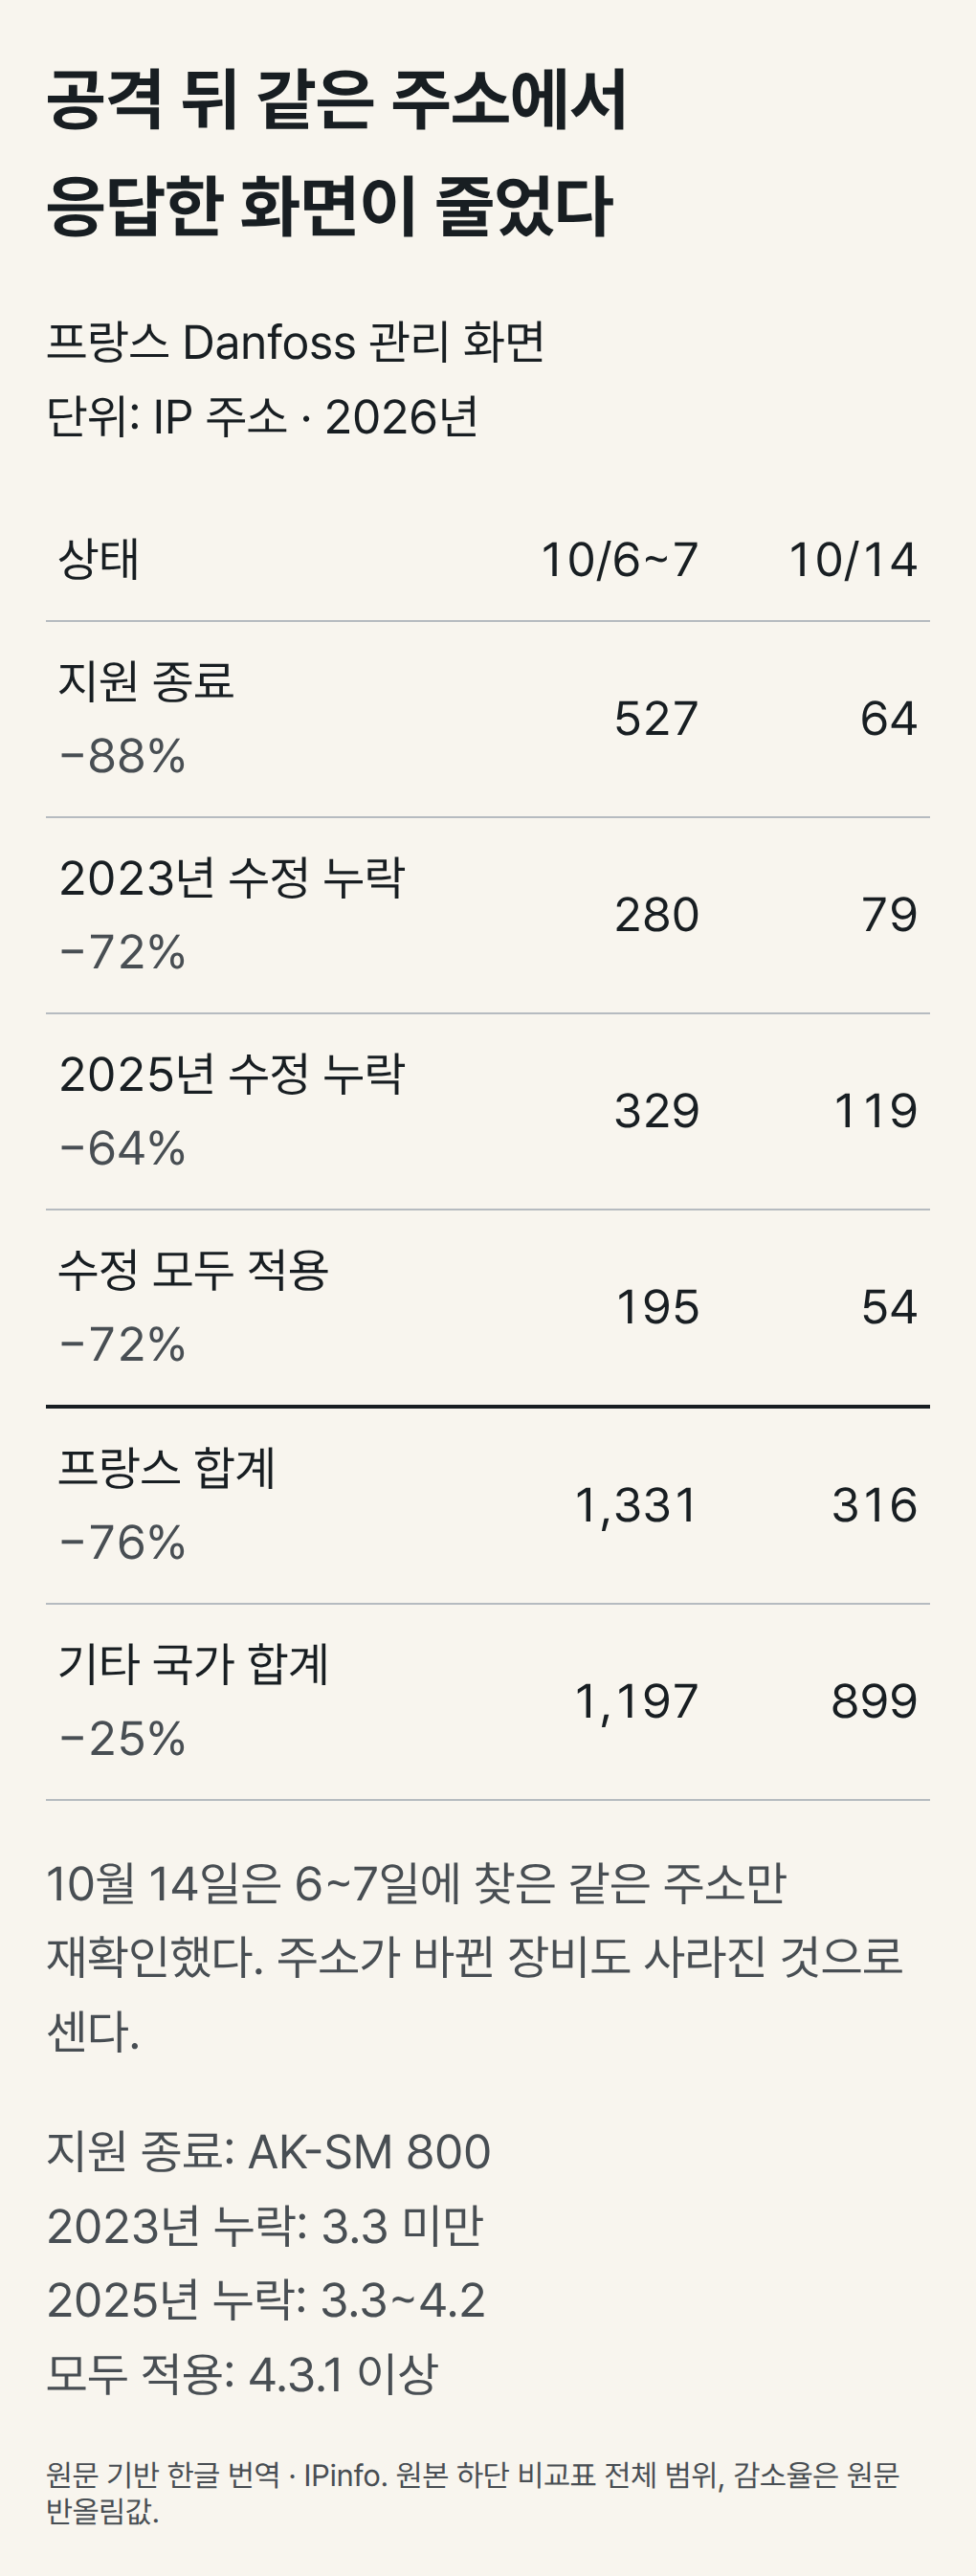
수정 사항을 모두 적용한 장비도 195개에서 54개로 줄었다. 오래된 장비만 새 버전으로 옮겨 간 모습이 아니라, 외부 접속 자체를 끊은 상황과 맞는다. 새 주소로 이동한 장비도 이 재조사에서는 사라진 것으로 센다. 따라서 316개는 그날 프랑스에 남은 모든 장비를 새로 집계한 총수가 아니라, 공격 전에 찾은 주소 중 계속 응답한 수다.
원격 유지보수는 남기고 공개 접속을 닫는 순서
CERT-FR의 대응 권고는 제어기의 공개 인터넷 노출을 없애는 데서 시작한다. 외부 유지보수가 필요하면 보안 VPN이나 보호된 망으로 접근을 복구하도록 한다. 설비 업체의 IP 주소만 방화벽에서 허용하는 방법은 긴급 임시 조치이며, 영구 대책으로 보지 않는다.
그렇다고 데이터 전송선을 무작정 끊으라는 뜻은 아니다. CERT-FR은 냉장 설비 업체로 올라가는 데이터를 차단하기 전에 보험 계약 조건을 확인하라고 명시했다. 감시·유지보수 계약과 연결돼 있을 수 있기 때문이다. 매장은 설비 업체와 함께 접속 경로를 바꾸면서 제상 시간대를 비롯한 전체 설정을 확인해야 한다. Danfoss 장비에는 펌웨어 갱신, 보안 수준 Strict 설정, 기본 비밀번호 변경도 권고했다.
이미 침해된 장비는 재시작이나 공장 초기화 뒤 재설정이 필요할 수 있지만, 지원이 끝난 제어기를 다시 공개 인터넷에 연결하면 취약한 상태도 돌아온다. 매장 운영자가 유지보수 업체에 요청할 것은 초기화 완료 사진만이 아니다. 어떤 모델이 어떤 버전으로 남아 있는지, 누가 어느 경로로 접속하는지, 외부 공개 접속을 닫고도 온도 감시가 유지되는지까지 함께 확인해야 한다.
출처: IPinfo의 프랑스 냉장 제어기 노출 조사, CERT-FR 보안 경보(10월 16일 갱신), Claroty Team82 취약점 연구