
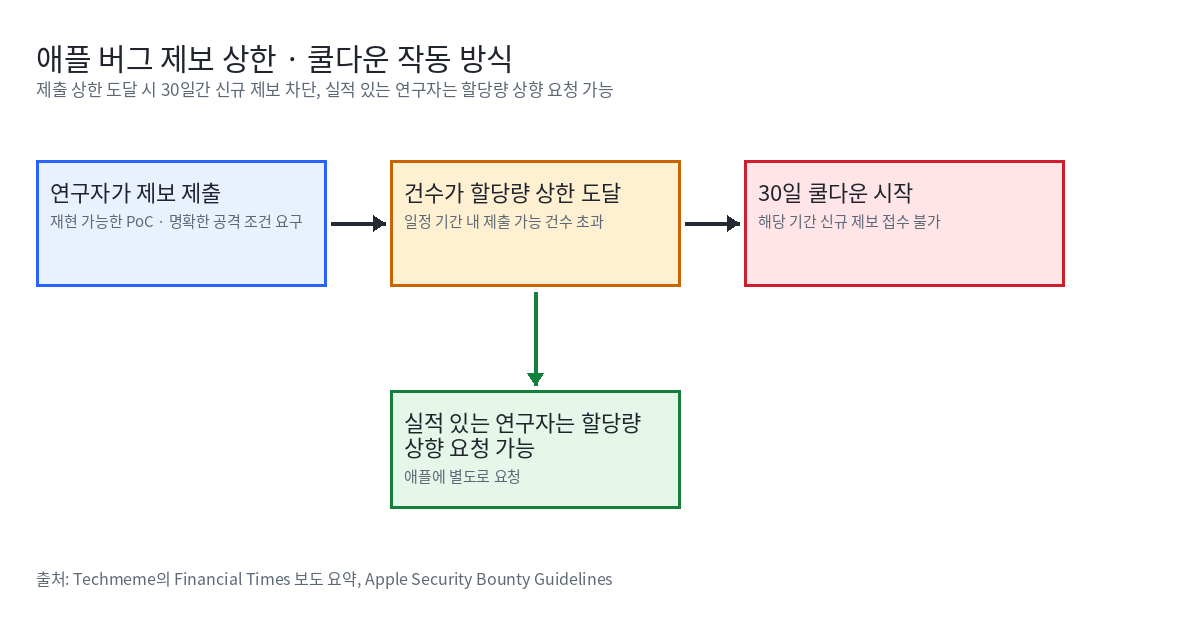
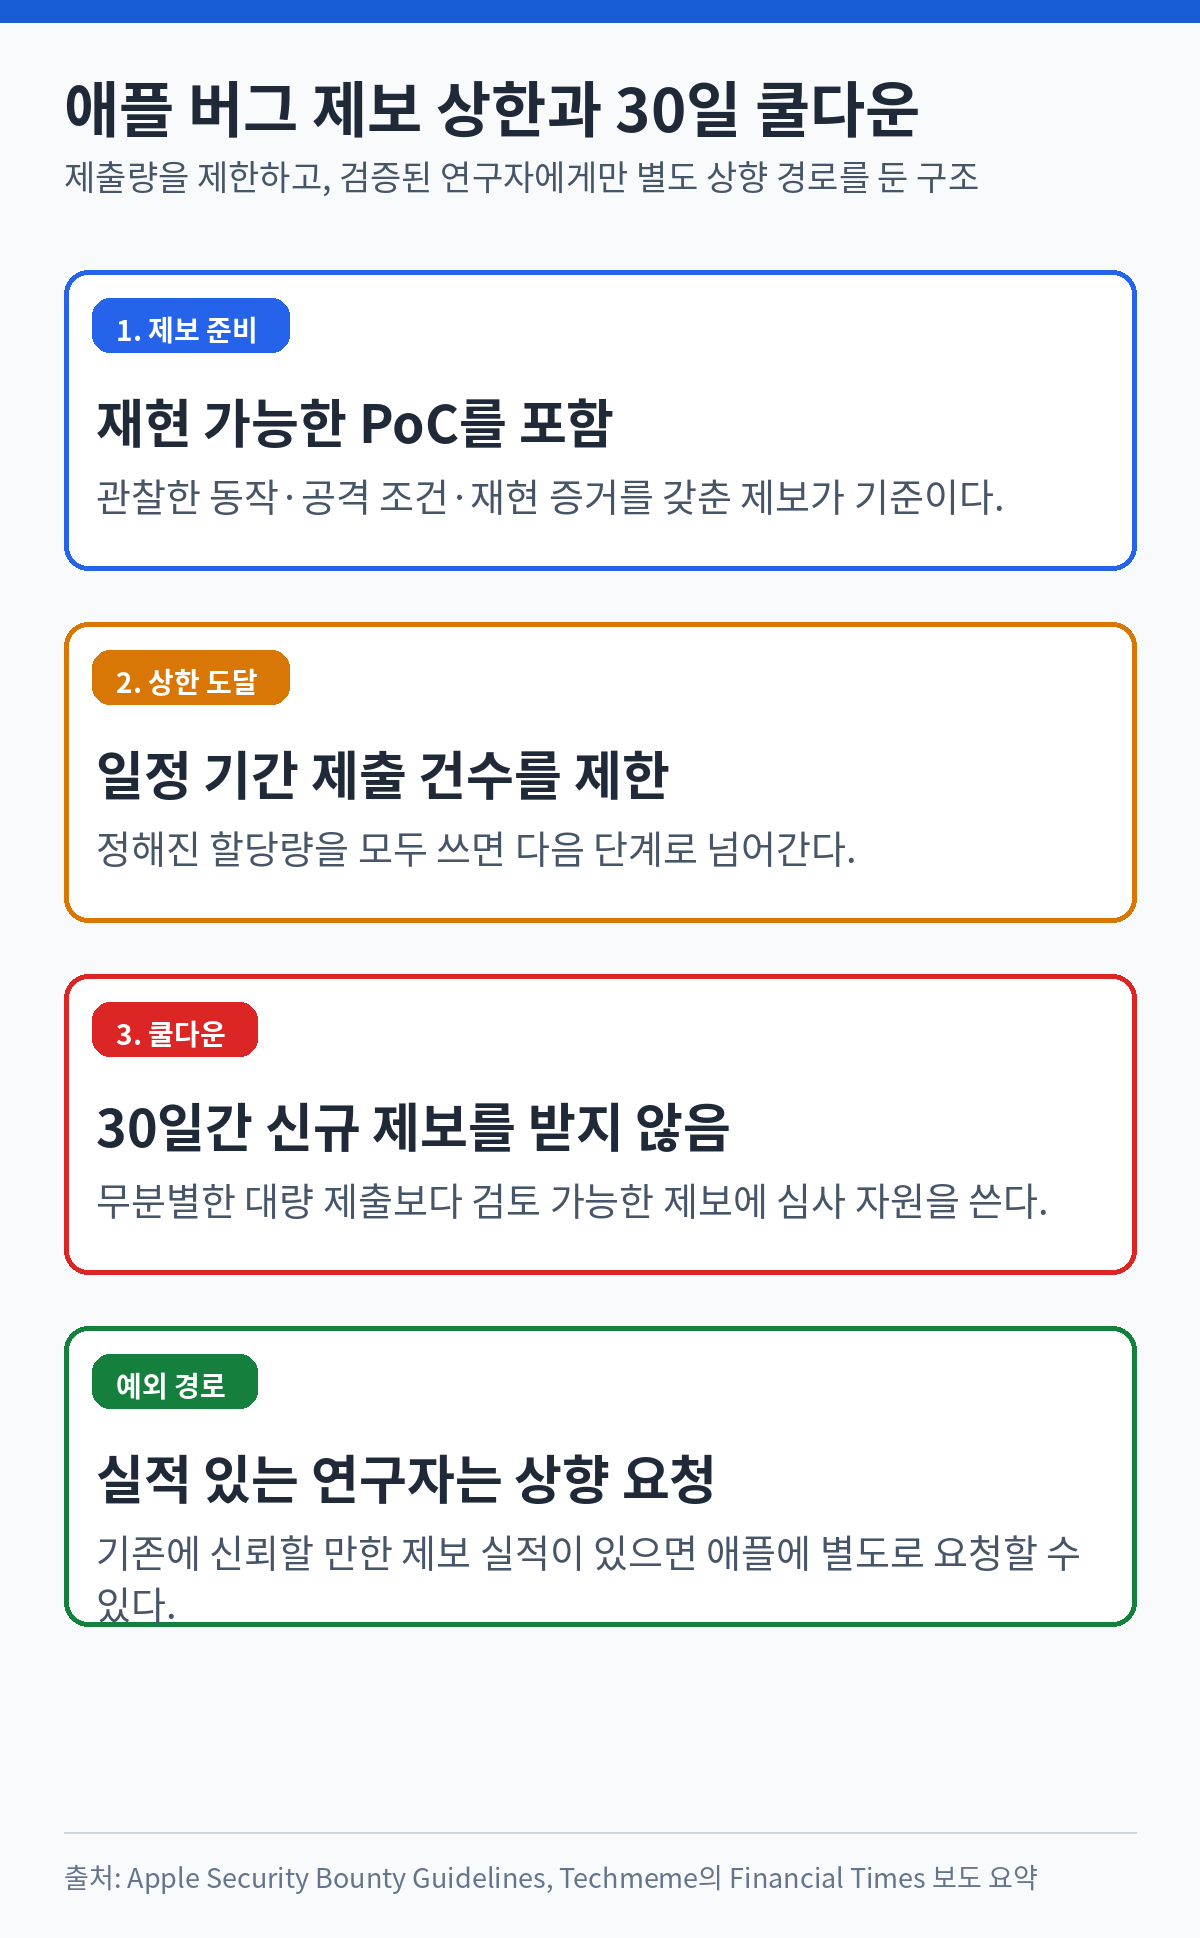
애플이 보안 취약점 제보 시스템에 제출 건수 상한과 30일 쿨다운(cool-off) 기간을 새로 도입했다. Financial Times가 8월 2일 보도한 내용에 따르면, 애플은 AI 도구를 이용해 만든 제보가 짧은 기간에 몰리면서 심사 인력이 감당하지 못할 정도로 밀려들자 이런 조치를 내놓았다. 연구자가 일정 기간 안에 제출할 수 있는 건수를 제한하고, 상한에 도달하면 30일 동안 새 제보를 받지 않는 방식이다. 다만 실적이 있는 연구자는 애플에 별도로 요청해 더 높은 할당량을 받을 수 있다.
애플 보안 연구(Apple Security Research) 사이트의 공개 제보 가이드라인에도 이런 정책 변화의 배경이 드러나 있다. "완전하고 실행 가능한 제보(complete and actionable report)"의 조건을 설명하는 항목에 "AI 도구가 생성한 장황한 설명은 피하라(Avoid lengthy descriptions generated by AI tools)"는 문구가 명시돼 있다. 애플이 요구하는 제보 기준은 관찰한 동작과 예상했던 동작, 우회된 보안·개인정보 메커니즘에 대한 정확하고 간결한 설명, 실제로 동작하는 익스플로잇 또는 재현 가능한 개념증명(PoC), 그리고 해당 카테고리에 요구되는 경우 Target Flag 확보 증빙까지 포함한다.
왜 지금 쿨다운을 도입했나
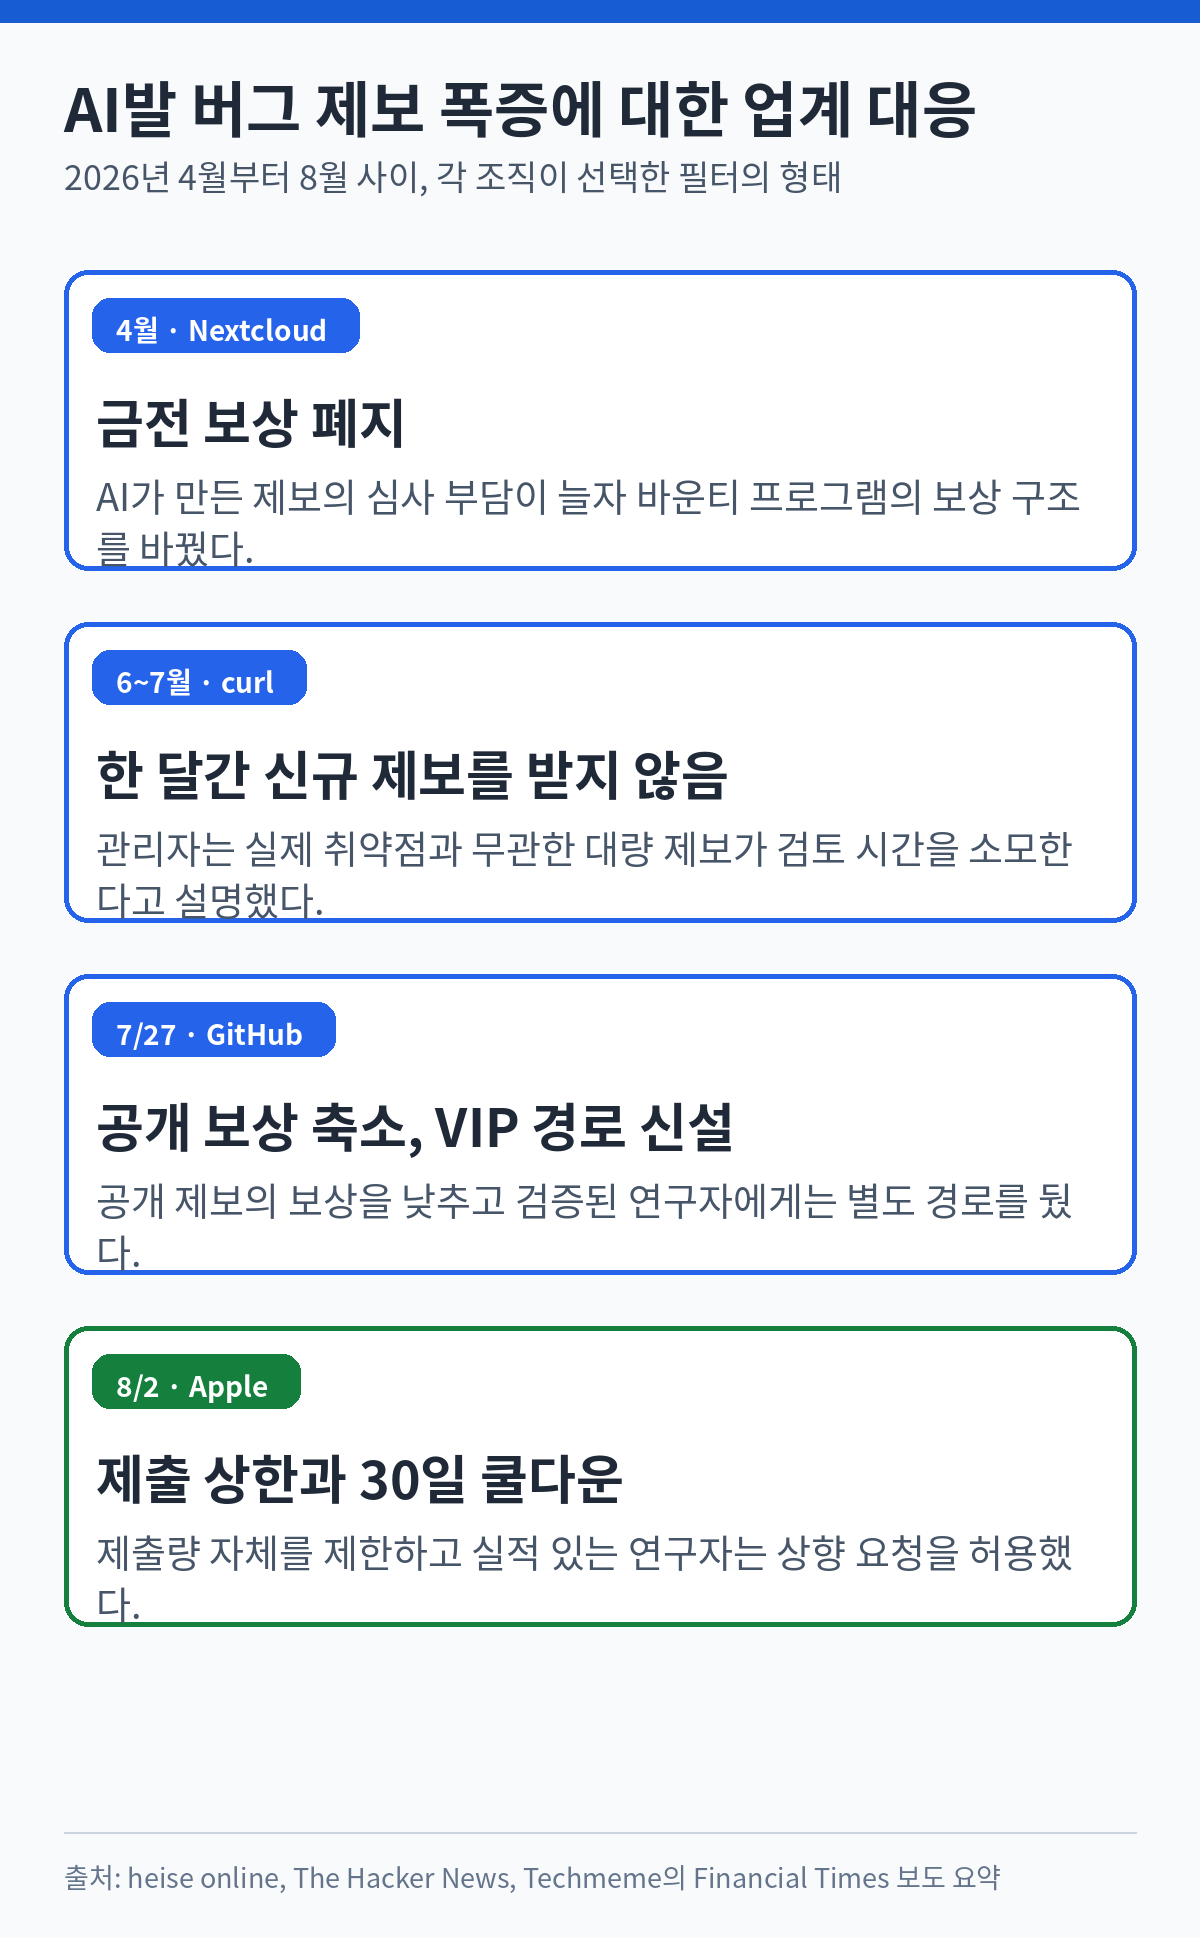
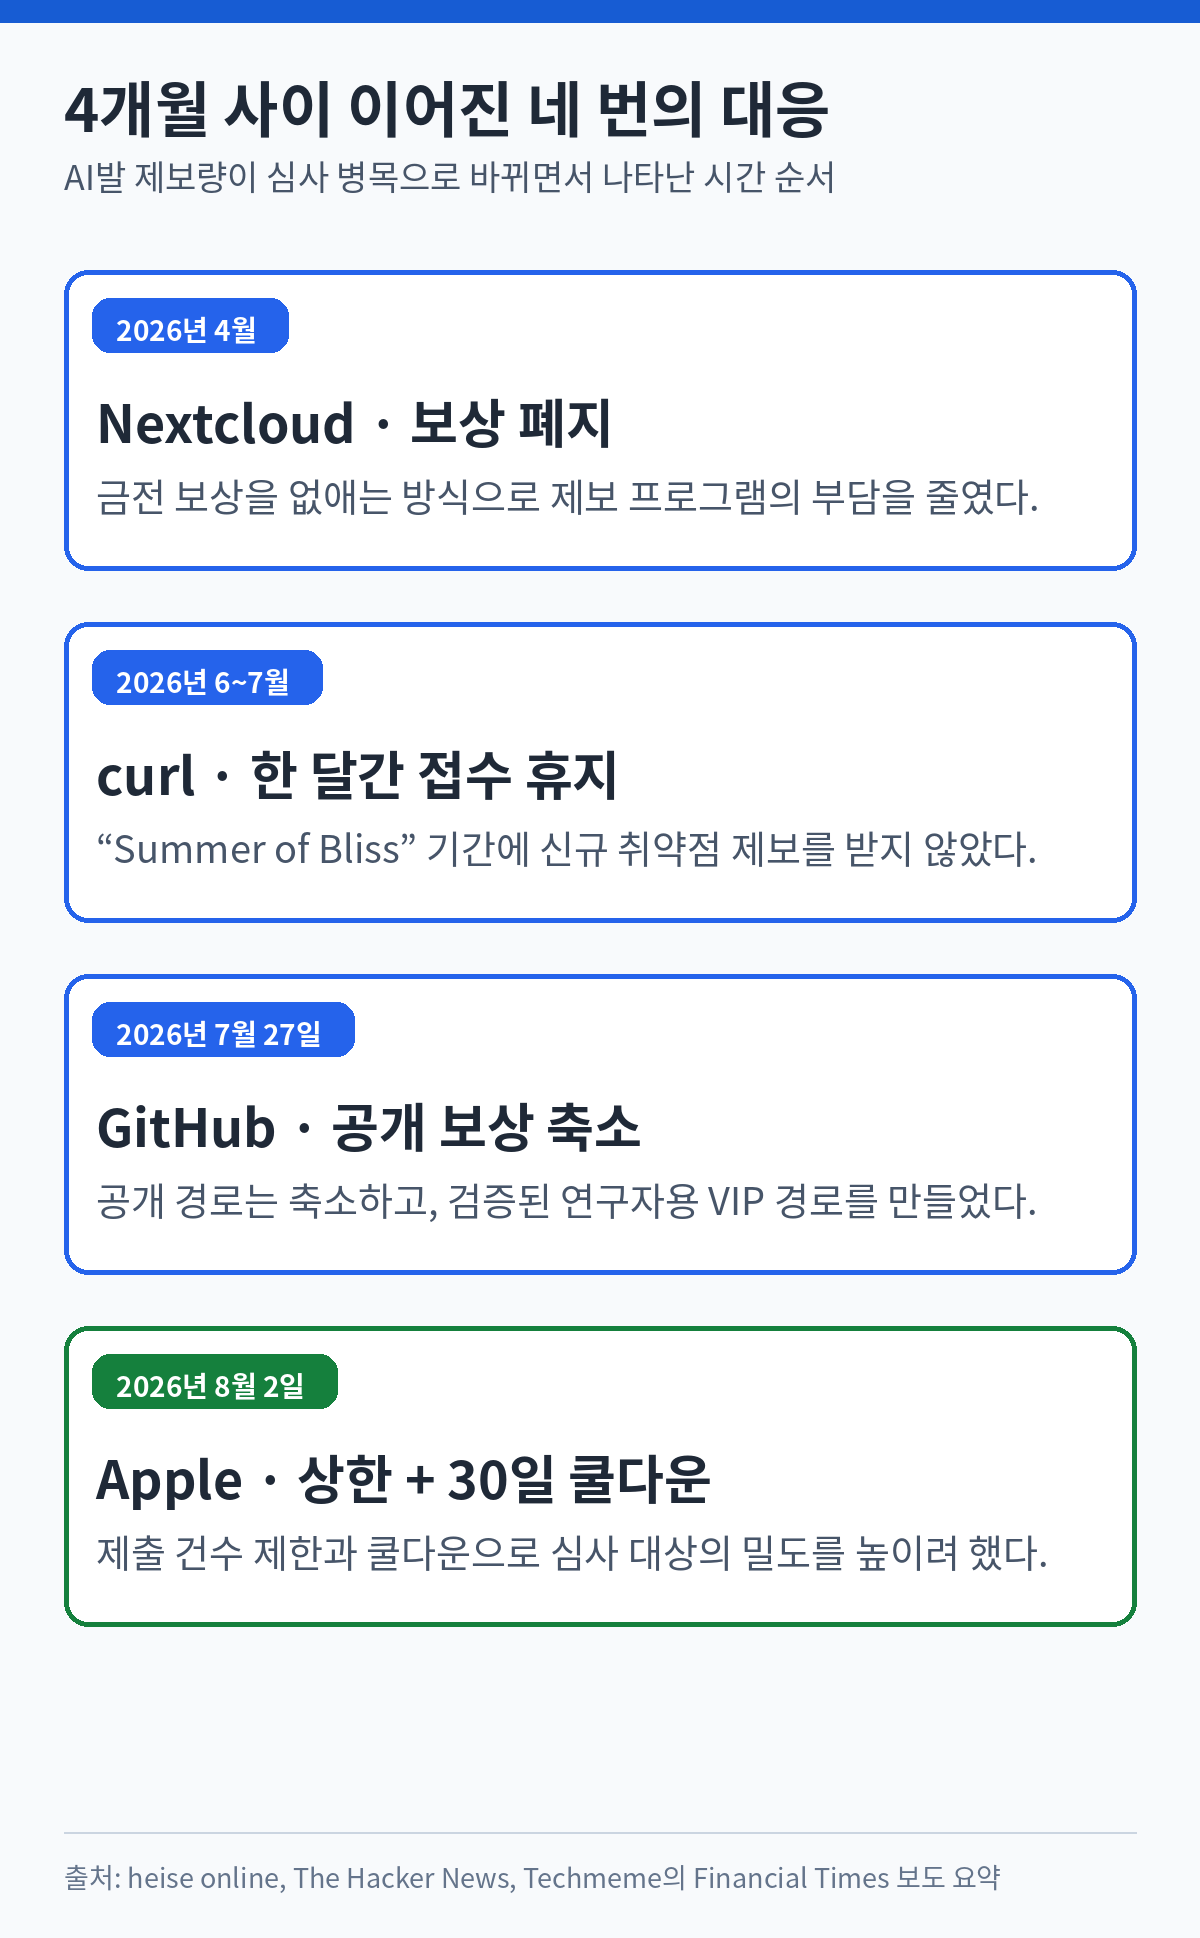
애플의 이번 조치는 업계 전반에서 반복되고 있는 문제의 연장선에 있다. 오픈소스 HTTP 라이브러리 curl의 관리자 다니엘 스텐베리(Daniel Stenberg)는 지난 6월 AI가 만들어낸 제보가 실제 취약점 유무와 무관하게 그럴듯한 문장으로 넘쳐나면서 심사 부담이 커지자, 7월 한 달간 신규 취약점 제보 접수를 아예 중단하는 "여름 휴식(Summer of Bliss)"을 시행했다. GitHub도 7월 27일부터 공개 버그 바운티 프로그램의 보상액을 등급별로 최소 절반 수준으로 낮췄다. 심각도 상(Critical) 등급 보상은 기존 2만~3만 달러 이상에서 고정 1만 달러로, 중간(Medium) 등급은 4천~1만 달러에서 고정 2천 달러로 줄었다. 대신 실적이 검증된 연구자만 들어갈 수 있는 비공개 VIP 등급을 새로 만들어, 이 등급의 심각도 상 보상은 3만 달러 이상으로 오히려 더 높였다. 클라우드 협업 소프트웨어를 만드는 Nextcloud 역시 올해 AI가 만든 제보 부담을 이유로 바운티 프로그램의 금전 보상을 없앴다.
공통점은 뚜렷하다. AI 코딩 도구와 챗봇이 소스 코드를 훑어 그럴듯한 취약점 서술을 만들어내는 일이 쉬워지면서, 실제로 재현되지 않거나 이미 알려진 문제를 새로운 것처럼 포장한 제보가 급증했다는 점이다. 취약점 조사·거래 프로그램인 Zero Day Initiative(ZDI)도 AI가 찾아낸 것으로 추정되는 제보량이 전년 대비 크게 늘었다고 밝힌 바 있다. 애플의 제출 상한과 30일 쿨다운은 이 같은 흐름 속에서, 무제한으로 제보를 받아주는 대신 한 연구자가 짧은 기간에 쏟아낼 수 있는 물량 자체에 제동을 거는 방식을 택한 것이다.
연구자 입장에서 무엇이 달라지나
애플 보안 바운티(Apple Security Bounty)는 원격 공격, 무선 근접 공격, 물리적 기기 접근, 앱 샌드박스 탈출 등 카테고리별로 최대 200만 달러까지 보상하는 프로그램이다. 이번 변경으로 실제 영향을 받는 쪽은 검증되지 않은 다량의 제보를 반복적으로 넣는 연구자들이다. 제보 하나가 상한에 걸리면 30일간 새 제보를 넣을 수 없으므로, 여러 건을 동시에 탐색 중인 연구자는 제보 시점과 우선순위를 스스로 관리해야 하는 부담이 생긴다. 반대로 애플의 기존 가이드라인을 따라 재현 가능한 PoC와 명확한 공격 조건을 갖춘 제보를 만드는 연구자에게는, 요청을 통해 할당량을 늘릴 수 있는 길이 열려 있어 실질적인 불이익이 크지 않다.
애플이 첫 제보에만 보상을 지급하고(동일 이슈의 첫 완전한 제보만 인정), 제보에 크래시 로그·sysdiagnose·화면 녹화 같은 재현 증거를 요구해 온 기존 규정과 이번 쿨다운 정책은 같은 방향을 가리킵니다. 애플 입장에서는 검토 인력을 실제 위협으로 이어질 가능성이 있는 소수의 제보에 집중시키려는 목적이 크고, 연구자 입장에서는 양보다 질 높은 제보 하나가 더 유리해지는 구조로 바뀌는 셈이다.
출처: Financial Times, "Apple struggles to keep pace with AI 'bug' hunters", Apple Security Research, Apple Security Bounty Guidelines