
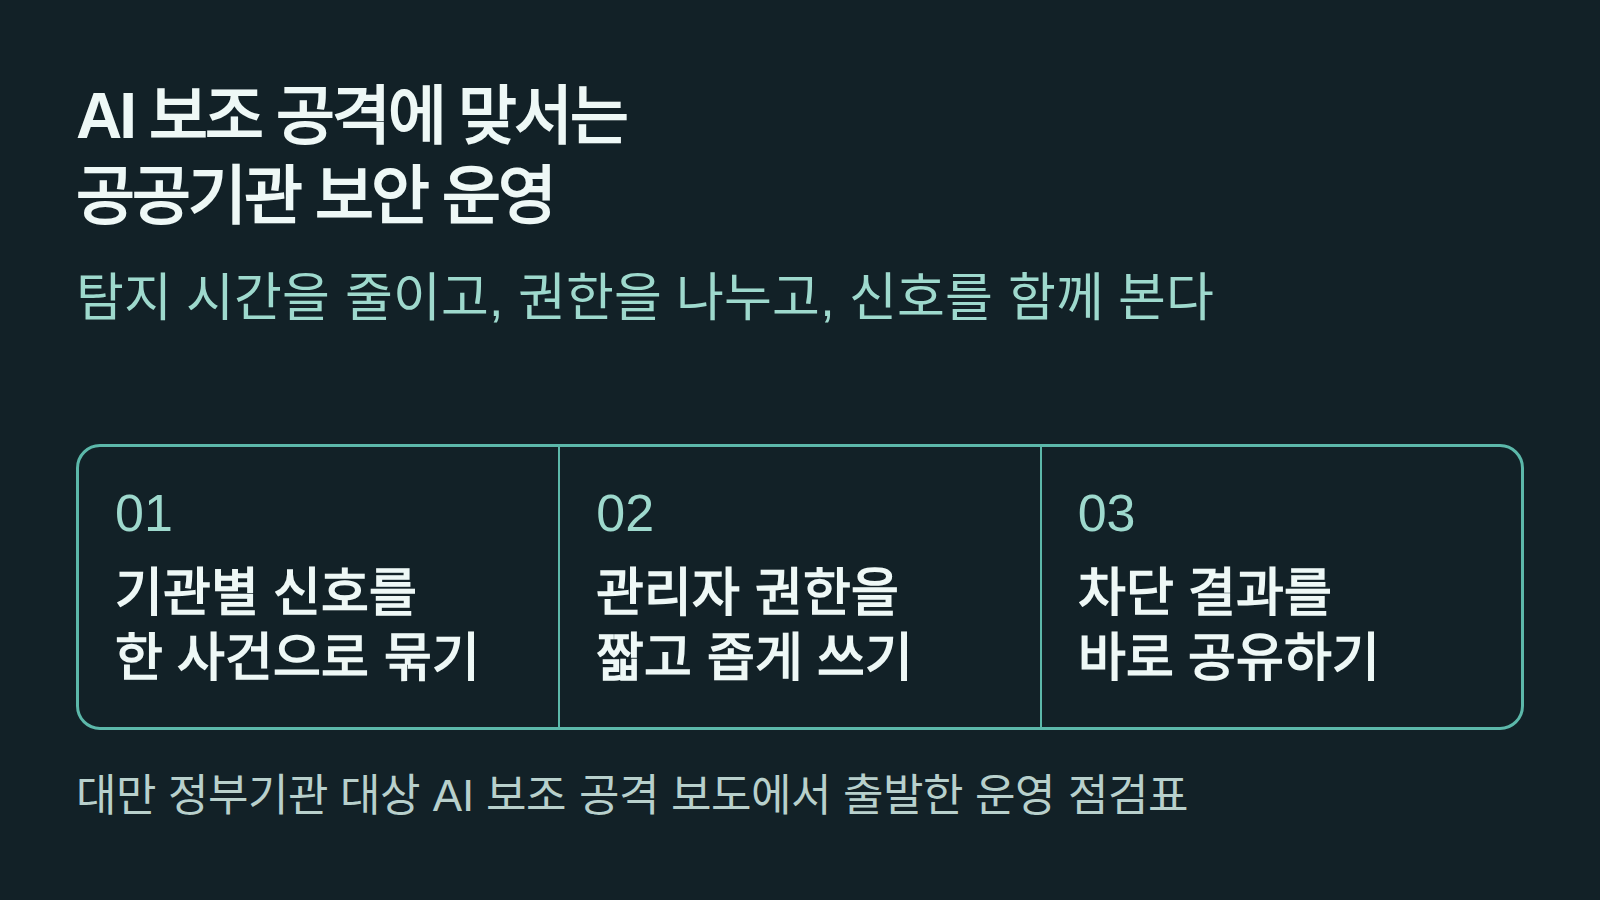
대만 정부기관은 2026년 7월 해외에서 들어온 AI 보조 사이버 공격의 표적이 됐고, 피해 기관은 이를 처리했다고 대만 당국이 밝혔다. 8월 13일 보도된 이 사건에서 공개된 사실은 공격이 AI를 활용했다는 점과 정부기관이 대상이었다는 점이다. 공공기관 보안팀이 여기서 바꿔야 할 것은 AI라는 이름의 새 경보 규칙 하나가 아니다. 정찰부터 계정 탈취 시도까지 더 빨라질 수 있다는 전제로, 탐지·권한·대응 절차의 시간을 다시 맞추는 일이다.
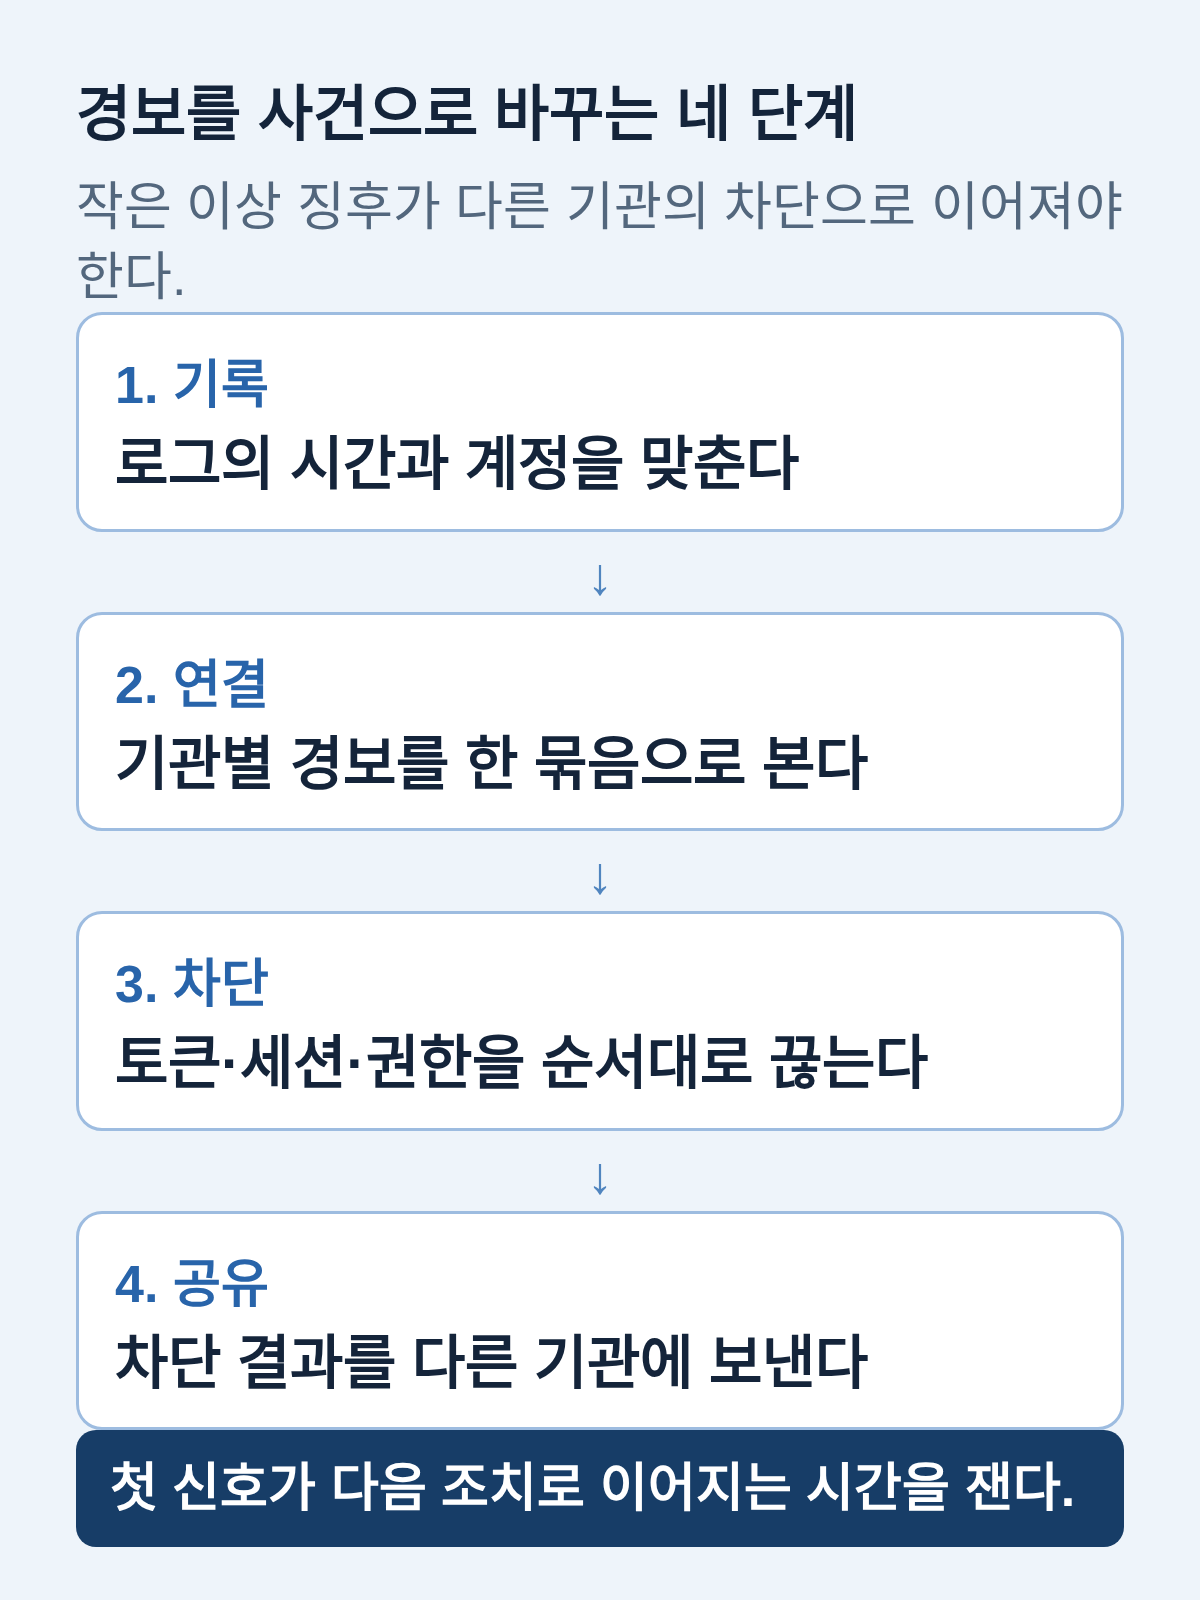
AI 보조 공격은 공격자가 모든 단계를 손으로 수행하지 않아도 표적 정보를 모으고, 공개된 시스템을 분류하고, 실패한 접근을 바꿔가며 다음 시도를 준비하게 한다. 한 기관에서만 보던 로그인 실패나 웹 요청의 작은 이상이 여러 기관과 부서에 동시에 나타날 수 있다. SOC가 경보를 건별로 닫는 방식만 유지하면, 같은 공격의 움직임을 분리된 잡음으로 판단하기 쉽다.

왜 기관별 경보 처리만으로는 늦어지나
공격 자동화가 늘리기 쉬운 것은 단순 트래픽만이 아니다. 같은 준비 작업을 여러 표적에 반복하는 속도다. 따라서 공공 SOC는 실패한 로그인, 새로 생긴 관리자 계정, 평소와 다른 시간대의 원격 접속, 짧은 시간에 바뀐 접근 경로를 기관 단위가 아니라 공통 식별자와 시간 순서로 묶어 봐야 한다. 중앙 관제와 각 기관 담당자가 같은 사건 번호, 관찰 시각, 차단 여부를 바로 공유할 수 있어야 판단이 뒤로 밀리지 않는다.
이때 AI가 만든 문장이나 요청의 어색함을 탐지 기준으로 삼는 것은 효율이 낮다. 공격 도구는 바뀌어도 계정 사용, 권한 상승, 외부 전송, 보안 설정 변경처럼 시스템에 남는 행위는 남는다. 로그 보존 기간과 시간 동기화, 고위험 계정의 인증 기록을 먼저 점검해야 하는 이유다.
권한은 평소 업무와 사고 대응을 분리해야 한다
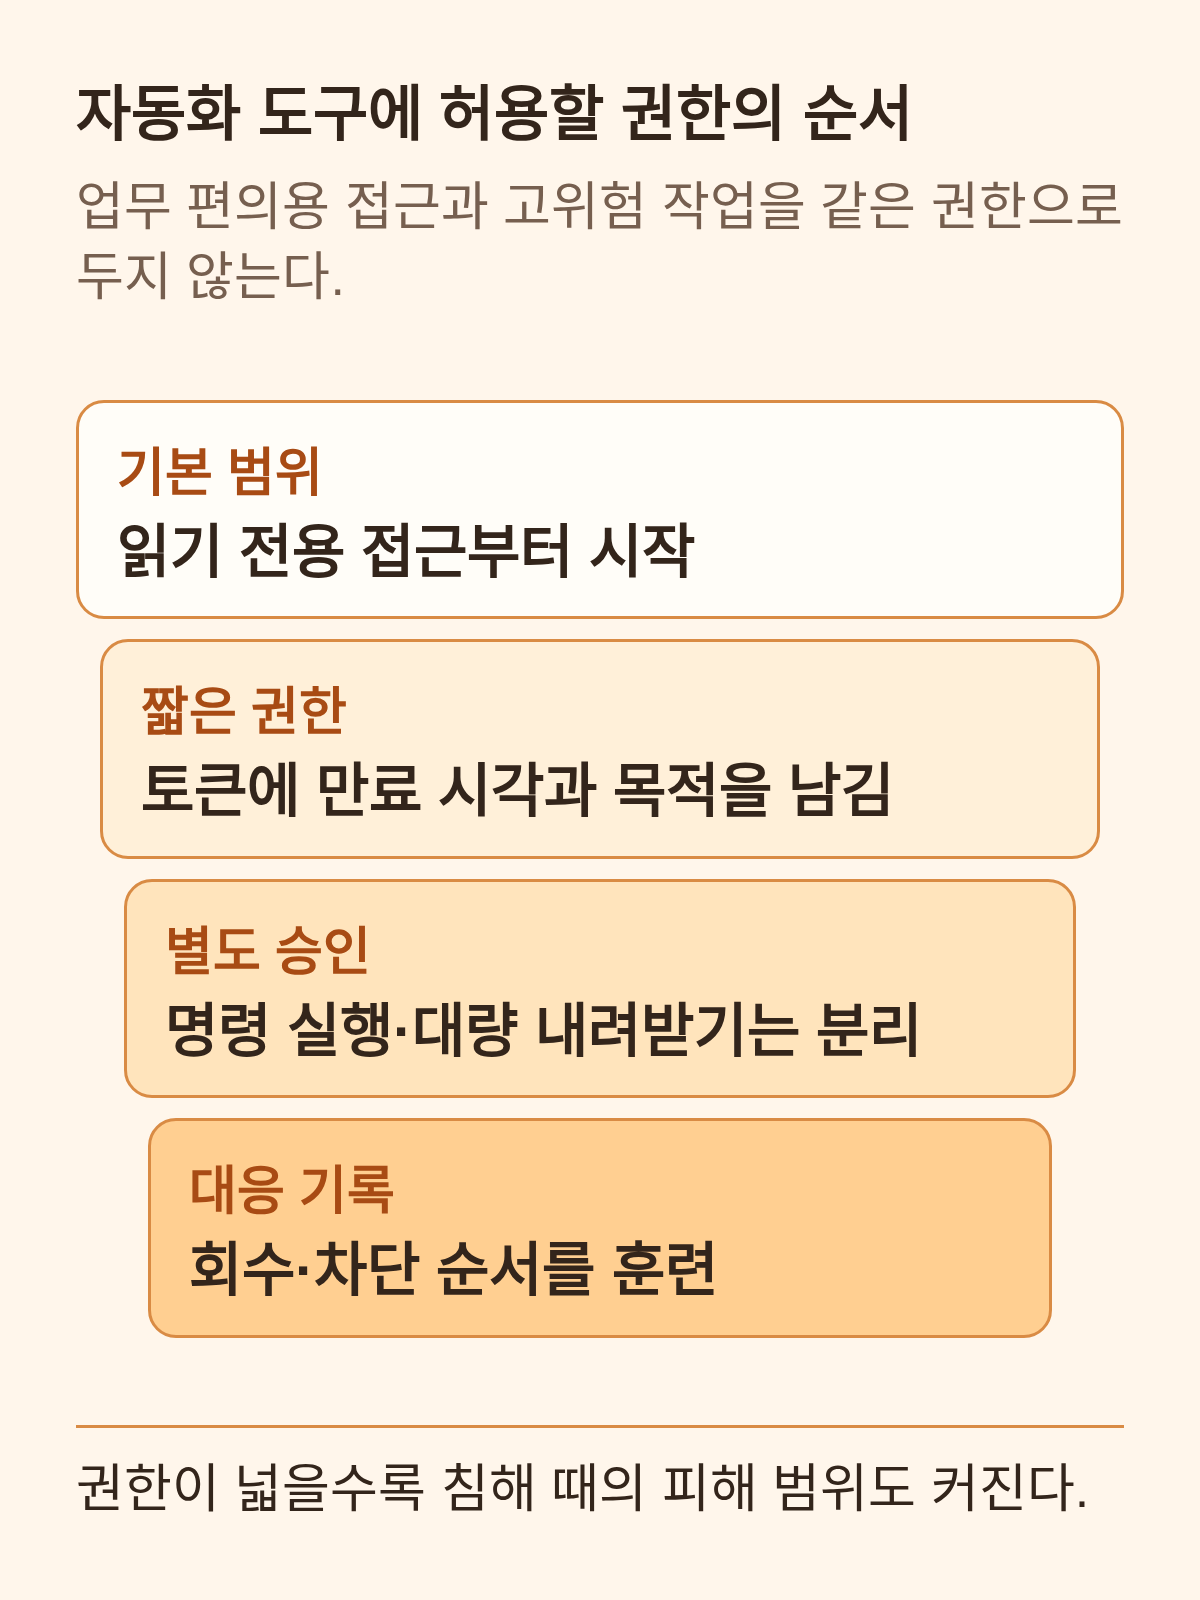
공격이 빠르면 승인 절차를 생략하자는 유혹도 커진다. 반대로 필요한 조치는 더 적은 사람에게, 더 짧은 시간 동안만 허용하는 편이 낫다. 관리자 계정은 일상용 계정과 분리하고, 고위험 작업에는 다중 인증과 별도 승인 기록을 남긴다. 사고가 시작됐을 때는 계정을 일괄 정지하는 것보다 토큰 폐기, 세션 차단, 권한 회수, 비상 관리자 계정 전환을 어떤 순서로 할지 미리 정해 두는 편이 서비스 중단을 줄인다.
외부 AI 도구나 자동화 에이전트에도 같은 원칙이 적용된다. 민감한 행정망과 문서 저장소에 연결할 때는 읽기 전용 범위부터 시작하고, 명령 실행·대량 내려받기·외부 전송은 별도 승인을 거치게 해야 한다. 업무 편의를 위해 부여한 토큰이 공격 경로가 되지 않도록 발급 주체, 만료 시각, 사용 목적을 남기는 것이 기본 통제다.
훈련도 공격 속도에 맞춰 바꿔야 한다
대만 사례에서 당국은 피해 기관이 공격을 처리했다고 밝혔다. 공공기관이 이를 운영 절차로 옮길 때는 실제 침해 여부를 확정하는 데 걸린 시간, 첫 차단 뒤 재시도까지 걸린 시간, 다른 기관에 경보를 전달한 시간을 각각 재야 한다. 연 1회 보고서용 모의훈련보다, 한 기관에서 나온 약한 신호가 다른 기관의 조치로 이어지는지를 확인하는 짧은 합동 훈련이 더 직접적이다.
결국 보안팀의 역할은 AI 도구를 하나 더 도입하는 데 있지 않다. 빠르게 반복되는 시도를 한 사건으로 묶고, 공격자가 얻을 수 있는 권한의 크기를 줄이며, 차단 결과를 다음 기관에 즉시 전달하는 운영을 만드는 데 있다. 그 세 가지가 연결돼야 AI 보조 공격의 속도가 방어 공백으로 바뀌지 않는다.
출처: Reuters, "Taiwan says it was targeted last month in AI-driven hacking campaign" (2026-08-13)