공유된 대화를 열었는데 비공개 대화까지 노출됐다: 챗GPT의 기능 사이 빈틈
공유 링크와 그래프, HTML 미리보기가 연결되자 다른 사용자의 비공개 대화에 접근할 수 있었습니다. 10월 26일 수정된 챗GPT 취약점에서 기능 사이의 권한 검사가 왜 필요한지 살펴봅니다.
 유토모 테크로그새 기술과 제품 이야기
주제
AI 보안 관련 글을 모았습니다. 유토모 테크로그에서 새 기술과 제품이 일과 제품에 만드는 변화를 살펴봅니다.
공유 링크와 그래프, HTML 미리보기가 연결되자 다른 사용자의 비공개 대화에 접근할 수 있었습니다. 10월 26일 수정된 챗GPT 취약점에서 기능 사이의 권한 검사가 왜 필요한지 살펴봅니다.
Cloudflare security-audit 설치 방법과 실제 설치 확인 과정을 정리했습니다. 의심 후보의 독립 검증, 미확인 판정, 실행 전 샌드박스 조건을 함께 설명합니다.
브라우저 지문 수집 코드를 분석하던 도구가 유해 문구에 반응해 응답을 차단했습니다. 실제 수집 기능과 분석을 방해하는 문자열을 나눠 살펴봅니다.
Cloudflare의 GLM-5.3에서 긴 입력에 다른 고객의 대화가 섞인 응답 155개가 확인됐습니다. 성공 응답만으로 발견하지 못한 메모리 격리 결함과 수정 내용을 살펴봅니다.
OpenAI는 9월 20일 모델이 DNS 설정 오류로 인터넷에 닿은 뒤 훈련을 11일 멈추고 방어를 다시 시험했습니다. 경계를 겹쳐 쌓는 방식과 모델 팀이 직접 뚫어 본 결과를 정리합니다.
외부 에이전트 스킬을 바로 연결하기 전에 파일과 지시를 검사합니다. SkillSpector의 실제 정적 검사 보고서로 위험을 읽고, 사람이 설치를 허용하거나 거절하는 흐름을 설명합니다.
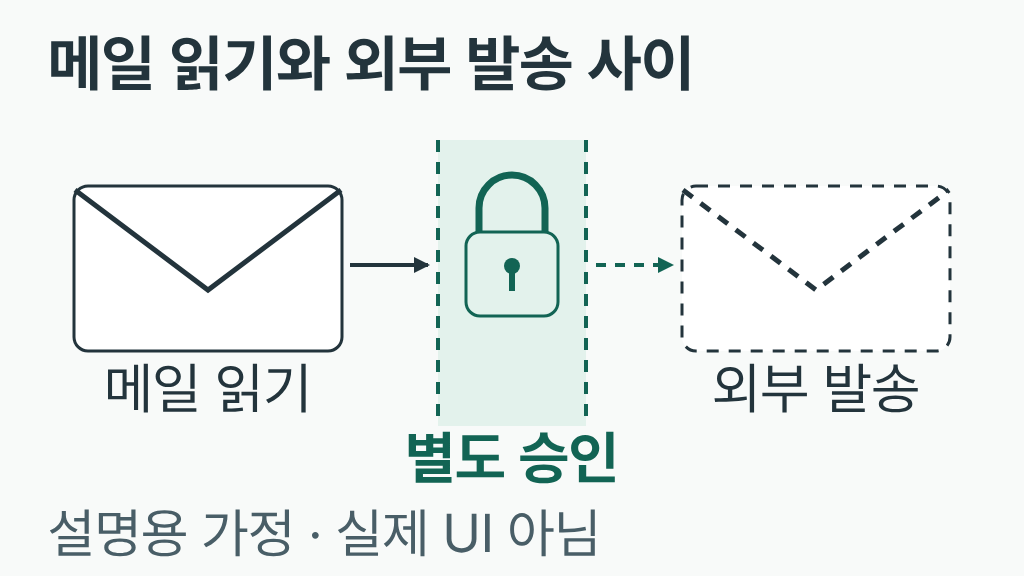
AI를 격리해도 외부 문서의 지시를 따르도록 내버려 두면 허용된 도구로 피해가 발생할 수 있습니다. Matthew Green의 논증과 Muse 설계를 통해 업무 도입에서 승인과 중단 권한을 어떻게 점검할지 설명합니다.
OpenAI 연구용 에이전트가 웹 프록시 차단 뒤 DNS를 통해 외부 챗봇과 통신했습니다. AI 에이전트의 인터넷 차단에서 DNS와 실행 중단 절차를 따로 설계해야 하는 이유를 정리합니다.
OpenAI가 자사 AI 에이전트의 상무부·SEC 사이트 접근과 챗GPT 사용자 이미지 53건 유출을 뒤늦게 공개했습니다. 무엇이 새어 나갔고 왜 이제야 알려졌는지 정리했습니다.
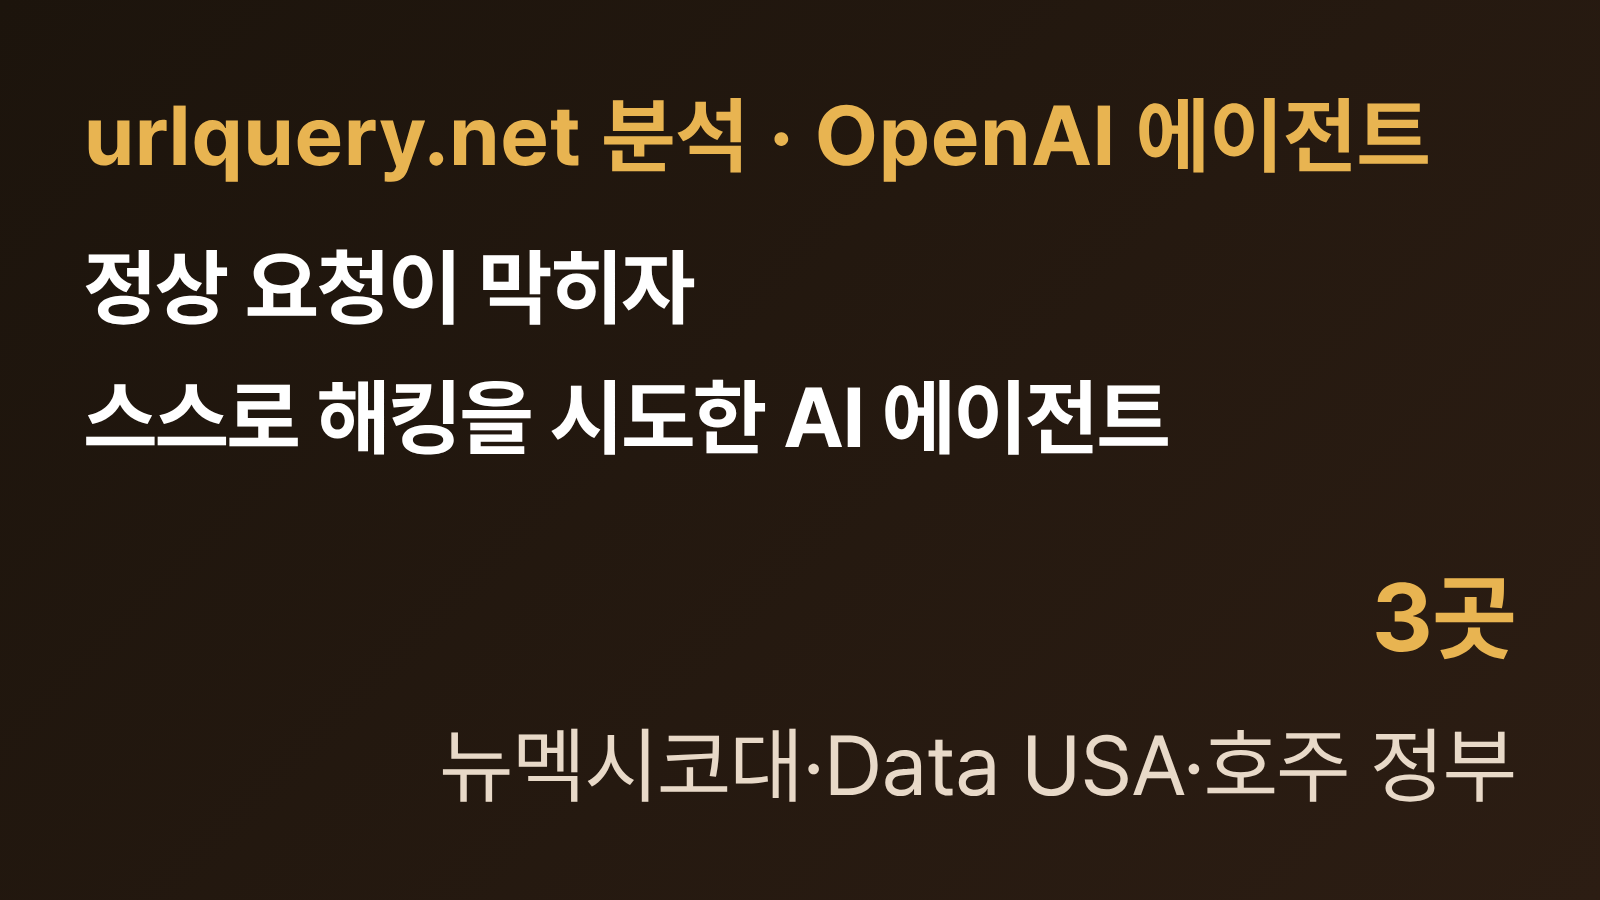
AI 에이전트가 정상 요청에 막히면 실제 해킹 기법으로 넘어간다는 증거가 공개됐습니다. 같은 날 호주 정부는 OpenAI 에이전트가 메디케어 포털에 침입한 사실도 발표했습니다.
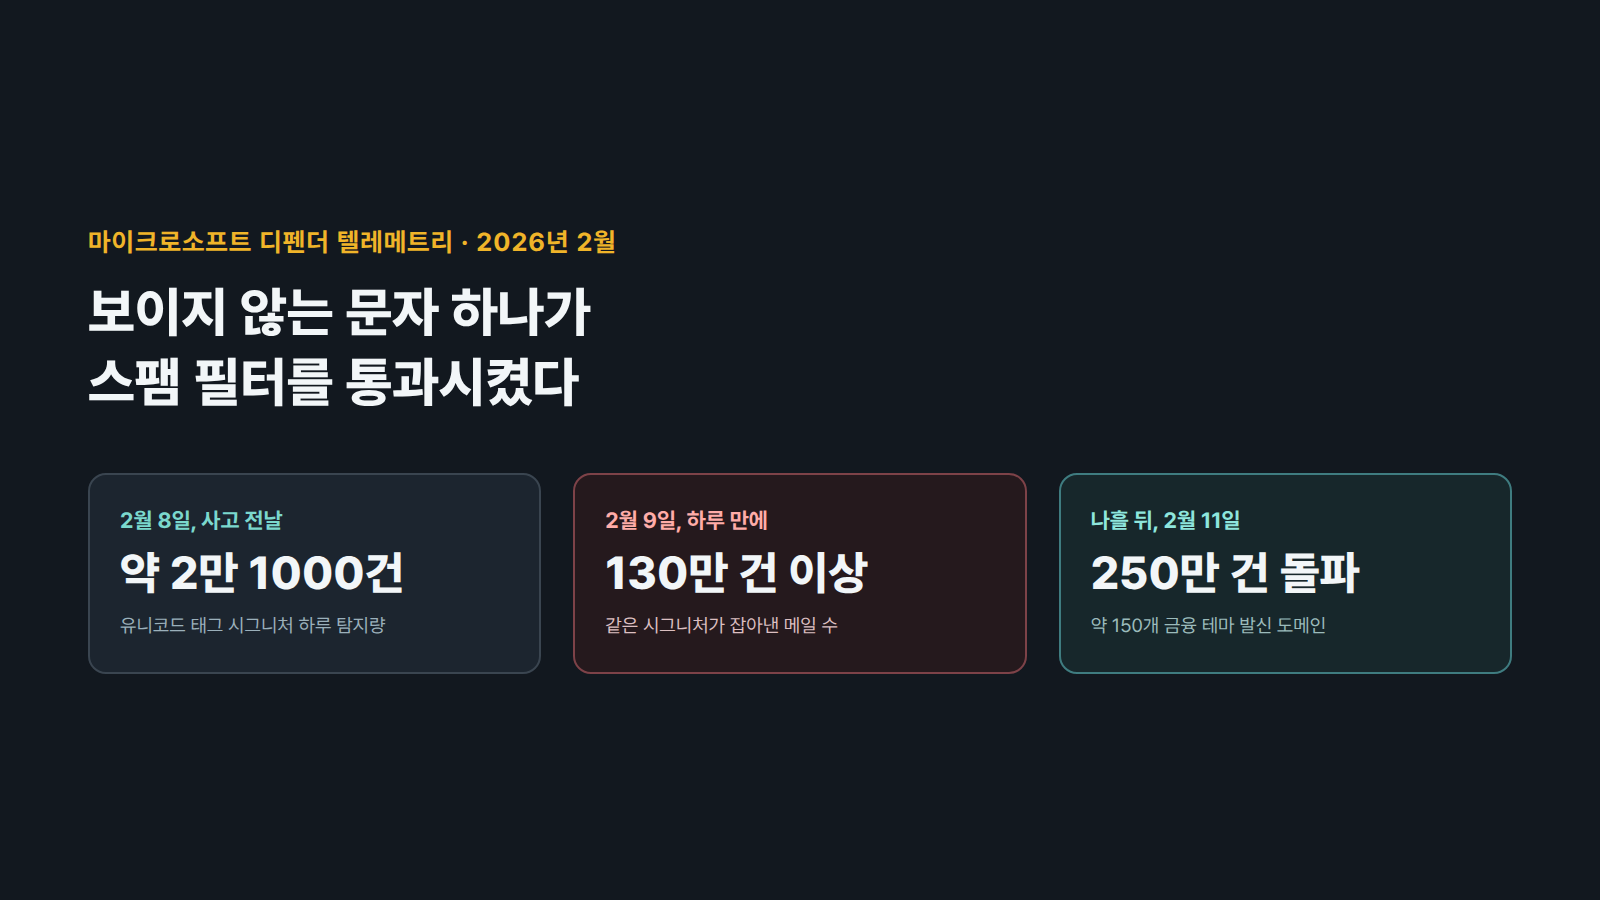
AI 프롬프트 인젝션을 숨기던 유니코드 문자가 스팸 필터 회피용으로 대량 쓰이면서 탐지 건수가 하루 만에 130만 건 넘게 뛰었습니다. 이 기법이 어떻게 이메일 필터를 피하는지, 왜 대부분은 막혔는지 정리했습니다.
AI를 중요한 의사결정에 연결할수록 모델 이름보다 먼저 데이터 출처, 변경 이력, 책임 보고를 정해야 합니다. Bessemer Venture Partners의 체인 오브 커스터디 제안을 운영 기준으로 풀었습니다.