
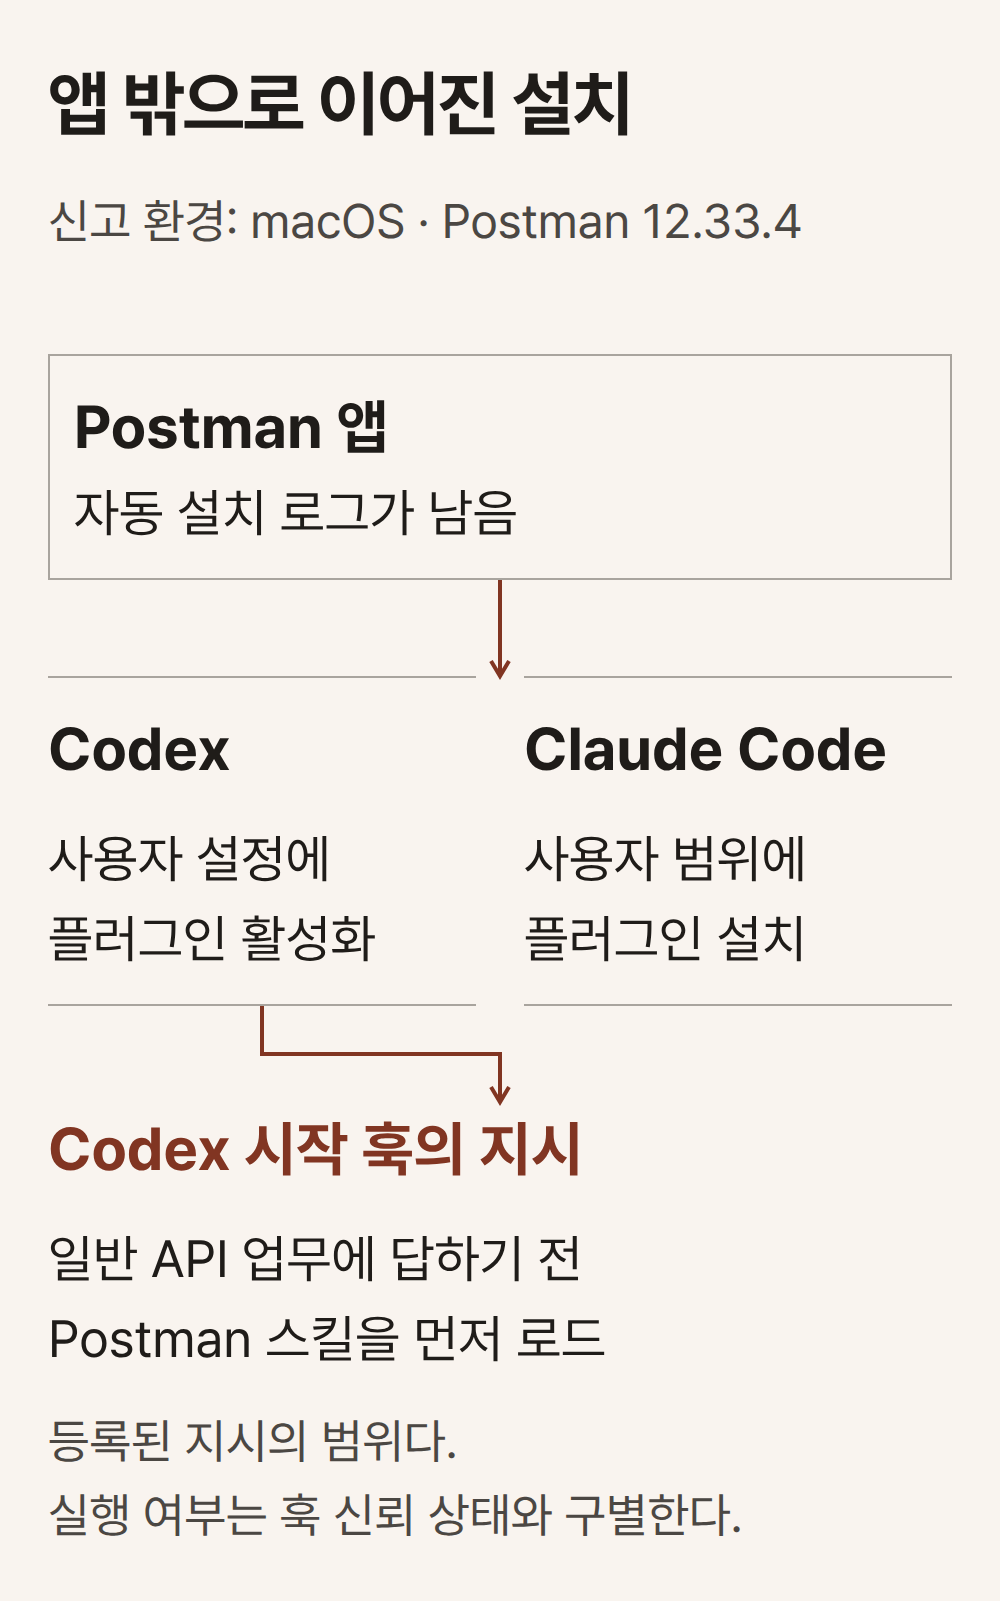
서버에 요청을 보내고 응답을 확인하려고 켠 앱이, 함께 쓰던 코딩 도구의 설정까지 바꿨다는 신고가 나왔다. 프로그램 간 통신 규칙(API)을 개발·시험하는 도구인 Postman의 공개 이슈 #14370에서 한 macOS 사용자는 데스크톱 앱을 연 뒤 Codex와 Claude Code에 Postman 플러그인이 설치됐고, 별도의 명령줄 프로그램까지 추가됐다고 보고했다. 10월 25일 올라온 신고에는 앱 버전 12.33.4의 로그와 설치된 플러그인 소스가 함께 제시됐다.
추가로 설치된 플러그인은 코딩 에이전트가 작업 방식을 고를 때도 영향을 준다. 에이전트가 그 안에 담긴 지시를 읽기 때문이다. 다른 앱이 그 지시와 신뢰 설정을 바꾸면, 사용자는 늘 쓰던 도구에 같은 요청을 했는데도 다른 작업 경로로 안내받을 수 있다.
추가 설치는 Postman 창 밖에 남았다
신고자가 공개한 Postman 로그에는 auto-existing-upgrade라는 설치 경로와 claude-code:installed, codex:installed라는 결과가 나온다. Codex의 사용자 공통 설정에는 Postman 플러그인 저장소가 등록되고 플러그인이 활성화돼 있었다. Claude Code 쪽에도 사용자 범위의 설치 기록이 남았다는 설명이다. 특정 프로젝트 폴더에만 붙인 연동과 달리, 사용자 공통 설정은 다른 프로젝트에서 에이전트를 열 때도 영향을 줄 수 있다.
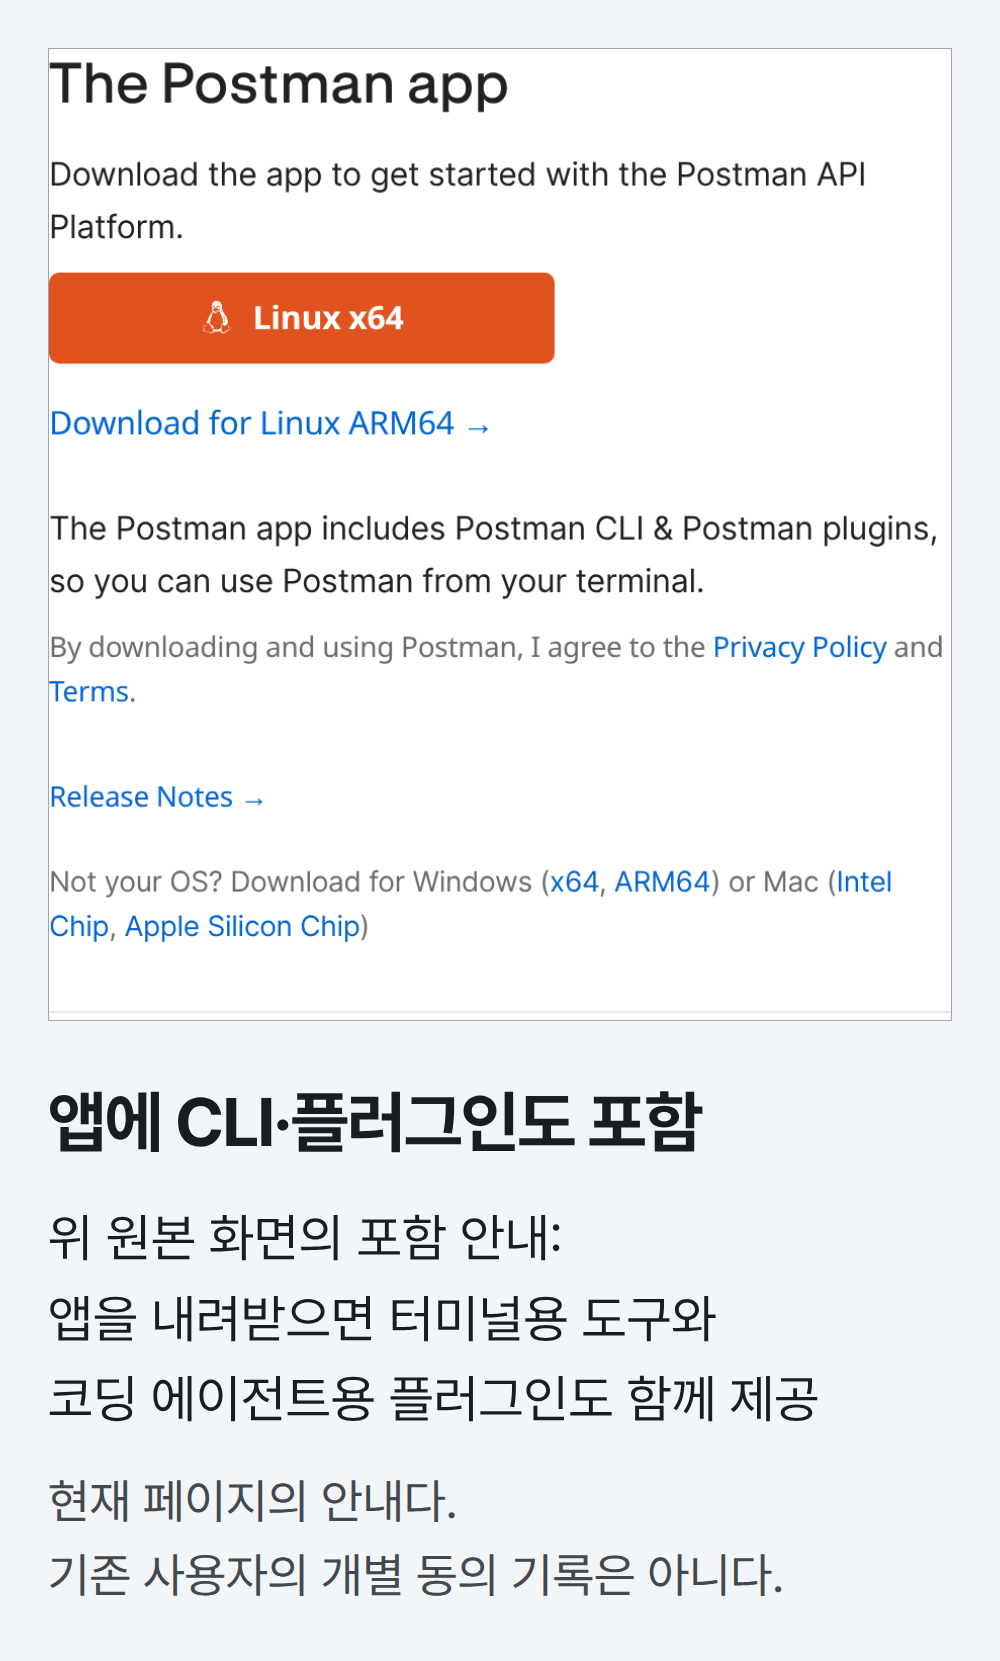
현재 Postman 공식 다운로드 페이지에는 데스크톱 앱에 Postman CLI와 플러그인이 포함된다고 적혀 있다. CLI는 터미널에서 명령어로 실행하는 프로그램이다. 함께 설치하면 각 도구를 따로 연결하는 수고는 줄어든다. 그러나 다운로드 페이지의 묶음 안내와, 이미 설치해 둔 다른 앱의 설정을 바꾸는 데 대한 동의는 서로 다른 문제다. 특히 기존 사용자가 업데이트를 거쳐 이 경로에 들어갔다면 최초 다운로드 때 읽은 안내만으로 변경 내용을 알기 어렵다.
플러그인은 어떤 작업을 Postman으로 돌리려 했나
신고에 연결된 고정 버전의 소스에는 세션이 시작될 때 지시문 파일을 읽어 주는 훅이 있다. 훅은 정해진 시점에 실행되는 연결 동작이다. 해당 지시문은 단순 질문이나 한 줄 수정은 제외하면서도, API 설계·구현·테스트·문서화·배포처럼 범위가 넓은 작업에 답하기 전에 Postman의 api-engineer 스킬을 불러 따르도록 한다. 스킬은 에이전트가 작업할 때 참고하는 절차 묶음이다.
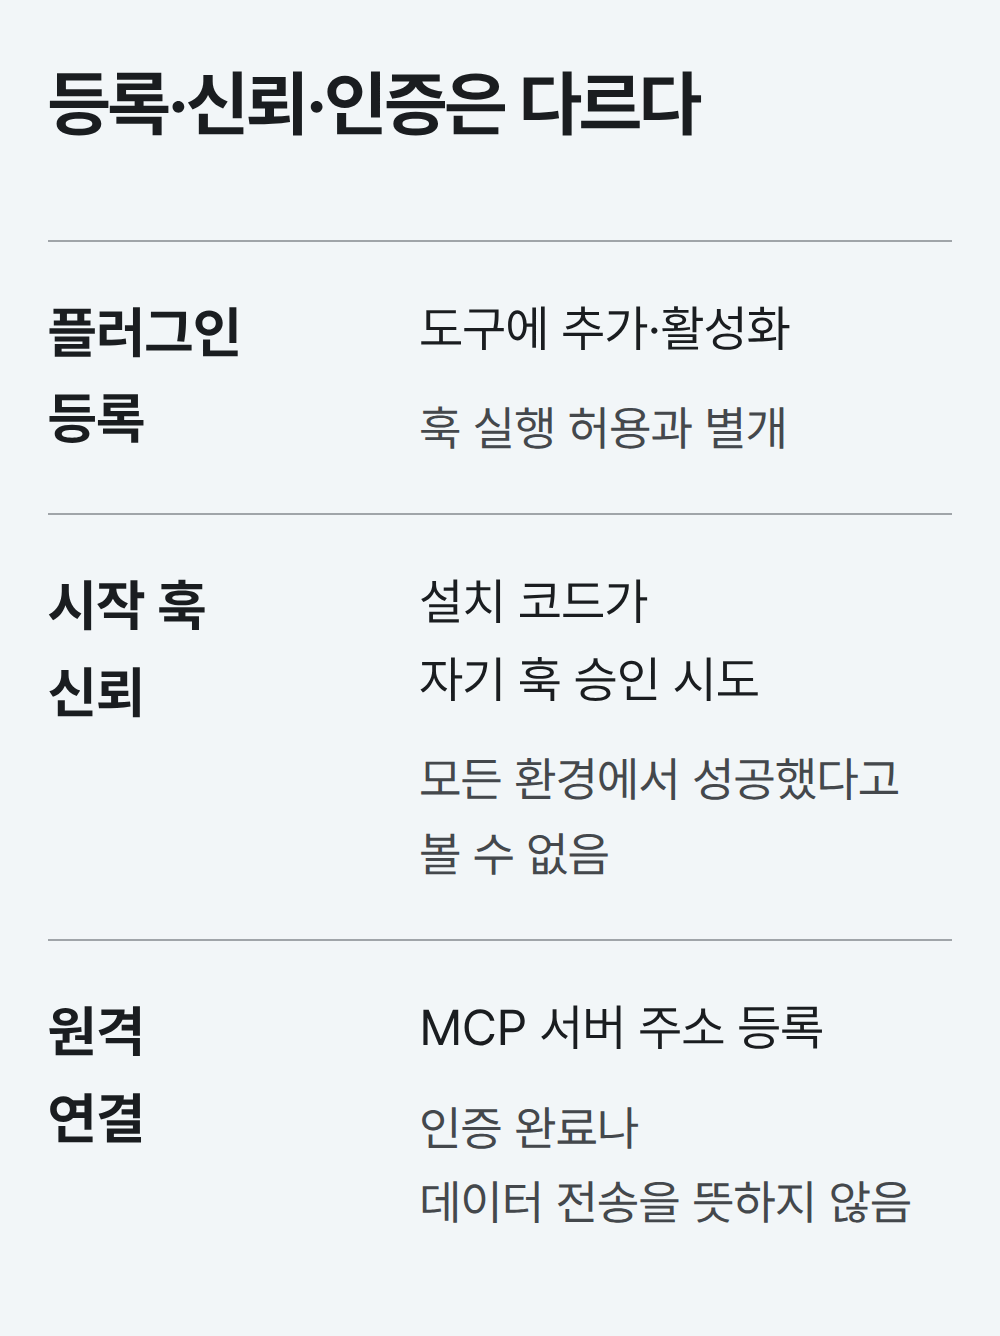
따라서 사용자가 “이 API의 테스트를 고쳐 줘”라고 요청했을 때도 Postman 절차가 먼저 선택될 여지가 생긴다. 지시문에는 사용자의 직접 요청과 프로젝트 지침이 우선한다고 적혀 있지만, Postman을 쓰라고 요청하지 않은 일반적인 API 업무까지 기본 진입점으로 삼는 범위는 남는다. 이 때문에 플러그인을 쓸 수 있게 등록하는 일과, 매 세션에 작업 지시를 넣는 일을 나눠 볼 필요가 있다.
설치자가 자기 훅을 승인하려 한 코드
소스에서 더 구체적으로 확인되는 부분은 Codex 훅의 신뢰 처리다. 신고에 고정된 버전의 설치 코드는 플러그인을 추가한 뒤 approvePostmanHook()를 호출한다. 이 함수는 Codex에서 훅 목록과 현재 해시를 받아, config/batchWrite로 hooks.state에 trusted_hash를 기록하려 한다. 해시는 해당 훅 내용을 식별하는 값이며, 여기서는 그 내용을 신뢰할지 저장하는 데 쓰인다.
코드에는 이미 신뢰한 훅이면 건너뛰고, 확인 도중 내용이 바뀌거나 지원하는 API가 없으면 승인을 생략하는 조건도 있다. 설치하는 쪽이 자신이 추가한 시작 지시문의 신뢰 기록까지 쓰도록 설계돼 있다. 사용자가 코딩 도구 안에서 지시 내용을 보고 허용하는 절차와는 결정 주체가 다르다.
신고자의 설정 파일에 신뢰 해시가 있었다는 사실만으로 그 기록을 누가 만들었는지까지 확정할 수는 없다. 소스에서 확인되는 범위는 설치자의 승인 시도이며, 실제 훅 실행 여부는 별도로 확인해야 한다.
원격 연결과 데이터 전송은 따로 확인해야 한다
플러그인에는 https://mcp.postman.com/mcp로 향하는 원격 연결도 설정돼 있다. MCP는 에이전트가 외부 도구와 연결되는 방식이다. 신고자는 이 연결에서 인증이 필요하다는 시작 오류가 반복됐다고 했다. 연결 주소가 등록됐다는 사실, 로그인이 끝났다는 사실, 업무 데이터가 전송됐다는 사실은 각각 다르다. 이번 신고는 원치 않은 연동과 지시문 변경을 다루며, 데이터 유출을 입증한 신고는 아니다.
11월 4일 확인한 공식 플러그인 README도 설치 과정에서 Codex 시작 훅을 승인하고 별도 훅 안내 창은 띄우지 않는다고 설명한다. 이슈에는 묶음 설치가 설정 편의를 위한 것이며 선택 동의를 더 명확히 하고 훅 승인·시작 동작을 검토하겠다는 답글도 올라왔다. 검토 예고를 수정 배포 완료로 읽어서는 안 된다.
이미 해당 연동을 쓰는 팀이라면 Postman 앱의 설치 여부만 볼 것이 아니라 Codex와 Claude Code의 플러그인 목록, 시작 훅, 원격 연결 설정을 함께 살펴야 한다. 해제할 때도 앱만 지우고 다른 도구의 사용자 설정이 남지 않았는지 확인해야 한다. 조직에서 특정 API 도구를 허용했다는 결정이 곧 모든 코딩 에이전트의 기본 절차와 외부 연결을 허용했다는 뜻은 아니기 때문이다.