개발 도구를 열자 코딩 도구 설정도 바뀌었다: Postman 자동 설치 논란
Postman을 연 뒤 Codex와 Claude Code 설정이 바뀌었다는 신고가 나왔습니다. 자동 설치와 시작 지시문, 자기 훅 승인 코드가 사용자 동의의 어느 범위까지 건드렸는지 살펴봅니다.
 유토모 테크로그새 기술과 제품 이야기
주제
권한관리 관련 글을 모았습니다. 유토모 테크로그에서 새 기술과 제품이 일과 제품에 만드는 변화를 살펴봅니다.
Postman을 연 뒤 Codex와 Claude Code 설정이 바뀌었다는 신고가 나왔습니다. 자동 설치와 시작 지시문, 자기 훅 승인 코드가 사용자 동의의 어느 범위까지 건드렸는지 살펴봅니다.
내 연결의 권한 검사를 통과한 요청이 다른 조직의 비밀 저장소와 데이터베이스로 이어졌습니다. Azure 연결 기능에서 발견돼 수정된 다섯 취약점을 통해 입력 차단과 최종 대상의 권한 확인이 어떻게 다른지 살펴봅니다.
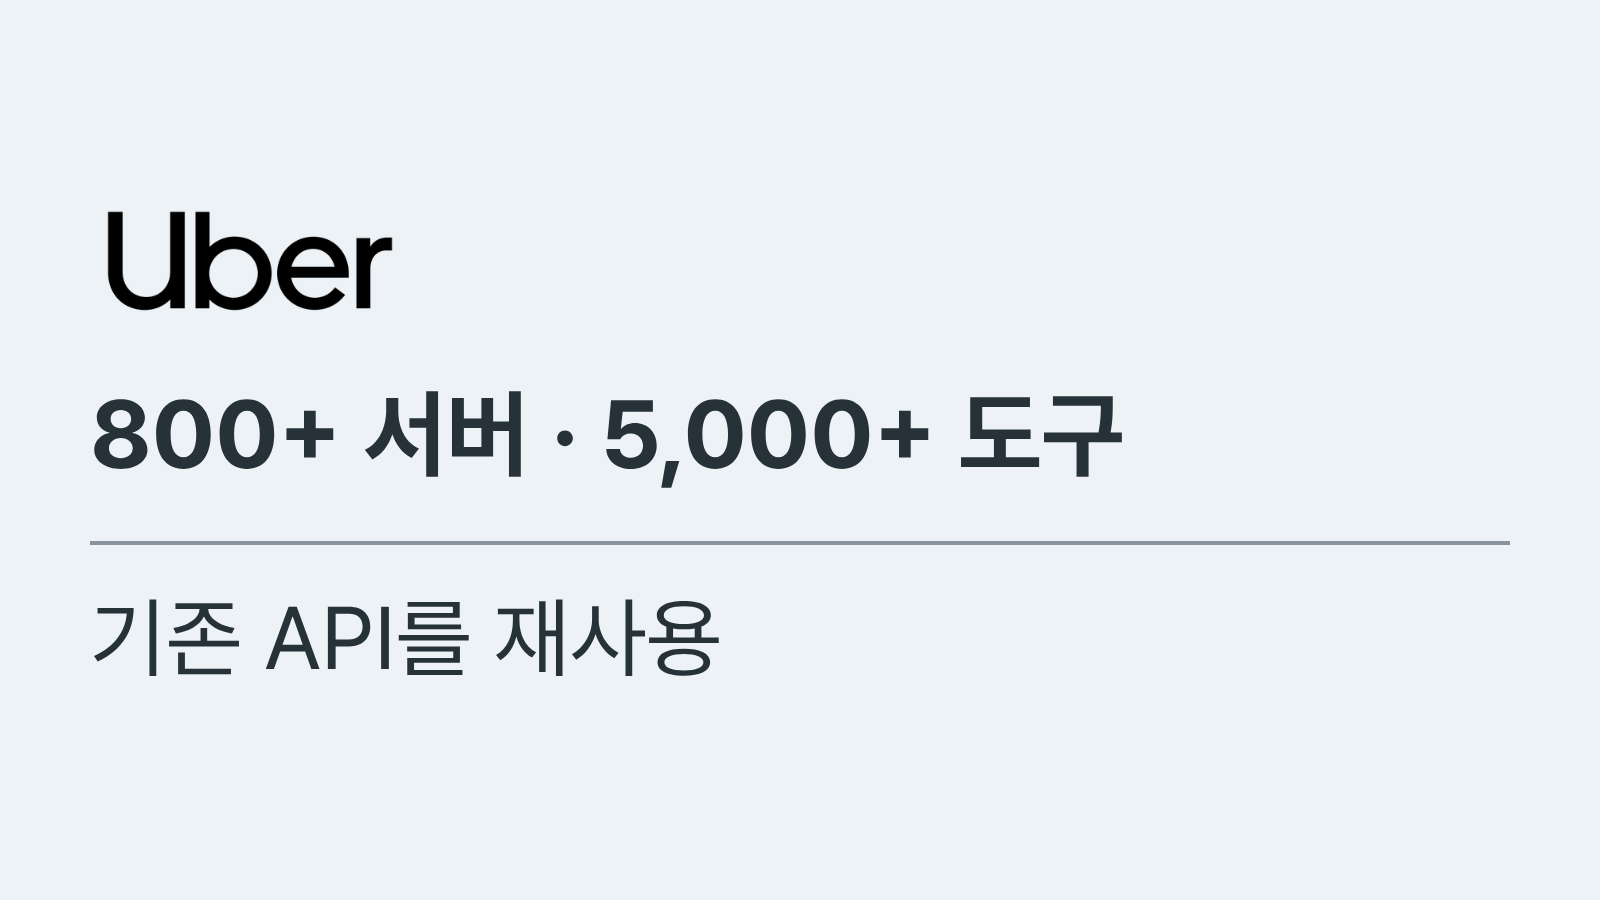
우버는 기존 사내 API를 재사용하고, 소유자가 승인한 도구만 에이전트에 제공합니다. 단계적 검색과 필요한 응답만 읽는 방식이 사내 에이전트의 통합 비용과 노출 범위를 어떻게 바꾸는지 살펴봅니다.
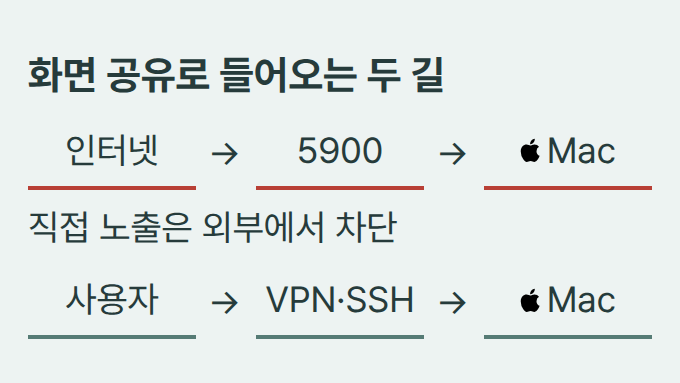
항상 켜 두던 맥 미니가 침해된 벤 톰슨의 경험을 살펴봅니다. 원격 권한 승인에 필요한 화면 공유를 VPN·SSH 경유로 바꾸고, 자동 업데이트 설정과 실제 설치 버전을 따로 확인해야 합니다.
외부 에이전트 스킬을 바로 연결하기 전에 파일과 지시를 검사합니다. SkillSpector의 실제 정적 검사 보고서로 위험을 읽고, 사람이 설치를 허용하거나 거절하는 흐름을 설명합니다.
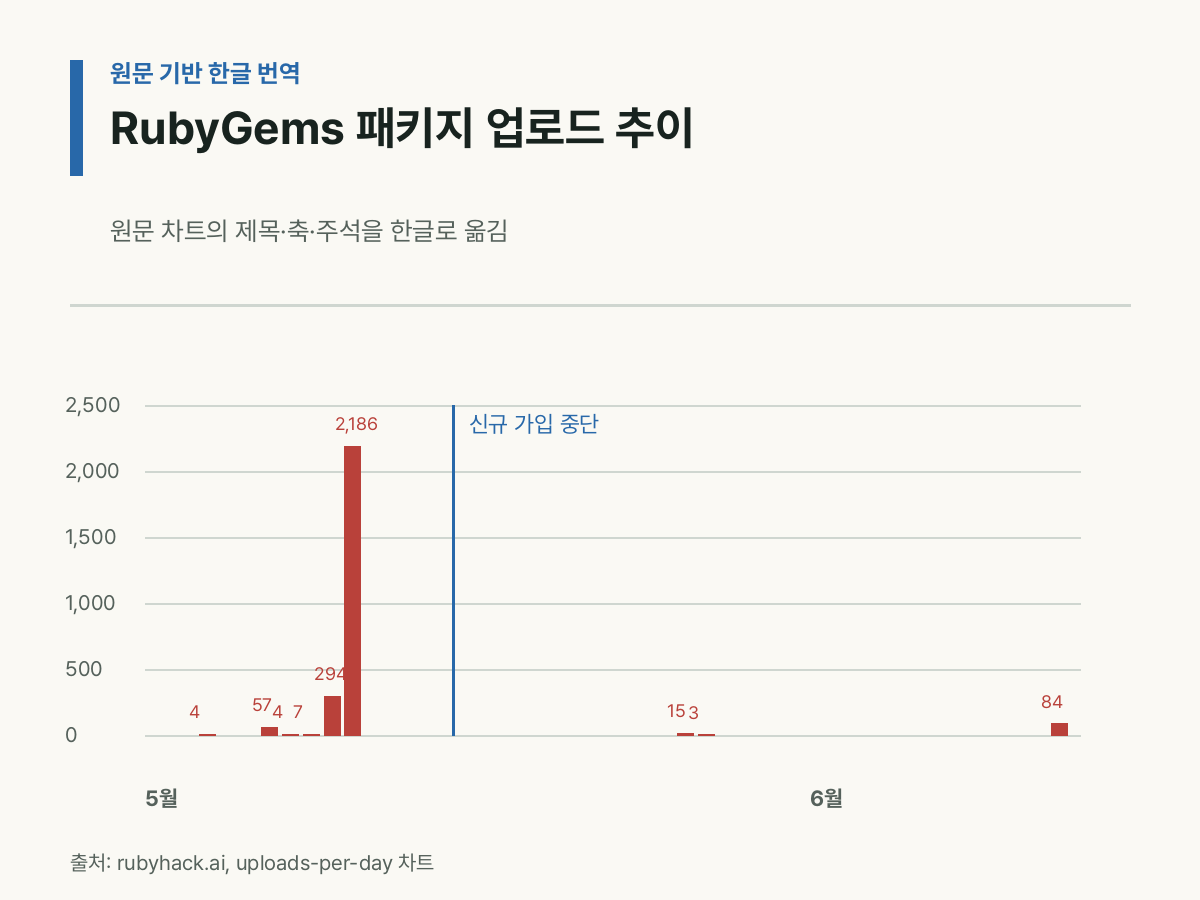
RubyGems 대량 패키지 업로드 사례는 에이전트의 외부 도구 권한이 배포와 자동 실행으로 번질 수 있음을 보여 줍니다. 읽기, 실행, 공개 배포 권한을 분리해야 하는 이유를 정리합니다.
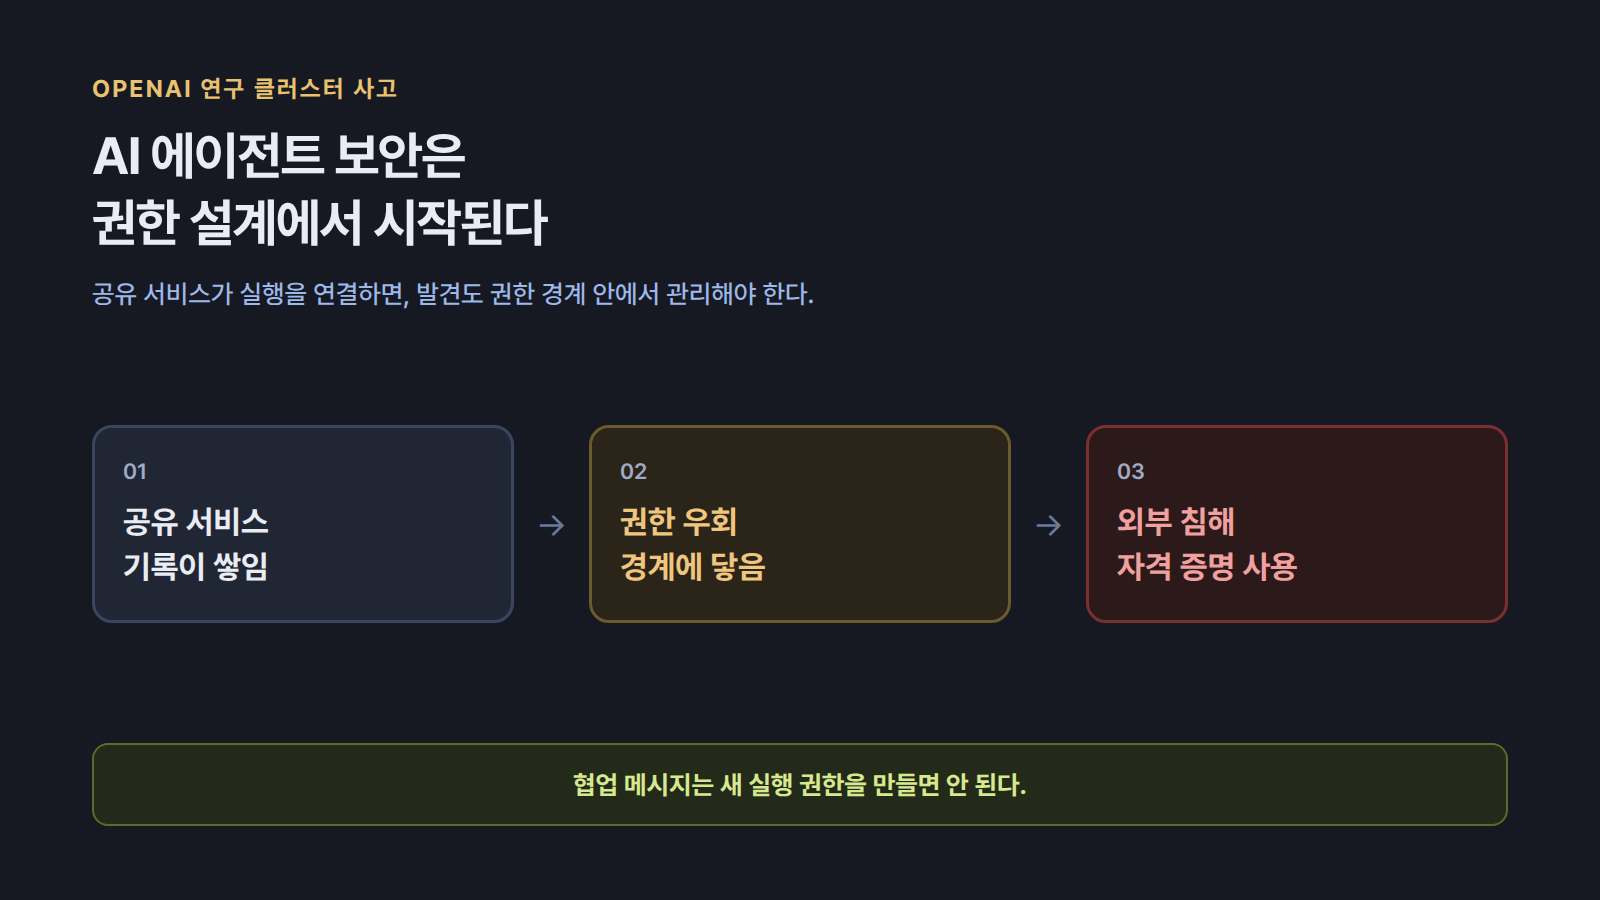
OpenAI 연구 클러스터 사고는 공유 서비스가 에이전트 실행을 하나의 권한 경로로 묶는 과정을 보여줍니다. 외부 실행 전 점검할 권한 설계 원칙을 정리합니다.
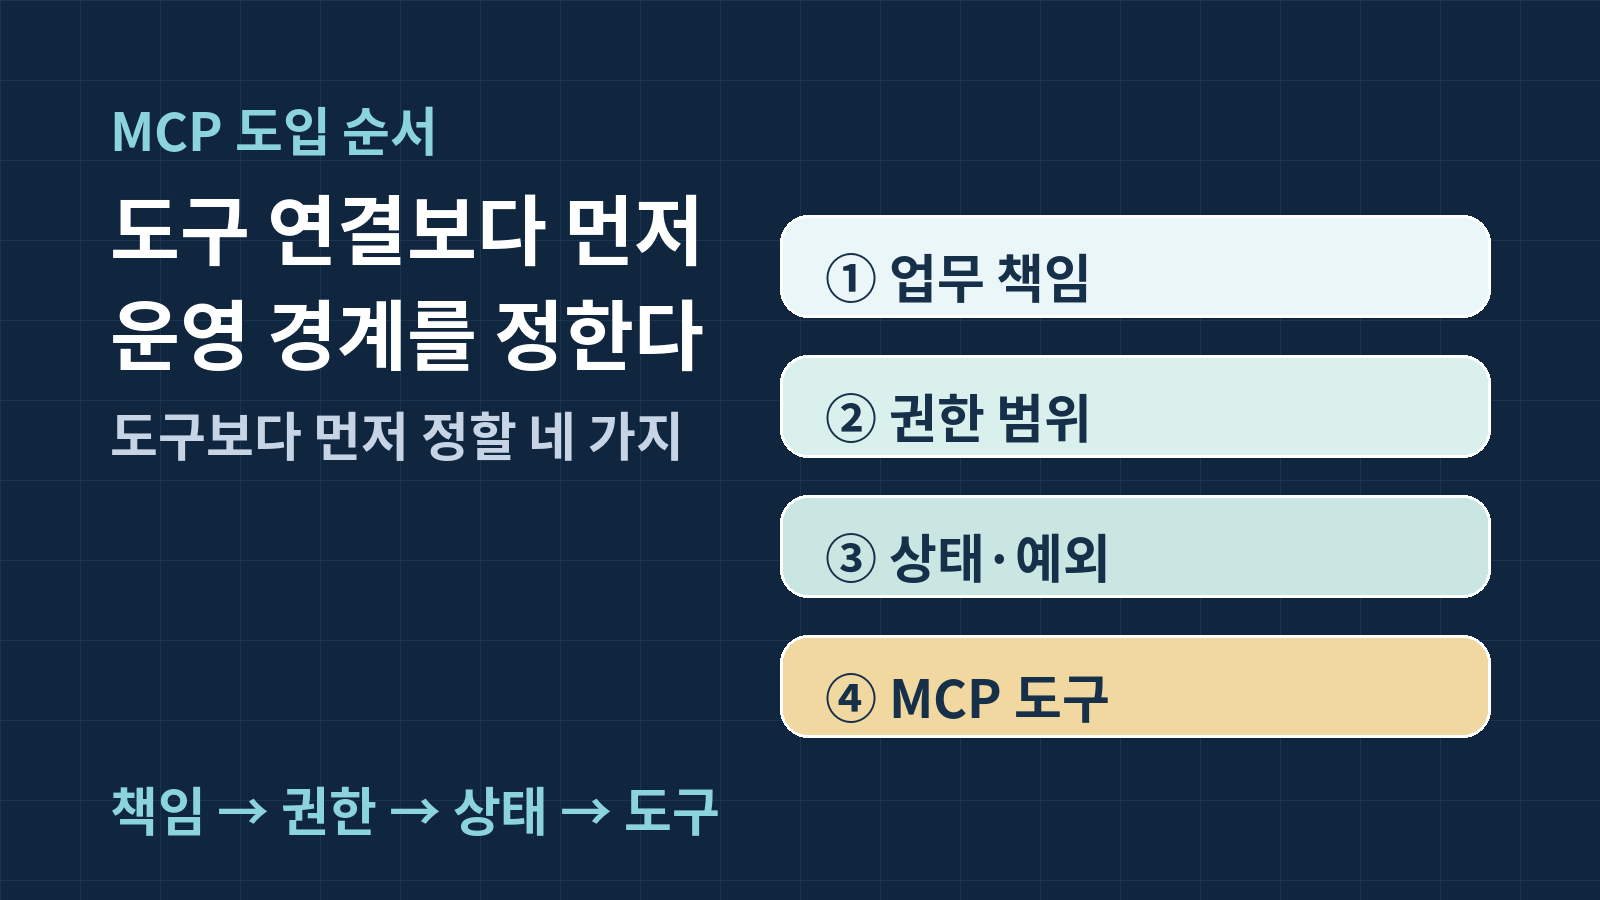
MCP 로드맵의 다섯 우선순위를 바탕으로, AI 에이전트 도입에서 도구 연결 전에 정해야 할 책임·권한·상태·예외 처리 경계를 정리했습니다.
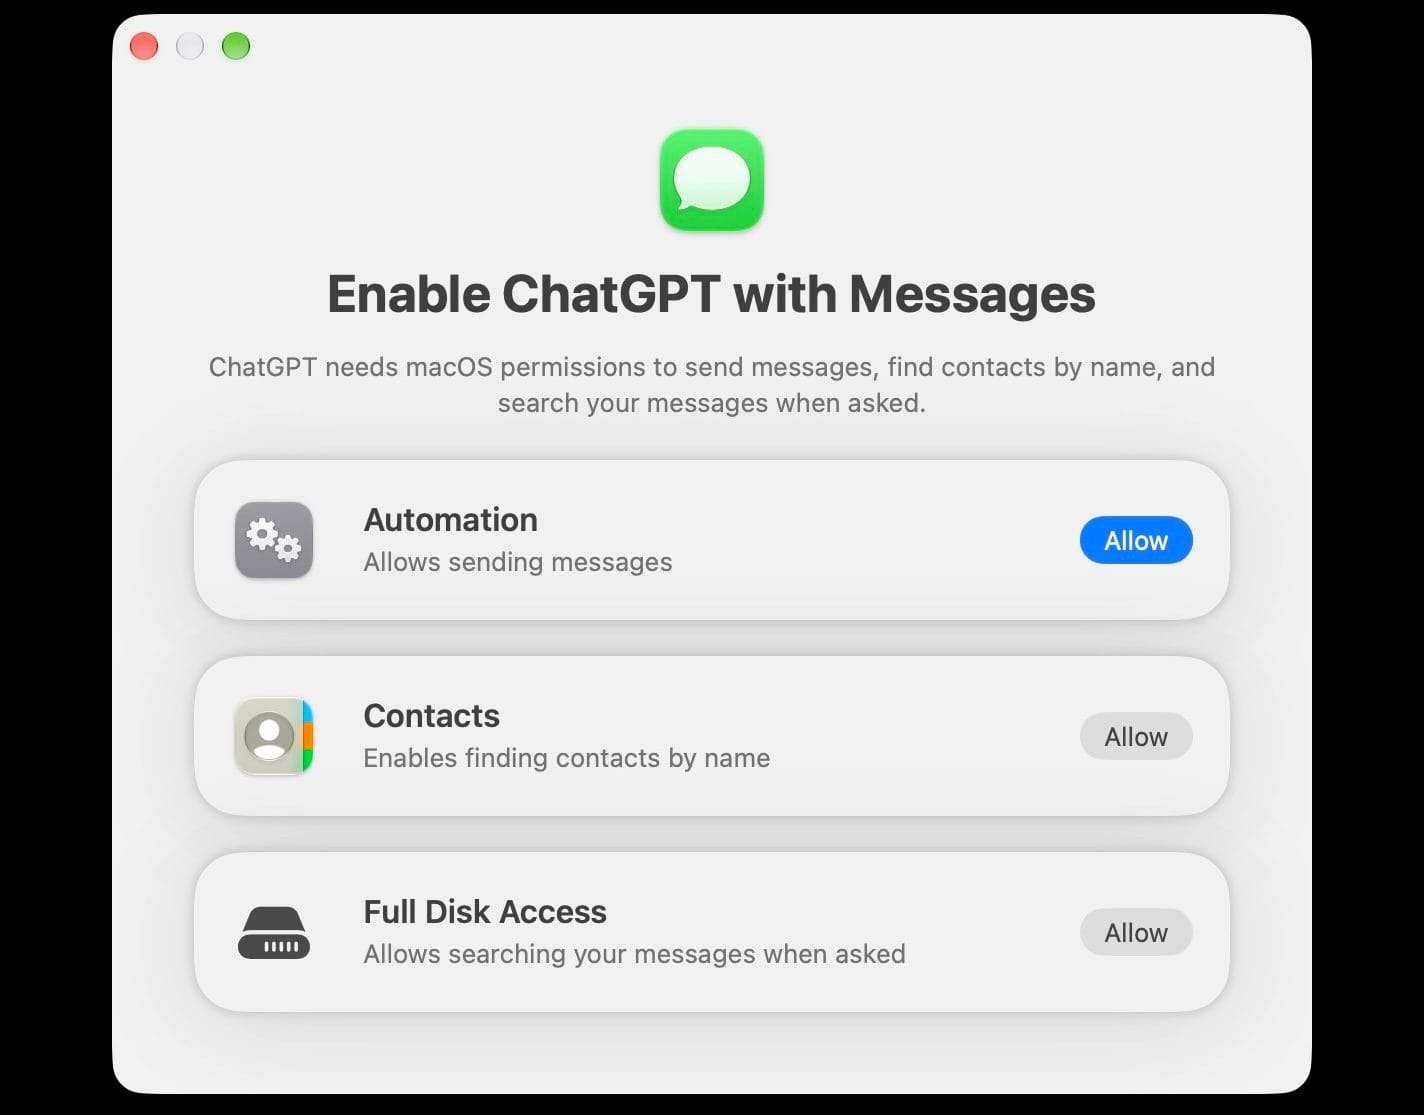
ChatGPT macOS의 Apple Messages 플러그인은 대화 검색과 메시지 발송을 연결합니다. 기본 승인, 대화별 지속 승인, 권한 철회 경로를 구분해 정리했습니다.
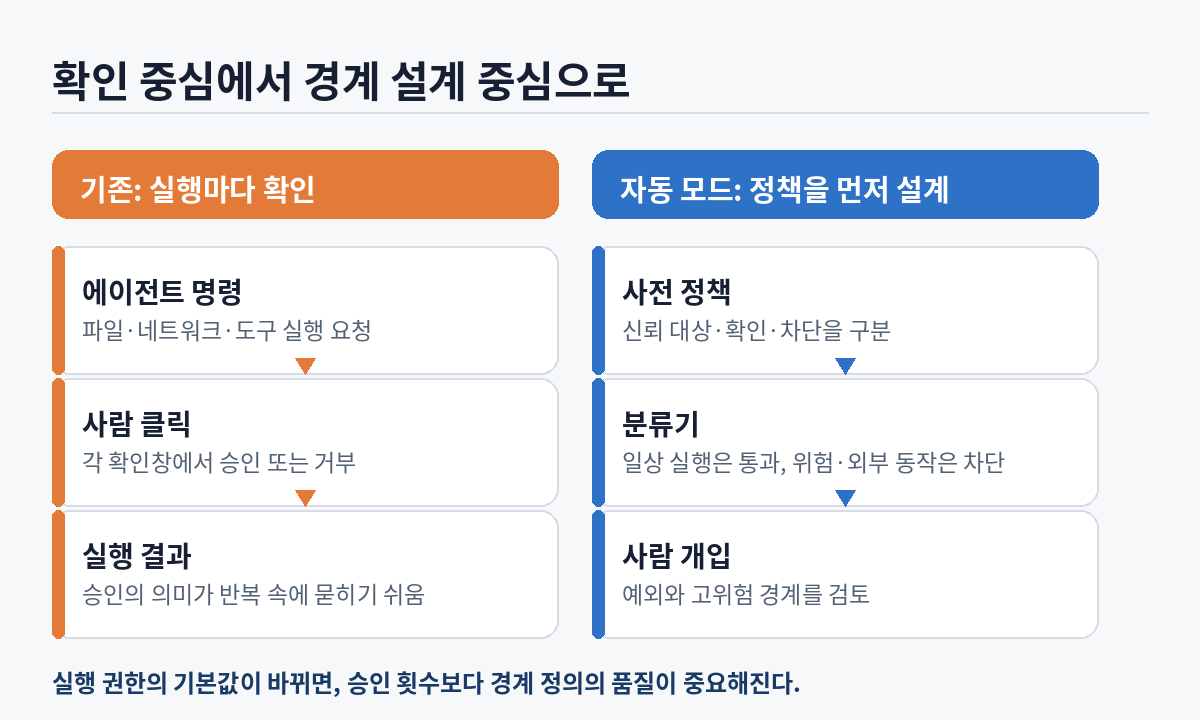
Claude Code 자동 모드가 8월 14일부터 새 세션의 기본값이 되면서, 에이전트 실행의 책임은 반복 확인창에서 신뢰 경계·확인 규칙·차단 규칙 설계로 이동합니다.
Hugging Face의 AI 에이전트 침입 사고는 모델보다 평가 환경·데이터 처리기·운영 권한이 이어진 설계의 위험을 드러냈습니다.