
지문을 대야 파일이 보이는 USB라면, 분실해도 안쪽 데이터는 안전할 것이라고 기대하기 쉽다. 그런데 레노버 ThinkPlus FU100을 분해한 보안 연구에서는 다른 결과가 나왔다. 내부 저장장치는 SD 카드였고, 데이터는 암호화되지 않은 상태였다. 지문 인증이 막고 있던 것은 파일 해독이 아니라 USB 연결이었다.
Vector 35의 연구자 쉬성 리(Xusheng Li)는 이 사례와 다른 저장장치의 결함을 2026년 3월 re//verse 발표에서 공개했다. 최근 보도로 다시 알려진 연구지만, 취약점 신고와 수정은 2025년부터 진행됐다. 인증을 우회해 저장매체를 따로 읽을 수 있다면, 지문 센서의 인식률과 무관하게 파일이 노출될 수 있다.
지문 인증을 건너뛰면 SD 카드가 남았다
발표 자료에 따르면 FU100은 지문 또는 비밀번호로 잠금을 풀고, AES-256 하드웨어 암호화를 제공하는 제품으로 판매됐다. 연구자가 공개한 분해 사진에는 외장 케이스와 회로기판, 카드 슬롯이 보인다. 이 제품에서 지문을 대는 절차는 USB로 데이터를 읽는 통로를 열었지만, 카드에 저장된 데이터 자체를 암호문으로 바꾸지는 않았다.
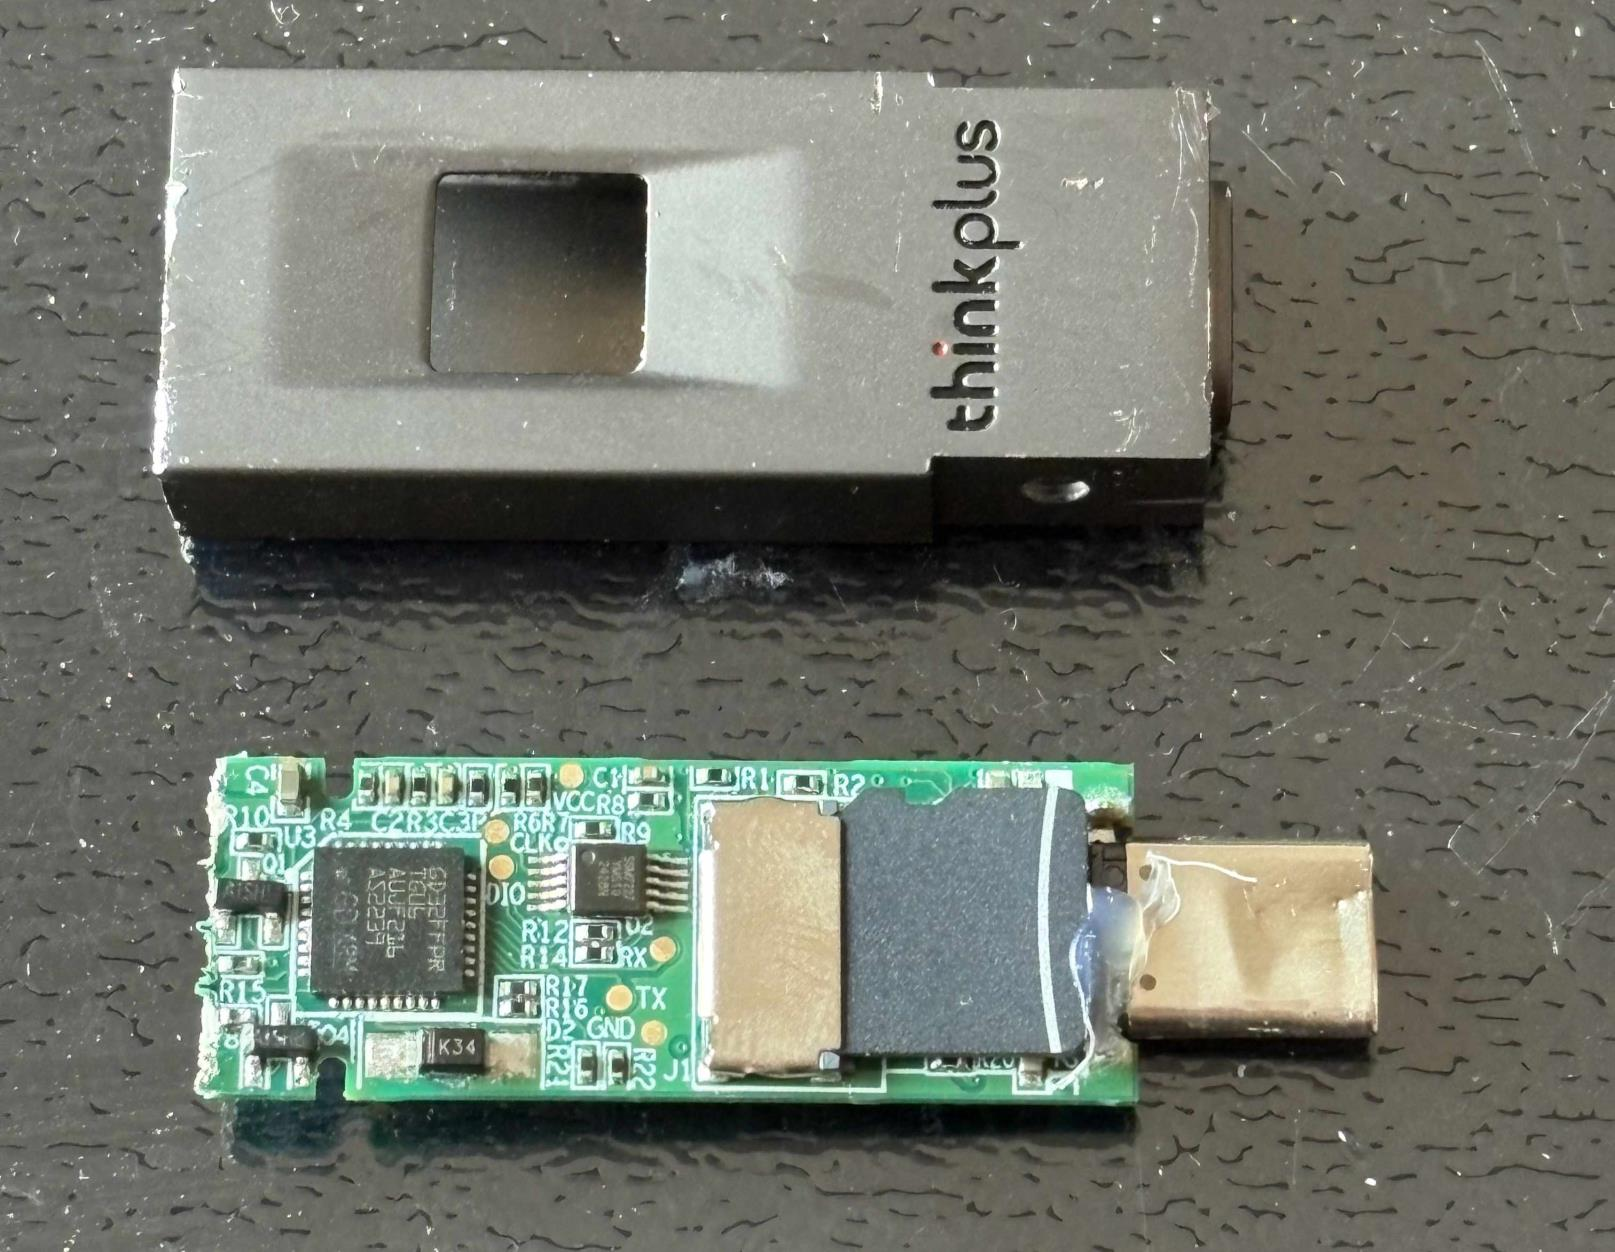
인증과 암호화는 서로 다른 기능이다. 인증은 사용자가 파일에 접근해도 되는지 결정한다. 암호화는 저장매체를 따로 읽더라도 키 없이는 내용을 이해할 수 없도록 데이터를 바꾼다. 잠긴 USB를 컴퓨터에 꽂았을 때 파일이 안 보인다는 사실만으로 후자까지 확인할 수는 없다. FU100 사례는 장치를 손에 넣고 내부 매체에 접근하는 상황에서 이 차이가 드러났다.
AES를 썼어도 파일 전체를 보호하지는 않았다
리의 연구에는 Netac 저장장치용 파일 암호화 프로그램 NetacLockFile도 포함됐다. 이 프로그램은 사용자 비밀번호로 암호화된 보관 파일을 만든다고 설명했지만, 연구 결과 파일의 3분의 1만 암호화했다. 나머지 구간에는 읽을 수 있는 원문이 남았다. 암호화된 구간에서도 실행 파일 안에 고정된 AES 키를 사용했다.
여기서 AES 자체가 깨진 것은 아니다. 어떤 바이트를 암호화하고 키를 어디에서 가져오는지가 잘못됐다. 비밀번호 입력창이 있고 결과 파일의 확장자가 바뀌어도, 파일 일부가 그대로 남거나 누구에게나 같은 키를 쓰면 기대한 보호를 얻기 어렵다. 발표 자료에는 Netac에 2025년 10월 19일 신고했으며 발표 시점까지 답변과 패치가 없었다고 적혀 있다.
연구자는 프로그램의 실행을 기록한 뒤 앞뒤로 재생하는 타임 트래블 디버깅(TTD)으로 이를 추적했다. 파일을 쓰는 순간의 메모리에서 출발해 그 값이 만들어진 과정을 거슬러 올라갔다. 그렇게 암호화 함수와 키의 출처를 찾았다. 화면에서 잠금이 풀리는지만 보는 대신, 파일에 쓰인 데이터와 키가 실제로 어디에서 왔는지 확인한 셈이다.
수정본에서도 비밀번호가 컴퓨터로 돌아왔다
ThinkPlus TSD303은 FU100과 달랐다. 일반 M.2 SSD를 저장매체로 쓰지만 데이터는 실제로 암호화돼 있었다. 결함은 전용 프로그램과 장치가 비밀번호를 주고받는 방식에 있었다. 최초 구현에서는 장치가 비밀번호를 평문으로 컴퓨터에 보냈다.
첫 수정본에서는 평문 대신 암호화된 데이터가 전송됐다. 그러나 프로그램은 이를 다시 풀어 올바른 비밀번호를 메모리에 올렸다. 연구자가 실행 기록을 거슬러 확인한 결과, SM4라는 대칭키 암호를 썼고 키는 타임스탬프 성격의 값에서 만들어졌다. 프로그램이 같은 방식으로 키를 얻을 수 있었으므로, 전송된 비밀번호를 감췄다는 것만으로 문제가 해결되지는 않았다.
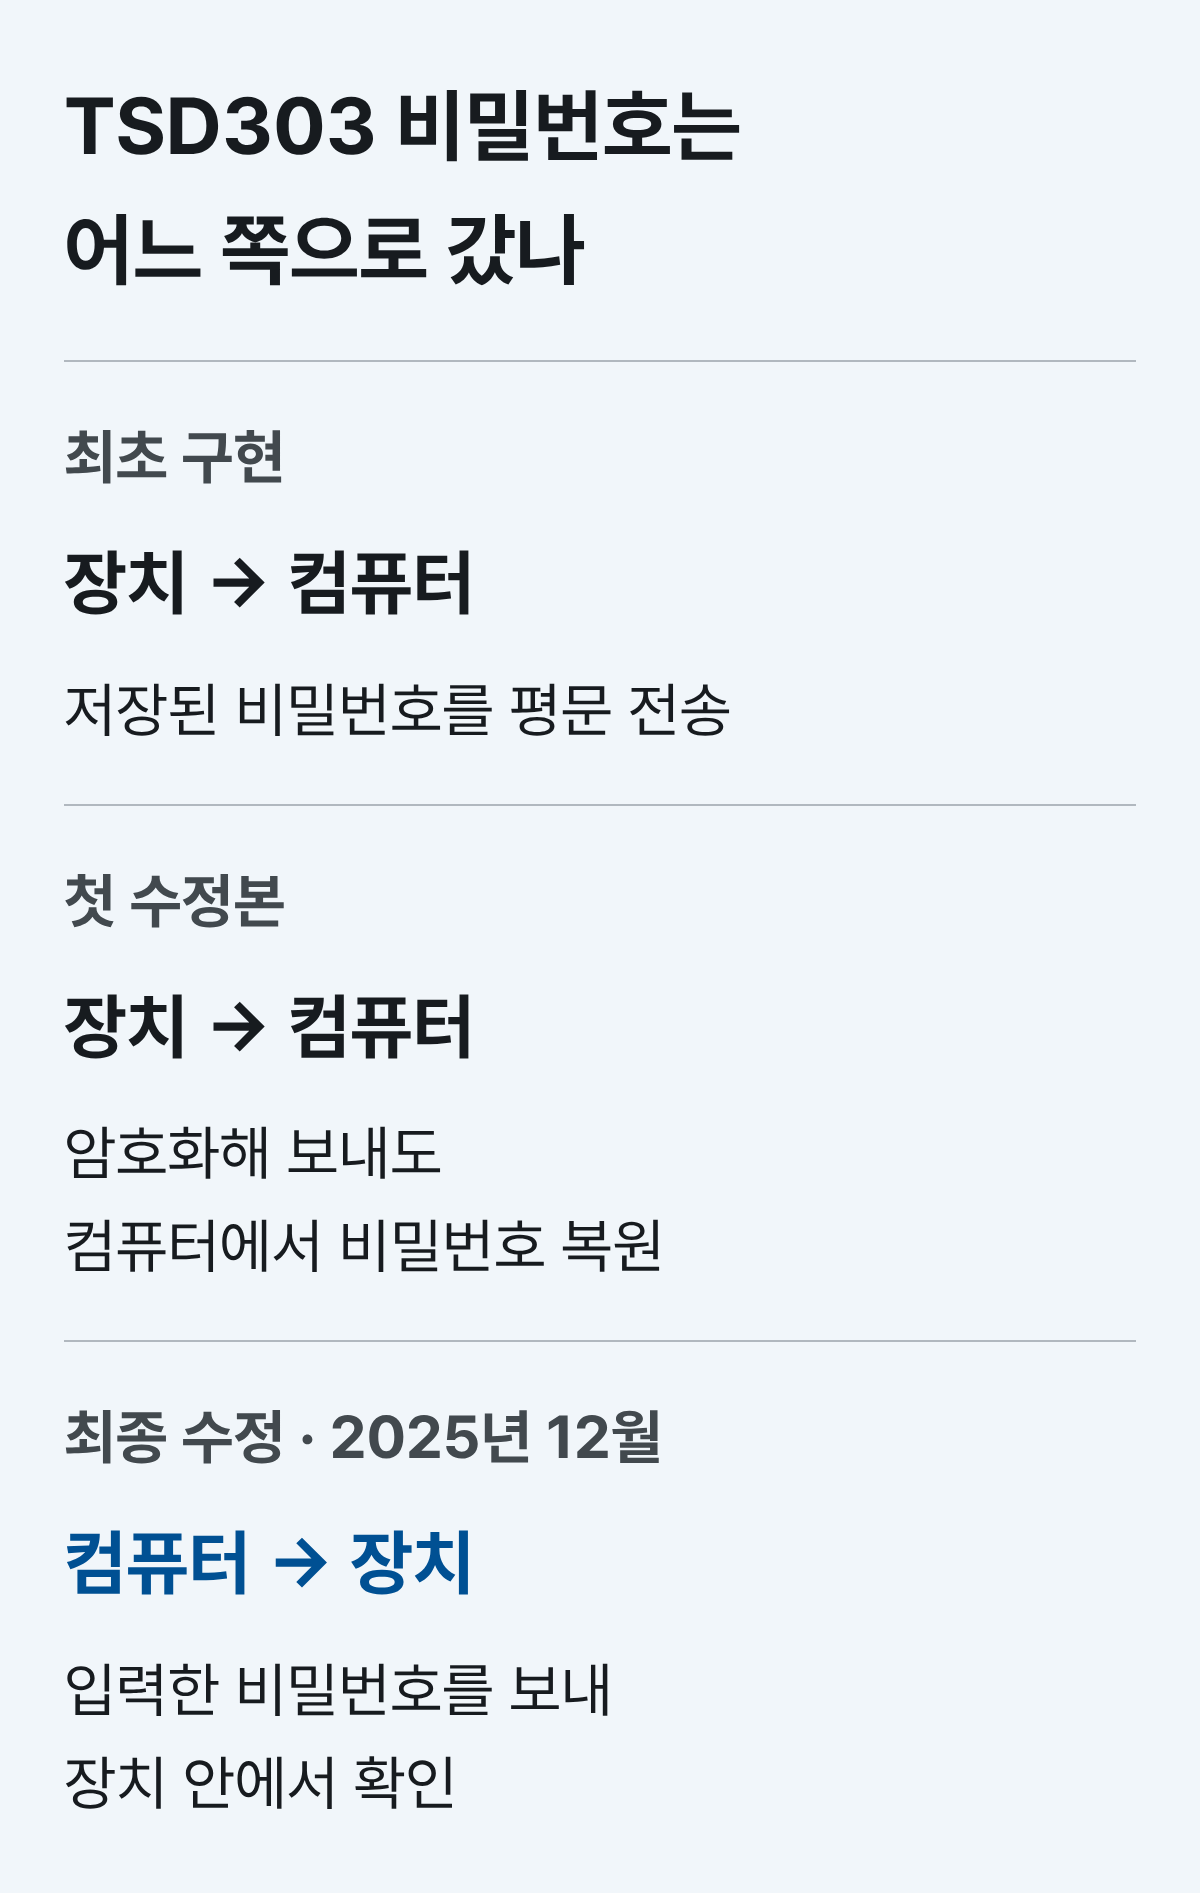
2025년 12월 전달된 두 번째 수정본에서는 사용자가 입력한 비밀번호를 장치에 보내 그 안에서 확인하도록 바뀌었다. 리는 이 수정이 문제를 해결했다고 기록했다. 같은 발표는 PC 프로그램의 화면 검사만 강제로 통과시켜서는 드라이브가 열리지 않았다고도 설명한다. 단순한 화면 잠금 우회와, 장치에서 흘러나온 비밀번호를 알아내는 문제를 구분해야 한다.
이미 가진 제품은 모델과 조치 방법부터 확인한다
FU100의 초기 대응은 SD 카드 부분을 에폭시로 덮는 것이었다. 발표 자료에는 2025년 8월 2일 신고 후 8월 27일 임시 대응이 나왔고, 근본 수정은 12월로 안내됐다고 적혀 있다. 카드를 꺼내기 어렵게 만드는 물리적 조치는 데이터 자체를 암호화하는 것과는 다르다.
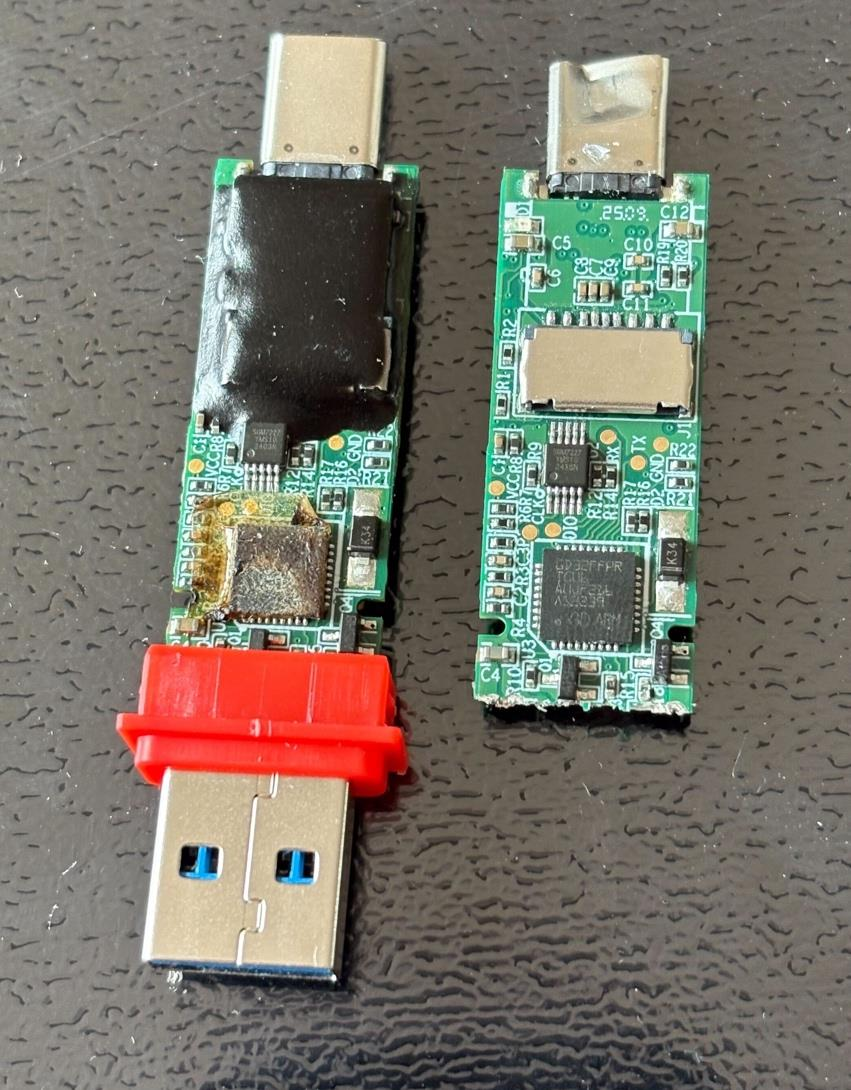
레노버가 등록한 CVE-2025-13453과 CVE-2025-13454는 FU100·FU200·TU800·TSD303의 1세대를 영향 대상으로 명시한다. 전자는 물리적으로 접근한 사람이 저장 데이터를 읽을 수 있는 문제, 후자는 로컬에서 인증된 사용자가 설정 프로그램을 통해 민감한 장치 정보에 접근할 수 있는 문제다. 이번 분해 결과를 모든 레노버 USB나 모든 지문 저장장치의 특성으로 넓혀 읽을 근거는 없다.
해당 모델을 쓰고 있다면 제품의 세대와 제조사 권고를 확인하고 서비스 적용 여부를 알아볼 필요가 있다. 연구자는 기존 기기에 수정을 적용하려면 서비스를 받아야 한다고 설명했다. 앱 업데이트만으로 해결됐다고 가정할 수 없는 이유다. 새 제품을 고를 때도 AES-256 표기나 지문 센서 유무에 더해, 저장매체를 분리해 읽는 상황을 어떻게 막는지와 해당 모델의 보안 공지·수정 이력을 확인하는 편이 낫다.
출처: Xusheng Li, Breaking Encrypted USB Drives with Time-Travel Debugging · CVE-2025-13453 · CVE-2025-13454 · 레노버 보안 권고